
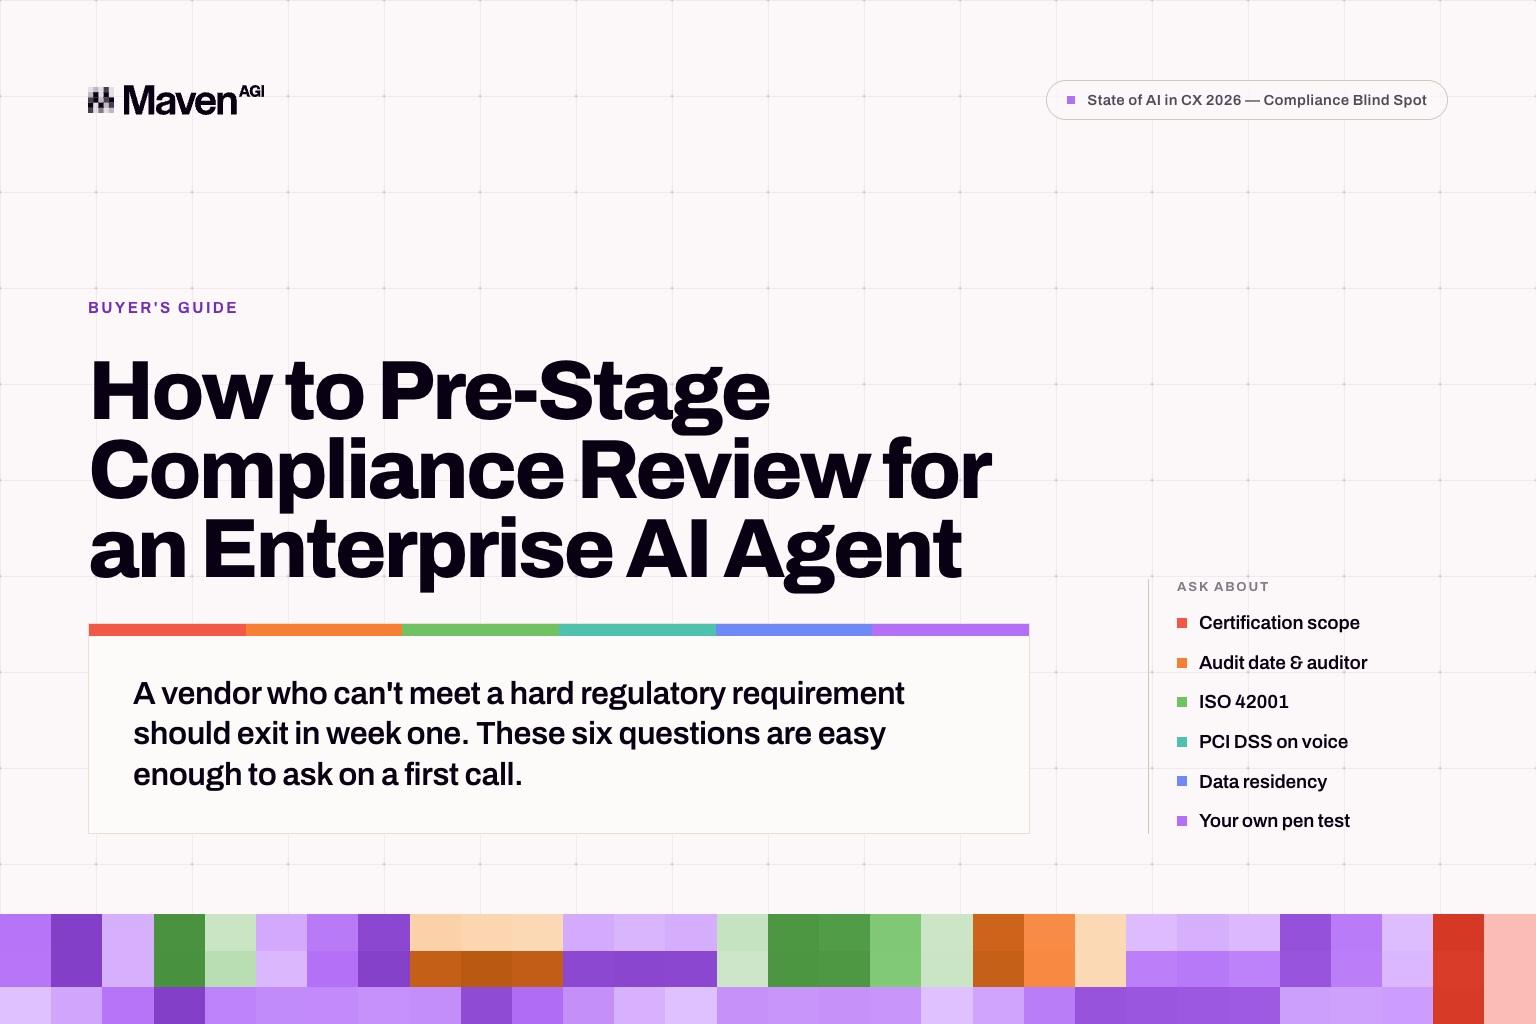
今やコンプライアンスは、技術的な適合性と同じかそれ以上の頻度でエンタープライズの商談を停滞させる要因になっています。レビューを前倒しで準備していない購買企業は、通常、検討の途中で2~3か月を失います。その時間の多くは避けられるものですが、その作業はベンダーだけでなく、購買企業側の責任でもあります。前倒しの準備とは、ベンダーの候補リストを確定する前に6つの質問の答えを揃えておくことです。セキュリティレビューは、新たな事実を発見する場ではなく、すでに把握していることを確認する場であるべきです。
認証の名称だけでなく適用範囲を確認する
認証の名称は、その適用範囲がわからなければほとんど意味がありません。マーケティング用Webサイトを対象とするSOC 2は、顧客データが通過する推論経路を対象とするSOC 2とは別物です。したがって最初の質問は、ベンダーがどの認証を保有しており、それぞれが実際に何を対象としているかです。
あわせて注意すべきなのが、継承によるすり替えです。大手クラウドプラットフォーム上で稼働するベンダーは、インフラのセキュリティの多くを継承しており、その継承した体制を自社のものとして提示するベンダーもあります。ベンダー自身の法人名が記載された監査報告書を求めましょう。証明書に記載されているのがホスティングプロバイダーであれば、早い段階で知っておくべきことがわかったことになります。
監査の実施時期と実施者を確認する
新しさと独立性はどちらも重要で、それぞれ別々に問題になり得ます。実質的な独立性のない事務所が監査した最新の認証は、定評ある監査人による少し前の認証よりも得られる情報が少なくなります。一方、優れた監査人による古い認証は、購入しようとしているAI機能が登場する前の時点でベンダーが準拠していたことを示すにすぎない場合があります。
日付と監査人を一緒に尋ねましょう。両方をすぐに提示できるベンダーは、ほかの資料もすぐに提示できる傾向があり、それ自体がひとつのシグナルになります。
ISO 42001について具体的に確認する
これは多くの購買企業が見落とす質問です。新しく、まだ一般的ではないため、尋ねるべきだと知らない方も少なくありません。ぜひ覚えておいてください。
従来のセキュリティ認証は組織を対象としています。企業がポリシーを整備し、従業員を教育し、アクセスを管理していることを確認するものです。しかし、AIがどのように統制されているか、つまり検索が自社のナレッジに基づいているか、モデルが予測どおりに動作するか、エージェントが顧客アカウント上で実行したアクションの監査証跡があるか、といった点はどの認証も扱っていません。
ISO 42001はまさにその点を扱うAIマネジメントシステム規格です。ベンダーが従来の認証をすべて保有していても、AIガバナンスについて独立した評価をまったく受けていない可能性があります。Mavenは、ISO 42001、PCI-DSS 4.0 Level 1、SOC 2、HIPAA、GDPRを含む15の認証・評価を取得しています。
ライブの音声通話でPCI DSSがどう機能するかを確認する
この質問は、ほかのどの質問よりも早くベンダーの差を明らかにします。音声では抽象的な議論が具体的な問題になるからです。通話中、顧客はサポートを求める流れの中で、ごく普通にカード番号を読み上げます。どのようなインターフェース設計でもそれを防ぐことはできません。
PCI-DSS 4.0 Level 1はエンタープライズ規模のトランザクション量に適用される水準であり、有効なフォローアップの質問はすべて仕組みに関するものです。マスキングは通話中にリアルタイムで行われるのか、それとも事後処理で行われるのか。これらは露出する時間枠が異なり、機密情報をパイプラインから完全に排除できるのは前者だけです。マスキング自体の監査証跡はあるのか。決済処理は会話のほかの部分から分離されているのか。
具体的に答えられるベンダーは、まさにこの用途のためにプラットフォームを構築しています。
実際にどのようなデータレジデンシーの選択肢があるかを確認する
この分野では用語の使い方が曖昧なため、地域ごとに尋ね、具体的な回答を得ましょう。ベンダーのクラウド内での地域別データレジデンシー、プライベートクラウドでの導入、顧客ホスト型の導入は3つの異なるコミットメントですが、重複する表現で説明されることがよくあります。自社が管理するインフラ内でシステムを稼働させることが要件であれば、はっきりとそう伝え、回答を書面で受け取りましょう。
自社でペネトレーションテストを実施できるかを確認する
あわせて社内での実施頻度も尋ねましょう。四半期ごとに攻撃的なテストを実施しているベンダーと、顧客に求められたときだけテストするベンダーとでは、セキュリティへの取り組みがまったく異なります。
基準はクリアできるもの。早くクリアするほど効果は大きくなる
Fortune 500に名を連ねるあるゲーム企業は、ゲーム内購入のPCI準拠に加えAMLやKYCへの対応が求められる規制業界の制約のもとで、Mavenの自律型AIエージェントにより月間330,000件以上のやり取りを処理しています。この導入は停滞することなく拡大しました。コンプライアンスへの深い対応が、後付けではなく、プラットフォームが最初から通過できるよう設計された関門である場合には、こうした結果になります。
Clioも同じ姿勢で評価に臨みました。このリーガルソフトウェア企業は32社のベンダーを評価して候補を絞り込み、10社以上による直接比較を実施したうえでMavenを選びました。リーガルテクノロジーには厳格な守秘義務が伴い、このプロセスこそがその義務を果たす方法です。現在Clioは80%の自律解決率を達成し、有人サポートの応答速度は4倍になっています。決済に関する規制義務のもとで事業を行うPapaya Payは、3週間以内に90%の自律解決率に到達しました。
いずれのケースでも、コンプライアンスレビューによって導入が複数四半期にわたるプロジェクトに長引くことはありませんでした。
最初の週に実施する
多くの評価ではコンプライアンスを終盤に回しています。それが2~3か月のロスを生む原因です。必須の規制要件を満たせないベンダーは最初の週に候補から外すべきであり、この6つの質問は初回の打ち合わせで気軽に尋ねられるものです。
早めに実施すべき理由はもう1つあります。コンプライアンスに関する回答は、エンジニアリングの成熟度を測る指標として非常に優れています。データがどこにあるかと、システムがどう動作するかは、同じ問いを異なる角度から見たものだからです。前者が曖昧であれば、たいてい後者も曖昧です。
6つの質問の要約版は、 State of AI in CX 2026レポート の「Compliance Blind Spot」章をもとにした AIコンプライアンス購買チェックリスト に掲載しています。
自社の会話でお試しください。
無料の個別デモをお申し込みください。


