
エンタープライズのセキュリティとガバナンスを前提に設計されたエージェント型AI
プライバシーファーストのアーキテクチャ、第三者による検証済みの管理体制、エンタープライズ向け認証により、検証可能なガバナンスを実現。ベンダーリスクを低減し、規制の厳しい環境でもAIの導入を加速します。
エンタープライズAIのためのセキュリティとコンプライアンス
セキュリティを重視するCXチームが Maven を選ぶ理由

導入初日からエンタープライズ水準のコンプライアンス
第三者による監査を受け、グローバルなセキュリティ基準に準拠しているため、社内チームもお客様も安心して導入いただけます。ISO 27001:2022、PCI DSS 4.0 Level 1、SOC 2 Type II の認証を取得しています。

確実に適用できる、ポリシーに沿ったワークフロー
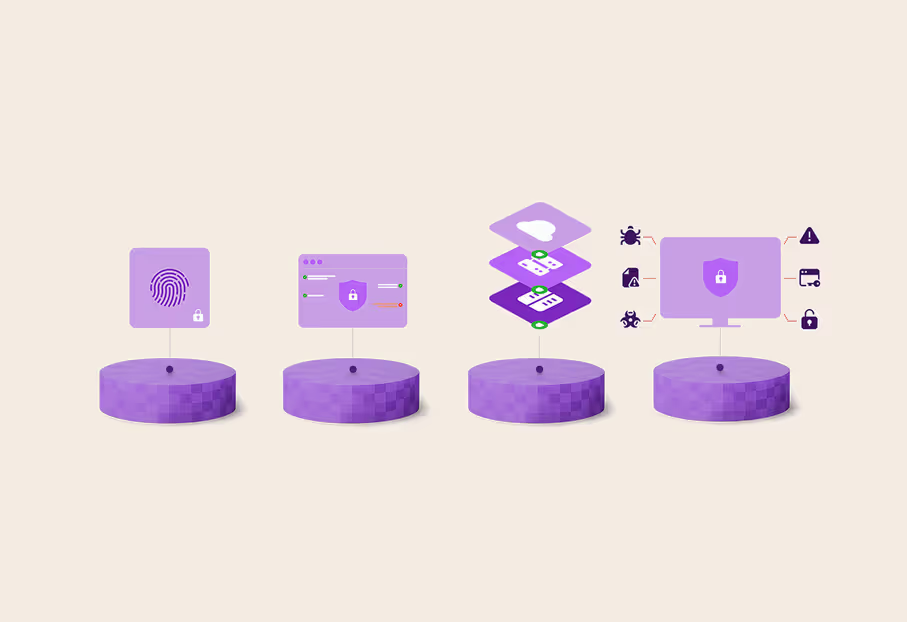
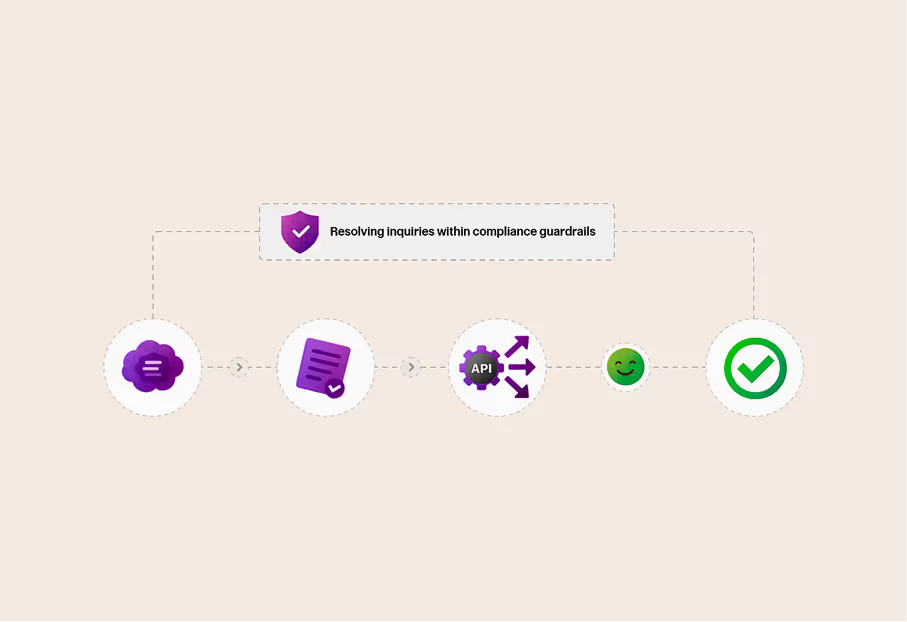
ルーティングルール、ワークフローポリシー、ID管理、決定論的ロジックにより、AIのあらゆるアクションが社内基準に沿って実行されます。ガバナンスの外で動作するものはありません。

完全な透明性と監査対応
AIによるすべての判断は記録され、追跡・エクスポートが可能です。SIEM連携により、エージェントのライフサイクル全体にわたって入力、出力、システム参照、ポリシーチェックを可視化できます。

あらゆるステップに組み込まれたAIネイティブの安全性
有害なコンテンツ、ポリシー違反、プロンプト攻撃、ジェイルブレイクの試みは、継続的なレッドチーミングと脅威検知により、モデルの境界でブロックされます。
セキュリティ、信頼性、コンプライアンス、AI倫理は後付けではなく、最初から組み込み済み
CXの傾向、自動化の効果、パフォーマンスをリアルタイムで可視化する統合分析レイヤー。
機密情報はデフォルトで保護され、モデルの学習に使用されることはありません。
主な機能:
Maven は、リスクがモデルに到達する前に防ぎます。
企業の成長とともに進化するセキュリティ体制。Maven のセキュリティプログラムは、新たな基準、規制、組織の要件に合わせて継続的に適応します。
主な機能:
Cloud Security Alliance(CSA)
Maven AGI は、安全なクラウドコンピューティングとAIシステムのベストプラクティスの策定・普及に取り組む世界有数の団体、Cloud Security Alliance(CSA)の法人会員です。
この会員資格は、業界をリードするセキュリティフレームワークへの準拠と、セキュリティコミュニティ全体への貢献に継続して取り組む当社の姿勢を示すものです。
CSA会員として、Maven は STARプログラム、AIセキュリティ研究の取り組み、そしてクラウドとAIのセキュリティに関する新たな基準の最新ガイダンスを利用できます。
認証と検証
ISO/IEC 42001:2023 認証取得
AIライフサイクル全体にわたり、ガバナンス、リスク管理、人による監督、透明性、説明責任を確立するAIマネジメントシステム。
アクセスをリクエスト
詳しく見る
SOC 2 Type II 監査済み
セキュリティ、可用性、機密性に関する統制が継続的に有効に運用されていることを検証する独立監査。
アクセスをリクエスト
詳しく見る
ISO/IEC 27001:2022 認証取得
継続的なリスク管理とエンタープライズグレードのセキュリティ統制を組織全体に組み込む情報セキュリティマネジメントシステム。
アクセスをリクエスト
詳しく見る
ISO/IEC 27701:2019 認証取得
ISO 27001を拡張したプライバシー情報マネジメントシステム。プライバシーガバナンスとデータ保護の説明責任を体系化します。
アクセスをリクエスト
詳しく見る
ISO/IEC 27017:2015 認証取得
クラウド環境の保護を強化し、セキュリティ責任の分担を明確にするクラウドセキュリティ管理策。
アクセスをリクエスト
詳しく見る
ISO/IEC 27018:2019 認証取得
パブリッククラウド環境で処理される個人を特定できる情報(PII)を保護するクラウドプライバシー管理策。
アクセスをリクエスト
詳しく見る
PCI DSS v4.0 レベル1 サービスプロバイダー
PCI DSS v4.0基準に基づくROCおよびAoCの評価を完了し、検証済みです。
アクセスをリクエスト
詳しく見る
HIPAA / HITECH 第三者評価済み
HIPAA規制下の医療データとワークロードに対応するため、管理的・技術的・物理的安全管理措置について第三者評価を受けています。
アクセスをリクエスト
詳しく見る
GDPR 第三者評価済み
適法な処理、国境を越えたデータ移転、データ主体の権利に関するEUのデータ保護要件に対応するため、管理策について第三者評価を受けています。
アクセスをリクエスト
詳しく見る
CCPA / CPRA 第三者評価済み
カリフォルニア州の消費者の権利に対応するため、プライバシー管理策について第三者評価を受けています。
アクセスをリクエスト
詳しく見る

Mavenの機能をさらに見る
機能


