
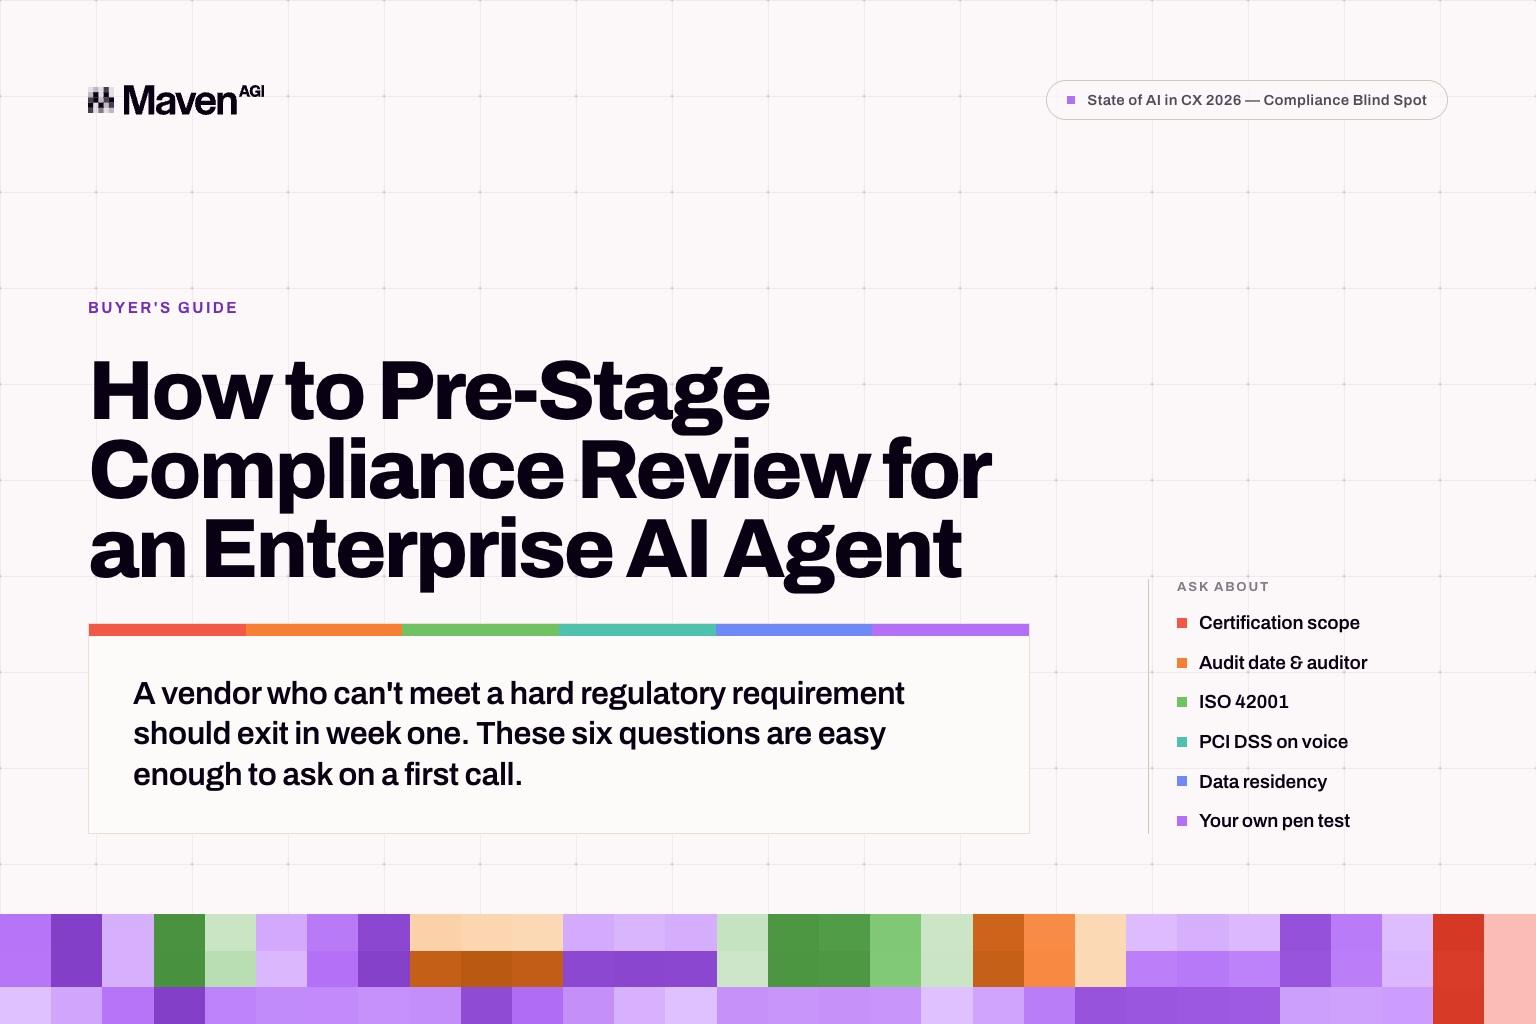
Tuân thủ hiện khiến các thương vụ doanh nghiệp bị đình trệ ít nhất cũng thường xuyên như vấn đề phù hợp kỹ thuật, và những bên mua chưa chuẩn bị trước cho quá trình đánh giá thường mất 2 đến 3 tháng ở giai đoạn giữa. Phần lớn thời gian đó có thể tránh được, nhưng công việc này thuộc về bạn không kém gì nhà cung cấp. Chuẩn bị trước nghĩa là có câu trả lời cho 6 câu hỏi trước khi chốt danh sách nhà cung cấp tiềm năng. Đánh giá bảo mật nên xác nhận những gì bạn đã biết, thay vì mới phát hiện ra.
Hỏi về phạm vi chứng nhận, không chỉ tên gọi
Tên một chứng nhận chẳng nói lên nhiều điều nếu thiếu phạm vi. SOC 2 cho một website marketing không giống SOC 2 cho luồng suy luận mà dữ liệu khách hàng của bạn đi qua. Vì vậy, câu hỏi đầu tiên là nhà cung cấp nắm giữ những chứng nhận nào và mỗi chứng nhận thực sự bao quát những gì.
Một kiểu đánh tráo liên quan cần cảnh giác là sự kế thừa. Nhà cung cấp chạy trên một nền tảng đám mây lớn sẽ kế thừa rất nhiều lớp bảo mật hạ tầng, và một số bên trình bày tư thế bảo mật kế thừa đó như thể của chính mình. Hãy yêu cầu báo cáo kiểm toán có ghi tên pháp nhân của nhà cung cấp. Nếu pháp nhân trên chứng nhận là nhà cung cấp dịch vụ lưu trữ, bạn đã biết được một điều đáng biết từ sớm.
Hỏi thời điểm kiểm toán và đơn vị thực hiện
Cả tính cập nhật lẫn tính độc lập đều quan trọng, và chúng có thể không đạt một cách riêng rẽ. Một chứng nhận còn hiệu lực do một công ty thiếu tính độc lập thực sự kiểm toán nói với bạn ít hơn một chứng nhận cũ hơn chút từ một đơn vị kiểm toán uy tín. Một chứng nhận cũ từ đơn vị kiểm toán tốt cho biết nhà cung cấp đã tuân thủ tại một thời điểm có thể còn trước cả các tính năng AI bạn đang mua.
Hãy hỏi ngày kiểm toán và đơn vị kiểm toán cùng lúc. Những nhà cung cấp đưa ra cả hai nhanh chóng thường cũng cung cấp mọi thứ khác nhanh chóng, bản thân điều đó đã là một tín hiệu.
Hỏi cụ thể về ISO 42001
Đây là câu hỏi mà phần lớn bên mua bỏ qua, chủ yếu vì nó quá mới và hiếm gặp, nhiều người thậm chí không biết cần hỏi. Giờ thì bạn đã biết!
Các chứng nhận bảo mật truyền thống bao quát tổ chức. Chúng xác nhận doanh nghiệp có chính sách, đào tạo nhân sự và quản lý quyền truy cập. Không chứng nhận nào đề cập đến cách AI được quản trị: việc truy xuất có dựa trên tri thức của bạn hay không, mô hình có hoạt động một cách dự đoán được hay không, có nhật ký kiểm toán cho các hành động mà tác tử thực hiện trên tài khoản khách hàng hay không.
ISO 42001 là tiêu chuẩn hệ thống quản lý AI giải quyết chính xác vấn đề đó, và một nhà cung cấp có thể sở hữu mọi chứng nhận truyền thống mà không hề có đánh giá độc lập nào về quản trị AI. Maven sở hữu 15 chứng nhận và đánh giá, bao gồm ISO 42001, PCI-DSS 4.0 Level 1, SOC 2, HIPAA , và GDPR.
Hỏi cách PCI DSS vận hành trong cuộc gọi thoại trực tiếp
Câu hỏi này phân loại nhà cung cấp nhanh hơn bất kỳ câu hỏi nào khác, vì kênh thoại biến điều trừu tượng thành cụ thể. Trong cuộc gọi, khách hàng sẽ đọc to số thẻ như một việc bình thường khi nhờ hỗ trợ. Không thiết kế giao diện nào ngăn được điều đó.
PCI-DSS 4.0 Level 1 là cấp độ áp dụng cho khối lượng giao dịch ở quy mô doanh nghiệp, và các câu hỏi tiếp theo hữu ích đều xoay quanh cơ chế. Việc che dữ liệu diễn ra theo thời gian thực trong cuộc gọi hay trong khâu hậu xử lý sau đó? Đó là những khoảng thời gian phơi nhiễm khác nhau, và chỉ cách thứ nhất giữ chuỗi dữ liệu nhạy cảm hoàn toàn nằm ngoài luồng xử lý. Có nhật ký kiểm toán cho chính việc che dữ liệu không? Khâu xử lý thanh toán có được tách biệt khỏi phần còn lại của cuộc hội thoại không?
Nhà cung cấp trả lời được bằng chi tiết cụ thể là bên đã xây dựng nền tảng dành riêng cho điều này.
Hỏi những lựa chọn lưu trú dữ liệu nào thực sự tồn tại
Hãy hỏi theo từng khu vực và yêu cầu thông tin cụ thể, vì thuật ngữ ở đây khá lỏng lẻo. Lưu trú dữ liệu theo khu vực trong đám mây của nhà cung cấp, triển khai trên đám mây riêng và triển khai do khách hàng tự lưu trữ là 3 cam kết khác nhau nhưng thường được mô tả bằng ngôn từ chồng chéo. Nếu yêu cầu của bạn là hệ thống phải chạy trong hạ tầng do bạn kiểm soát, hãy nói rõ điều đó và nhận câu trả lời bằng văn bản.
Hỏi liệu bạn có thể tự thực hiện kiểm thử xâm nhập không
Hãy kết hợp với câu hỏi về tần suất kiểm thử nội bộ, bởi một nhà cung cấp thực hiện kiểm thử đối kháng hằng quý có cách làm bảo mật khác hẳn một bên chỉ kiểm thử khi khách hàng yêu cầu.
Ngưỡng này hoàn toàn vượt qua được, và vượt qua sớm sẽ mang lại lợi ích cộng dồn
Một doanh nghiệp game thuộc Fortune 500 vận hành hơn 330.000 lượt tương tác mỗi tháng trên tác tử AI tự động của Maven trong các ràng buộc của ngành được quản lý, nghĩa là tuân thủ PCI cho giao dịch mua trong game cùng với xử lý AML và KYC. Hoạt động triển khai đó đã mở rộng thay vì đình trệ, đó là điều xảy ra khi chiều sâu tuân thủ là cánh cổng mà nền tảng được xây dựng để vượt qua, chứ không phải thứ được vá thêm về sau.
Clio cũng tiếp cận quá trình đánh giá theo cách tương tự. Công ty phần mềm pháp lý này đã đánh giá 32 nhà cung cấp, thu hẹp danh sách, rồi tổ chức so sánh trực tiếp hơn 10 bên trước khi chọn Maven. Công nghệ pháp lý mang những nghĩa vụ bảo mật thông tin thực sự, và quy trình đó chính là cách đáp ứng chúng. Clio hiện đạt tỷ lệ giải quyết tự động 80%, với bộ phận hỗ trợ trực tiếp phản hồi nhanh hơn 4 lần. Papaya Pay, hoạt động dưới các nghĩa vụ pháp lý về thanh toán, đạt tỷ lệ giải quyết tự động 90% chỉ trong 3 tuần.
Không trường hợp nào trong số đó để đánh giá tuân thủ kéo dài việc triển khai thành một dự án nhiều quý.
Thực hiện ngay trong tuần đầu tiên
Hầu hết các quá trình đánh giá đặt tuân thủ gần cuối. Đó chính là nguyên nhân gây ra khoản thời gian 2 đến 3 tháng bị mất. Nhà cung cấp không đáp ứng được một yêu cầu pháp lý bắt buộc nên bị loại ngay từ tuần đầu tiên, và 6 câu hỏi này đủ đơn giản để hỏi ngay trong cuộc gọi đầu tiên.
Còn một lý do thứ hai để làm việc này càng sớm càng tốt. Câu trả lời về tuân thủ là thước đo đặc biệt tốt cho mức độ trưởng thành về kỹ thuật, bởi dữ liệu nằm ở đâu và hệ thống hoạt động thế nào thực chất là cùng một câu hỏi nhìn từ các góc độ khác nhau. Mơ hồ về điều thứ nhất thường đồng nghĩa với mơ hồ về điều thứ hai.
Phiên bản rút gọn của 6 câu hỏi có trong The AI Compliance Buyer's Checklist, được trích từ chương Compliance Blind Spot của báo cáo State of AI in CX 2026 .
Trải nghiệm trên chính các cuộc hội thoại của bạn.
Yêu cầu demo cá nhân hóa miễn phí.


