
Agentic AI được thiết kế cho bảo mật và quản trị cấp doanh nghiệp
Kiến trúc đặt quyền riêng tư lên hàng đầu, các biện pháp kiểm soát được kiểm định độc lập và chứng nhận cấp doanh nghiệp mang lại khả năng quản trị có thể kiểm chứng — giảm rủi ro nhà cung cấp và đẩy nhanh triển khai AI trong môi trường chịu quản lý chặt chẽ.
Bảo mật và tuân thủ cho AI doanh nghiệp
Vì sao các đội ngũ CX chú trọng bảo mật chọn Maven

Tuân thủ cấp doanh nghiệp ngay từ ngày đầu
Được kiểm toán độc lập và tuân theo các tiêu chuẩn bảo mật toàn cầu, để đội ngũ và khách hàng của bạn có thể tin tưởng mọi lần triển khai. Đạt chứng nhận ISO 27001:2022, PCI DSS 4.0 Level 1 và SOC 2 Type II.

Quy trình tuân thủ chính sách mà bạn thực sự kiểm soát được
Quy tắc định tuyến, chính sách quy trình, kiểm soát danh tính và logic tất định đảm bảo mọi hành động của AI đều tuân theo tiêu chuẩn nội bộ của bạn. Không có gì vận hành ngoài khuôn khổ quản trị.

Minh bạch và khả năng kiểm toán toàn diện
Mọi quyết định của AI đều được ghi nhật ký, truy vết và xuất được. Tích hợp SIEM giúp bạn quan sát rõ đầu vào, đầu ra, tham chiếu hệ thống và các bước kiểm tra chính sách trong toàn bộ vòng đời tác tử.

An toàn tích hợp sẵn, thuần AI ở mọi bước
Nội dung không an toàn, vi phạm chính sách, tấn công prompt và các nỗ lực jailbreak đều bị chặn ngay tại ranh giới mô hình, cùng với red teaming và phát hiện mối đe dọa liên tục.
Bảo mật, tin cậy, tuân thủ và đạo đức AI – tích hợp từ gốc, không phải chắp vá
Lớp phân tích hợp nhất theo thời gian thực, cho thấy xu hướng CX, tác động của tự động hóa và hiệu suất theo thời gian thực.
Thông tin nhạy cảm được bảo vệ mặc định và không bao giờ được dùng để huấn luyện mô hình.
Tính năng bao gồm:
Maven ngăn chặn rủi ro trước khi chúng chạm tới mô hình.
Tư thế bảo mật luôn phát triển cùng doanh nghiệp của bạn. Chương trình bảo mật của Maven liên tục thích ứng với các tiêu chuẩn, quy định và yêu cầu tổ chức mới.
Tính năng bao gồm:
Cloud Security Alliance (CSA)
Maven AGI là thành viên doanh nghiệp của Cloud Security Alliance (CSA), tổ chức hàng đầu thế giới chuyên xác lập và thúc đẩy các thông lệ tốt nhất về bảo mật điện toán đám mây và hệ thống AI.
Tư cách thành viên thể hiện cam kết lâu dài của chúng tôi trong việc tuân theo các khuôn khổ bảo mật hàng đầu ngành và đóng góp cho cộng đồng bảo mật rộng lớn hơn.
Là thành viên CSA, Maven được tham gia chương trình STAR, các sáng kiến nghiên cứu bảo mật AI và tiếp cận hướng dẫn mới nhất về các tiêu chuẩn bảo mật đám mây và AI đang hình thành.
Chứng nhận và xác thực
Đạt chứng nhận ISO/IEC 42001:2023
Hệ thống quản lý AI thiết lập cơ chế quản trị, quản lý rủi ro, giám sát của con người, tính minh bạch và trách nhiệm giải trình xuyên suốt vòng đời AI.
Yêu cầu truy cập
Tìm hiểu thêm
Đã được kiểm toán SOC 2 Type II
Kiểm toán độc lập xác nhận hiệu quả vận hành của các biện pháp kiểm soát bảo mật, tính sẵn sàng và tính bảo mật thông tin theo thời gian.
Yêu cầu truy cập
Tìm hiểu thêm
Đạt chứng nhận ISO/IEC 27001:2022
Hệ thống quản lý an toàn thông tin, tích hợp quản lý rủi ro liên tục và các biện pháp kiểm soát bảo mật cấp doanh nghiệp trên toàn tổ chức.
Yêu cầu truy cập
Tìm hiểu thêm
Đạt chứng nhận ISO/IEC 27701:2019
Hệ thống quản lý thông tin quyền riêng tư mở rộng ISO 27001, chính thức hóa công tác quản trị quyền riêng tư và trách nhiệm giải trình về bảo vệ dữ liệu.
Yêu cầu truy cập
Tìm hiểu thêm
Đạt chứng nhận ISO/IEC 27017:2015
Các biện pháp kiểm soát bảo mật đám mây giúp tăng cường bảo vệ trong môi trường đám mây và làm rõ trách nhiệm bảo mật chung.
Yêu cầu truy cập
Tìm hiểu thêm
Đạt chứng nhận ISO/IEC 27018:2019
Các biện pháp kiểm soát quyền riêng tư trên đám mây giúp bảo vệ thông tin nhận dạng cá nhân (PII) được xử lý trong môi trường đám mây công cộng.
Yêu cầu truy cập
Tìm hiểu thêm
Nhà cung cấp dịch vụ PCI DSS v4.0 Level 1
Được xác thực qua việc hoàn tất đánh giá ROC và AoC theo tiêu chuẩn PCI DSS v4.0.
Yêu cầu truy cập
Tìm hiểu thêm
Đã được đánh giá độc lập HIPAA / HITECH
Các biện pháp bảo vệ hành chính, kỹ thuật và vật lý được đánh giá độc lập, hỗ trợ dữ liệu và khối lượng công việc y tế thuộc phạm vi điều chỉnh của HIPAA.
Yêu cầu truy cập
Tìm hiểu thêm
Đã được đánh giá độc lập GDPR
Các biện pháp kiểm soát được đánh giá độc lập, hỗ trợ các yêu cầu bảo vệ dữ liệu của EU về xử lý hợp pháp, chuyển dữ liệu xuyên biên giới và quyền của chủ thể dữ liệu.
Yêu cầu truy cập
Tìm hiểu thêm
Đã được đánh giá độc lập CCPA / CPRA
Các biện pháp kiểm soát quyền riêng tư được đánh giá độc lập, hỗ trợ quyền của người tiêu dùng California.
Yêu cầu truy cập
Tìm hiểu thêm
Có thể bạn cũng quan tâm

Truy cập Trust Center của chúng tôi để biết thêm thông tin
Tìm hiểu thêm
17 tháng 2, 2026
Bảo mật và quản trị AI tại Maven AGI: Tích hợp từ gốc, không chắp vá
Vì sao triển khai AI trong doanh nghiệp cần kiến trúc bảo mật, không phải các tiện ích bổ sung
Tìm hiểu thêm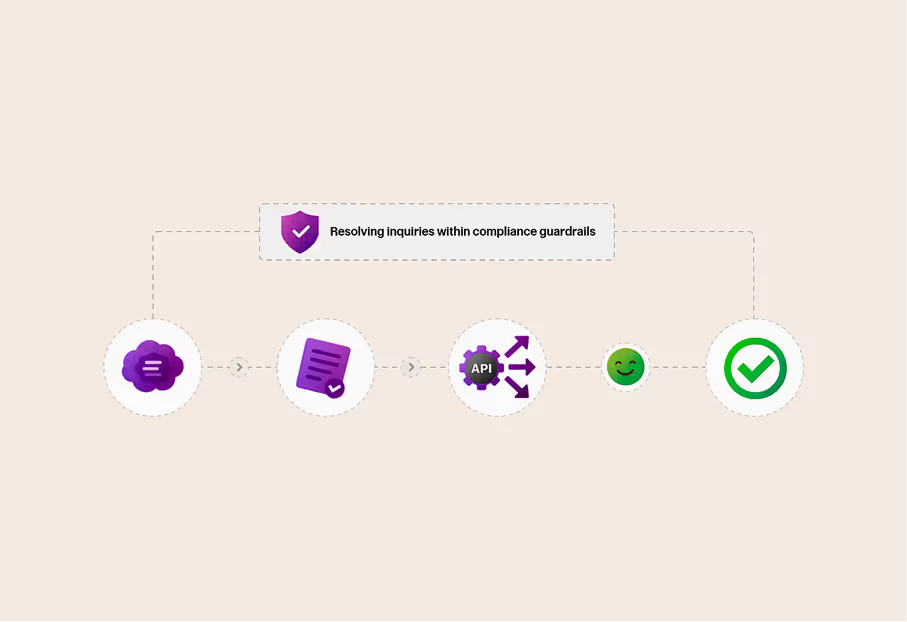
19 tháng 2, 2026
Tác tử AI đang thay đổi hoạt động hỗ trợ trong dịch vụ tài chính như thế nào (mà vẫn đảm bảo tuân thủ)
Vượt xa việc chuyển hướng yêu cầu: Tác tử AI thực sự giải quyết vấn đề trong dịch vụ tài chính
Tìm hiểu thêm
Tiếp tục khám phá các tính năng của Maven
Tính năng


