
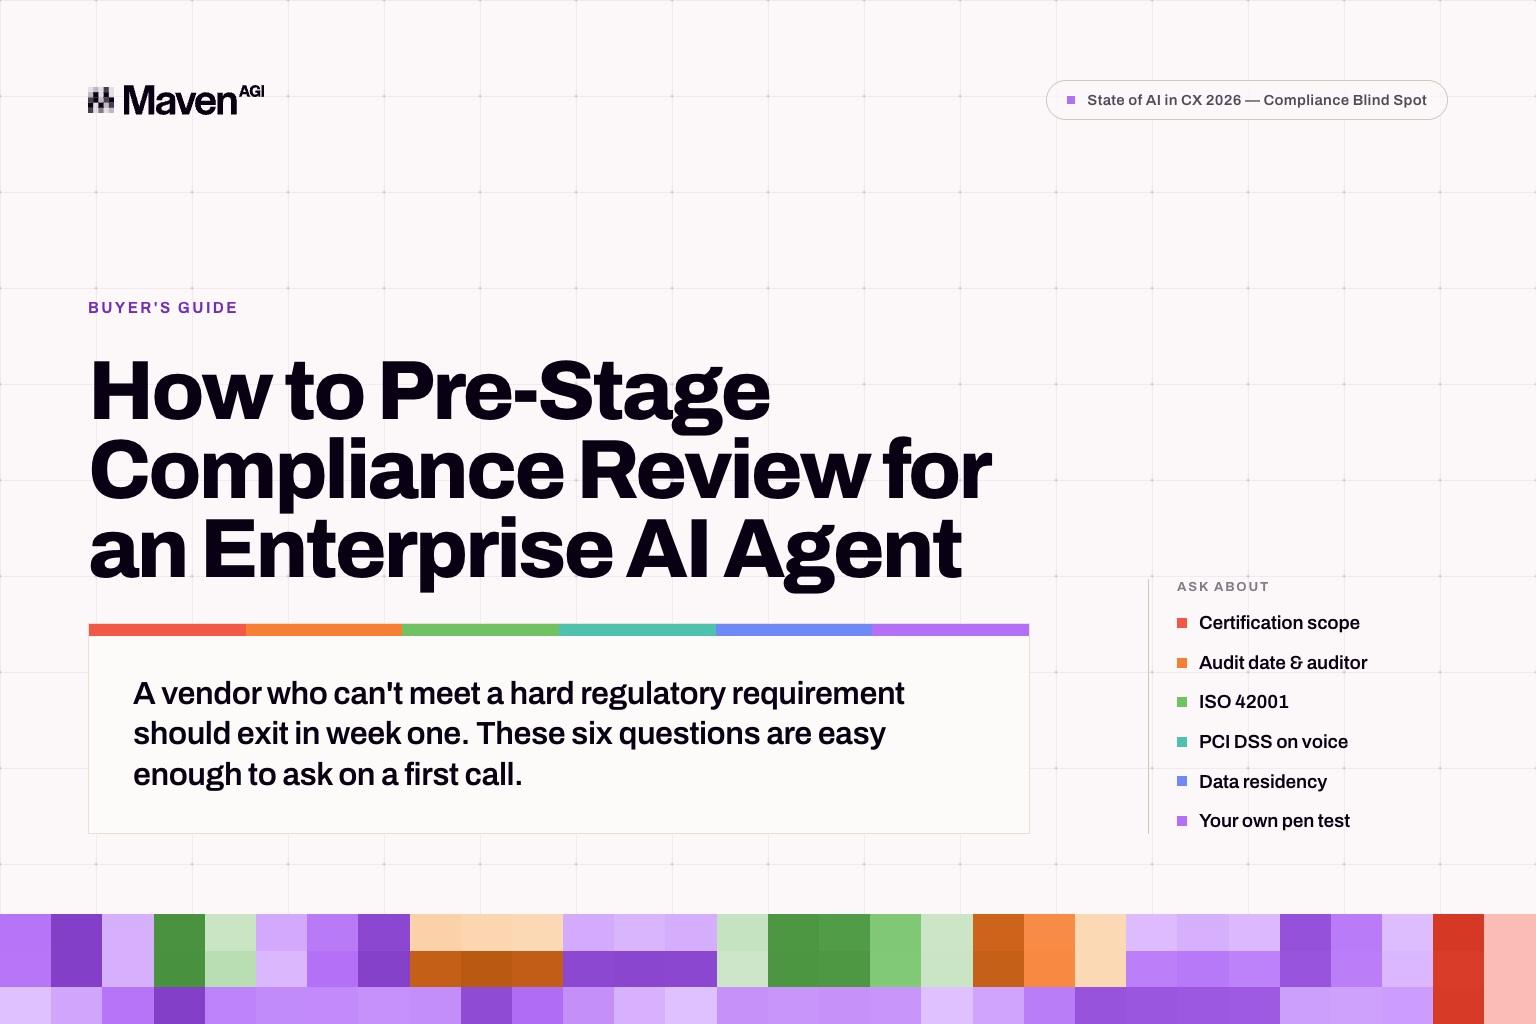
Compliance bremst Enterprise-Deals heute mindestens so oft aus wie die technische Eignung, und Käufer, die die Prüfung nicht vorbereitet haben, verlieren mitten im Auswahlprozess typischerweise 2 bis 3 Monate. Ein Großteil dieser Zeit ist vermeidbar – doch die Arbeit liegt ebenso bei Ihnen wie beim Anbieter. Vorbereiten heißt: 6 Fragen beantwortet haben, bevor Ihre Anbieter-Shortlist feststeht. Das Security Review sollte bestätigen, was Sie bereits wissen, statt es erst aufzudecken.
Fragen Sie nach dem Geltungsbereich, nicht nur nach dem Namen der Zertifizierung
Der Name einer Zertifizierung sagt ohne ihren Geltungsbereich wenig aus. SOC 2 für eine Marketing-Website ist etwas anderes als SOC 2 für den Inferenzpfad, den Ihre Kundendaten durchlaufen. Die erste Frage lautet also: Welche Zertifizierungen hat der Anbieter, und was decken sie jeweils tatsächlich ab?
Achten Sie in diesem Zusammenhang auf geerbte Zertifizierungen. Ein Anbieter, der auf einer großen Cloud-Plattform läuft, übernimmt einen Großteil der Infrastruktursicherheit – und manche stellen diese geerbte Sicherheitslage als ihre eigene dar. Fordern Sie den Auditbericht an, in dem die Gesellschaft des Anbieters namentlich genannt ist. Steht auf dem Zertifikat der Hosting-Anbieter, wissen Sie frühzeitig etwas Wichtiges.
Fragen Sie, wann das Audit stattfand und wer es durchgeführt hat
Aktualität und Unabhängigkeit sind beide wichtig – und beide können unabhängig voneinander fehlen. Eine aktuelle Zertifizierung von einer Prüfgesellschaft ohne echte Unabhängigkeit sagt weniger aus als eine etwas ältere von einem anerkannten Auditor. Eine alte Zertifizierung eines guten Auditors belegt Compliance zu einem Zeitpunkt, der womöglich vor den KI-Funktionen liegt, die Sie einkaufen.
Fragen Sie nach Datum und Auditor zugleich. Anbieter, die beides schnell liefern, liefern meist auch alles andere schnell – und das ist bereits ein Signal.
Fragen Sie gezielt nach ISO 42001
Diese Frage überspringen die meisten Käufer – vor allem, weil der Standard so neu und wenig verbreitet ist, dass viele gar nicht wissen, dass sie danach fragen sollten. Jetzt wissen Sie es!
Klassische Sicherheitszertifizierungen beziehen sich auf die Organisation. Sie bestätigen, dass ein Unternehmen Richtlinien hat, seine Mitarbeitenden schult und Zugriffe verwaltet. Keine davon sagt etwas darüber aus, wie die KI gesteuert wird: ob das Retrieval auf Ihrem Wissen basiert, ob sich das Modell vorhersehbar verhält und ob es einen Audit-Trail für die Aktionen gibt, die ein Agent in einem Kundenkonto ausführt.
ISO 42001 ist der Standard für KI-Managementsysteme, der genau das adressiert. Ein Anbieter kann alle klassischen Zertifizierungen besitzen und dennoch keine unabhängige Bewertung seiner KI-Governance vorweisen. Maven verfügt über 15 Zertifizierungen und Assessments, darunter ISO 42001, PCI-DSS 4.0 Level 1, SOC 2, HIPAA , und GDPR.
Fragen Sie, wie PCI DSS bei einem Live-Sprachanruf funktioniert
Diese Frage trennt Anbieter schneller als jede andere, weil Voice das Abstrakte konkret macht. Im Gespräch liest ein Kunde ganz selbstverständlich seine Kartennummer vor, wenn er um Hilfe bittet. Kein Interface-Design kann das verhindern.
PCI-DSS 4.0 Level 1 ist die Stufe, die bei Enterprise-Transaktionsvolumina gilt, und die sinnvollen Anschlussfragen drehen sich alle um die Mechanik. Erfolgt die Schwärzung in Echtzeit während des Anrufs oder nachträglich in der Nachverarbeitung? Das sind unterschiedliche Expositionsfenster, und nur Ersteres hält die sensiblen Daten vollständig aus der Pipeline heraus. Gibt es einen Audit-Trail für die Schwärzung selbst? Ist die Zahlungsabwicklung vom Rest des Gesprächs getrennt?
Ein Anbieter, der konkret antwortet, hat seine Plattform gezielt dafür gebaut.
Fragen Sie, welche Optionen zur Datenresidenz tatsächlich bestehen
Fragen Sie nach Regionen und verlangen Sie Details, denn die Begriffe werden hier unscharf verwendet. Regionale Datenresidenz in der Cloud des Anbieters, Private-Cloud-Deployment und kundengehostetes Deployment sind 3 unterschiedliche Zusagen, die oft mit überlappenden Begriffen beschrieben werden. Wenn das System in einer Infrastruktur laufen muss, die Sie kontrollieren, sagen Sie das klar und lassen Sie sich die Antwort schriftlich geben.
Fragen Sie, ob Sie einen eigenen Penetrationstest durchführen dürfen
Verbinden Sie dies mit der Frage nach dem internen Testrhythmus. Ein Anbieter, der vierteljährlich Adversarial Testing durchführt, hat eine andere Sicherheitspraxis als einer, der nur testet, wenn ein Kunde darauf besteht.
Die Hürde ist überwindbar – und wer sie früh nimmt, profitiert mehrfach
Ein Fortune-500-Gaming-Unternehmen wickelt mit dem autonomen KI-Agenten von Maven mehr als 330.000 Interaktionen pro Monat unter den Auflagen einer regulierten Branche ab – also PCI-Compliance für In-Game-Käufe sowie AML- und KYC-Prozesse. Dieses Deployment wurde skaliert statt ausgebremst. Genau das passiert, wenn Compliance-Tiefe eine Hürde ist, für die die Plattform gebaut wurde, und keine nachträgliche Anpassung.
Clio ging bei der Evaluierung genauso vor. Das Legal-Software-Unternehmen prüfte 32 Anbieter, grenzte das Feld ein und ließ dann mehr als 10 in einem direkten Vergleich gegeneinander antreten, bevor es sich für Maven entschied. Legal Tech unterliegt echten Vertraulichkeitspflichten, und so sieht ein Prozess aus, der ihnen gerecht wird. Clio erreicht heute 80 % autonome Lösungsquote, und der Live-Support antwortet 4-mal schneller. Papaya Pay, das zahlungsrechtlichen Pflichten unterliegt, erreichte innerhalb von 3 Wochen 90 % autonome Lösungsquote.
In keinem dieser Fälle hat die Compliance-Prüfung das Deployment zu einem Projekt über mehrere Quartale gemacht.
Klären Sie das in der ersten Woche
Die meisten Evaluierungen behandeln Compliance erst gegen Ende. Genau daher kommt der Verlust von 2 bis 3 Monaten. Ein Anbieter, der eine zwingende regulatorische Anforderung nicht erfüllt, sollte in der ersten Woche ausscheiden – und diese 6 Fragen lassen sich mit wenig Aufwand schon im ersten Gespräch stellen.
Es gibt noch einen weiteren Grund, das lieber früher als später zu tun. Antworten zur Compliance sind ungewöhnlich gute Indikatoren für technische Reife, denn wo Daten liegen und wie das System funktioniert, ist dieselbe Frage aus unterschiedlichen Blickwinkeln. Wer beim einen vage bleibt, ist es meist auch beim anderen.
Die 6 Fragen in kompakter Form finden Sie in der AI Compliance Buyer's Checklist, basierend auf dem Kapitel „Compliance Blind Spot“ des State of AI in CX 2026 Reports .
Testen Sie es mit Ihren eigenen Konversationen.
Fordern Sie eine kostenlose, individuelle Demo an.


