
Agentic AI für Enterprise-Sicherheit und Governance entwickelt
Eine Privacy-first-Architektur, unabhängig geprüfte Kontrollen und Enterprise-Zertifizierungen sorgen für nachweisbare Governance – das senkt das Anbieterrisiko und beschleunigt den KI-Einsatz in regulierten Umgebungen.
Sicherheit und Compliance für Enterprise-KI
Warum sicherheitsbewusste CX-Teams Maven wählen

Compliance auf Enterprise-Niveau ab dem ersten Tag
Unabhängig auditiert und an globalen Sicherheitsstandards ausgerichtet – damit Ihr Team und Ihre Kunden jedem Deployment vertrauen können. Zertifiziert nach ISO 27001:2022, PCI DSS 4.0 Level 1 und SOC 2 Type II.

Richtlinienkonforme Workflows, die Sie wirklich durchsetzen können
Routing-Regeln, Workflow-Richtlinien, Identitätskontrollen und deterministische Logik stellen sicher, dass jede KI-Aktion Ihren internen Standards folgt. Nichts läuft außerhalb Ihrer Governance.

Volle Transparenz und Auditierbarkeit
Jede KI-Entscheidung wird protokolliert, ist nachvollziehbar und exportierbar. SIEM-Integrationen bieten Einblick in Eingaben, Ausgaben, Systemreferenzen und Richtlinienprüfungen über den gesamten Lebenszyklus der Agents.

Integrierte, KI-native Sicherheit bei jedem Schritt
Unsichere Inhalte, Richtlinienverstöße, Prompt-Angriffe und Jailbreak-Versuche werden an der Modellgrenze blockiert – unterstützt durch kontinuierliches Red Teaming und Bedrohungserkennung.
Sicherheit, Vertrauen, Compliance und KI-Ethik – von Grund auf integriert, nicht nachträglich ergänzt
Eine einheitliche Analyseebene in Echtzeit, die CX-Trends, die Wirkung der Automatisierung und die aktuelle Performance sichtbar macht.
Sensible Informationen sind standardmäßig geschützt und werden nie zum Trainieren von Modellen verwendet.
Funktionen:
Maven verhindert Risiken, bevor sie das Modell überhaupt erreichen.
Ein Sicherheitskonzept, das mit Ihrem Unternehmen wächst. Das Sicherheitsprogramm von Maven passt sich kontinuierlich an neue Standards, Vorschriften und organisatorische Anforderungen an.
Funktionen:
Cloud Security Alliance (CSA)
Maven AGI ist Corporate Member der Cloud Security Alliance (CSA), der weltweit führenden Organisation, die Best Practices für sicheres Cloud Computing und sichere KI-Systeme definiert und fördert.
Unsere Mitgliedschaft unterstreicht unser anhaltendes Engagement, uns an führenden Sicherheitsframeworks der Branche auszurichten und zur Security-Community beizutragen.
Als CSA-Mitglied hat Maven Zugang zum STAR-Programm, zu Forschungsinitiativen für KI-Sicherheit und zu aktuellen Leitlinien zu neuen Sicherheitsstandards für Cloud und KI.
Zertifizierungen und Nachweise
Zertifiziert nach ISO/IEC 42001:2023
KI-Managementsystem, das Governance, Risikomanagement, menschliche Aufsicht, Transparenz und Verantwortlichkeit über den gesamten KI-Lebenszyklus hinweg verankert.
Zugang anfordern
Mehr erfahren
SOC 2 Type II auditiert
Unabhängiges Audit, das die dauerhafte Wirksamkeit der Kontrollen für Sicherheit, Verfügbarkeit und Vertraulichkeit bestätigt.
Zugang anfordern
Mehr erfahren
Zertifiziert nach ISO/IEC 27001:2022
Informationssicherheits-Managementsystem, das kontinuierliches Risikomanagement und Sicherheitskontrollen auf Enterprise-Niveau im gesamten Unternehmen verankert.
Zugang anfordern
Mehr erfahren
Zertifiziert nach ISO/IEC 27701:2019
Datenschutz-Managementsystem, das ISO 27001 erweitert, um Privacy Governance und Rechenschaftspflicht im Datenschutz zu formalisieren.
Zugang anfordern
Mehr erfahren
Zertifiziert nach ISO/IEC 27017:2015
Cloud-Sicherheitskontrollen, die den Schutz in Cloud-Umgebungen stärken und geteilte Sicherheitsverantwortlichkeiten klar regeln.
Zugang anfordern
Mehr erfahren
Zertifiziert nach ISO/IEC 27018:2019
Cloud-Datenschutzkontrollen zum Schutz personenbezogener Daten, die in Public-Cloud-Umgebungen verarbeitet werden.
Zugang anfordern
Mehr erfahren
Level-1-Dienstleister nach PCI DSS v4.0
Validiert durch abgeschlossene ROC- und AoC-Assessments nach PCI DSS v4.0.
Zugang anfordern
Mehr erfahren
HIPAA / HITECH – unabhängig geprüft
Administrative, technische und physische Schutzmaßnahmen, unabhängig geprüft für HIPAA-regulierte Gesundheitsdaten und Workloads.
Zugang anfordern
Mehr erfahren
GDPR – unabhängig geprüft
Unabhängig geprüfte Kontrollen für die Datenschutzanforderungen der EU an rechtmäßige Verarbeitung, grenzüberschreitende Übermittlungen und Betroffenenrechte.
Zugang anfordern
Mehr erfahren
CCPA / CPRA – unabhängig geprüft
Unabhängig geprüfte Datenschutzkontrollen für die Verbraucherrechte nach kalifornischem Recht.
Zugang anfordern
Mehr erfahren
Das könnte Sie auch interessieren

Weitere Informationen finden Sie in unserem Trust Center
Mehr erfahren
17. Februar 2026
Sicherheit und KI-Governance bei Maven AGI: von Grund auf integriert, nicht nachträglich ergänzt
Warum der KI-Einsatz im Unternehmen eine Sicherheitsarchitektur erfordert – keine Add-ons
Mehr erfahren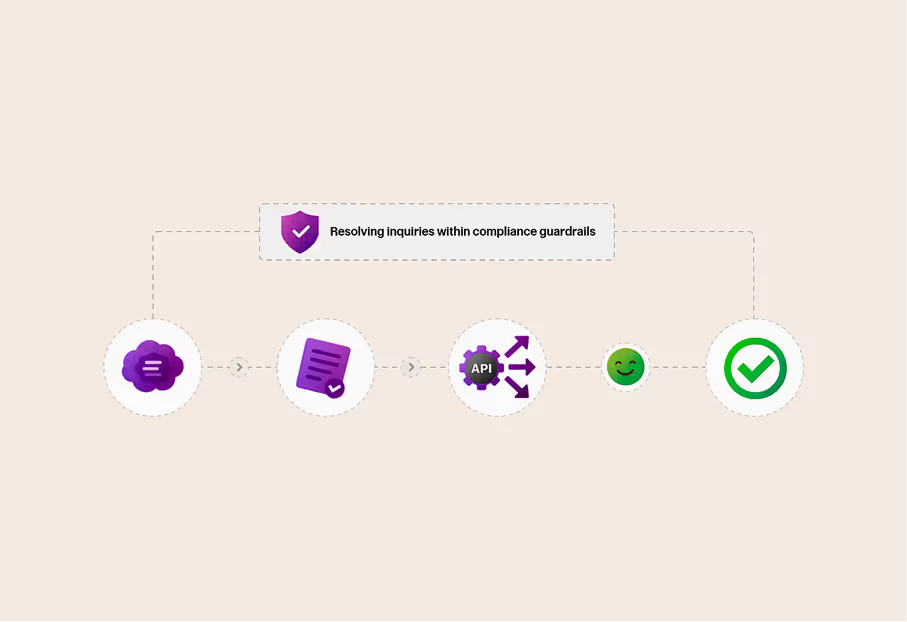
19. Februar 2026
Wie KI-Agenten den Support im Finanzsektor verändern (ohne Compliance-Verstöße)
Mehr als Deflection: KI-Agenten, die Anliegen im Finanzsektor tatsächlich lösen
Mehr erfahren
Weitere Maven-Funktionen entdecken
Funktionen


