
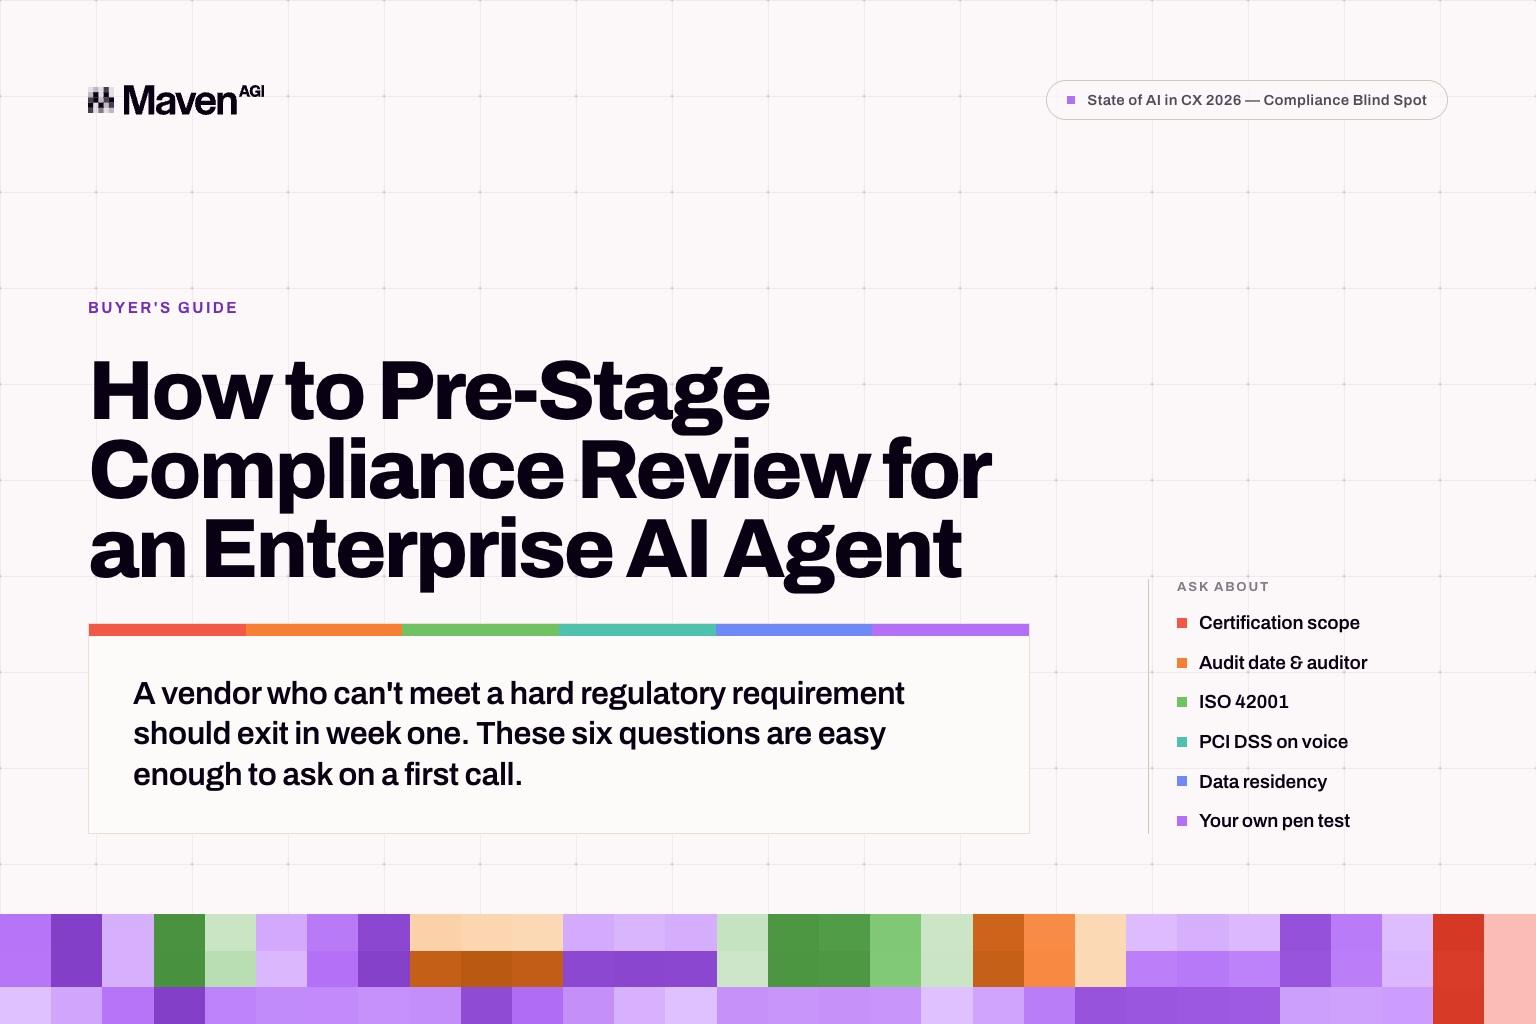
Hoje, a conformidade bloqueia negócios empresariais pelo menos tantas vezes como a adequação técnica, e os compradores que não prepararam a revisão antecipadamente perdem normalmente 2 a 3 meses a meio do processo. Grande parte desse tempo perdido é evitável, mas o trabalho cabe-lhe tanto a si como ao fornecedor. Preparar antecipadamente significa ter 6 perguntas respondidas antes de fechar a sua lista restrita de fornecedores. A revisão de segurança deve confirmar o que já sabe, em vez de o descobrir.
Peça o âmbito da certificação, não apenas o nome
O nome de uma certificação pouco significa sem o seu âmbito. Um SOC 2 que abrange um site de marketing não é um SOC 2 que abrange o percurso de inferência por onde passam os dados dos seus clientes. Por isso, a primeira pergunta é que certificações o fornecedor detém e o que cada uma abrange efetivamente.
A substituição a que deve estar atento, neste contexto, é a herança. Um fornecedor que funciona sobre uma grande plataforma cloud herda muita segurança de infraestrutura, e alguns apresentam essa postura herdada como se fosse sua. Peça o relatório de auditoria com a entidade do fornecedor nele identificada. Se a entidade no certificado for o fornecedor de alojamento, ficou a saber algo que vale a pena saber cedo.
Pergunte quando foi feita a auditoria e quem a realizou
A atualidade e a independência são ambas importantes, e falham de forma separada. Uma certificação atual auditada por uma empresa sem verdadeira independência diz-lhe menos do que uma ligeiramente mais antiga emitida por um auditor reconhecido. Uma certificação antiga de um bom auditor diz-lhe que o fornecedor estava em conformidade num momento que pode ser anterior às funcionalidades de IA que está a comprar.
Peça a data e o auditor em conjunto. Os fornecedores que apresentam ambos rapidamente tendem a apresentar tudo o resto com a mesma rapidez, o que é, por si só, um sinal.
Pergunte especificamente pela ISO 42001
Esta é a pergunta que a maioria dos compradores ignora, sobretudo porque a norma é tão recente e pouco comum que muitos nem sabem que a devem fazer. Agora já sabe!
As certificações de segurança convencionais abrangem a organização. Confirmam que uma empresa tem políticas, forma as suas pessoas e gere acessos. Nenhuma delas aborda a forma como a IA é governada: se a recuperação de informação se baseia no seu conhecimento, se o modelo se comporta de forma previsível, se existe um registo de auditoria das ações que um agente executa numa conta de cliente.
A ISO 42001 é a norma de sistemas de gestão de IA que trata precisamente disso, e um fornecedor pode deter todas as certificações convencionais sem ter qualquer avaliação independente da sua governação de IA. A Maven detém 15 certificações e avaliações, incluindo ISO 42001, PCI-DSS 4.0 Level 1, SOC 2, HIPAA , e GDPR.
Pergunte como funciona o PCI DSS numa chamada de voz em direto
Esta pergunta distingue fornecedores mais depressa do que qualquer outra, porque a voz torna concreto o que é abstrato. Numa chamada, um cliente lê em voz alta o número do cartão no decurso normal de um pedido de ajuda. Nenhum design de interface o impede.
O PCI-DSS 4.0 Level 1 é o nível que se aplica a volumes de transações empresariais, e as perguntas de seguimento úteis incidem todas sobre a mecânica. A ocultação acontece em tempo real durante a chamada ou em pós-processamento? São janelas de exposição diferentes, e só a primeira mantém os dados sensíveis totalmente fora do pipeline. Existe um registo de auditoria da própria ocultação? O tratamento de pagamentos está segmentado do resto da conversa?
Um fornecedor que responde com detalhes construiu a sua plataforma especificamente para isto.
Pergunte que opções de residência de dados existem realmente
Pergunte por região e exija detalhes, porque a terminologia nesta área é vaga. Residência regional de dados na cloud do fornecedor, implementação em cloud privada e implementação alojada pelo cliente são 3 compromissos diferentes, muitas vezes descritos com linguagem que se sobrepõe. Se o seu requisito for que o sistema funcione numa infraestrutura que controla, diga-o de forma clara e obtenha a resposta por escrito.
Pergunte se pode realizar o seu próprio teste de intrusão
Junte-lhe uma pergunta sobre a cadência interna, porque um fornecedor que realiza testes adversariais trimestralmente tem uma prática de segurança diferente de outro que só testa quando um cliente insiste.
A fasquia é ultrapassável, e ultrapassá-la cedo traz benefícios cumulativos
Uma empresa de jogos da Fortune 500 gere mais de 330 000 interações mensais com o agente de IA autónomo da Maven sob restrições de setor regulado, o que implica conformidade PCI nas compras dentro do jogo, a par do tratamento de AML e KYC. Essa implementação ganhou escala em vez de estagnar, que é o que acontece quando a profundidade de conformidade é uma barreira que a plataforma foi construída para ultrapassar, e não uma adaptação posterior.
A Clio abordou a sua avaliação da mesma forma. A empresa de software jurídico avaliou 32 fornecedores, reduziu a lista e realizou depois uma comparação direta com mais de 10 antes de escolher a Maven. A tecnologia jurídica implica obrigações reais de confidencialidade, e é assim que se cumprem. A Clio funciona hoje com 80 % de resolução autónoma e o suporte em direto responde 4 vezes mais depressa. A Papaya Pay, sujeita a obrigações regulamentares de pagamentos, atingiu 90 % de resolução autónoma em 3 semanas.
Em nenhum destes casos a revisão de conformidade transformou a implementação num projeto de vários trimestres.
Faça isto na primeira semana
A maioria das avaliações deixa a conformidade para o fim. É isso que provoca a perda de 2 a 3 meses. Um fornecedor que não consiga cumprir um requisito regulamentar obrigatório deve sair na primeira semana, e estas 6 perguntas custam tão pouco que podem ser feitas numa primeira chamada.
Há uma segunda razão para o fazer o quanto antes. As respostas sobre conformidade são indicadores invulgarmente bons da maturidade de engenharia, porque onde os dados residem e como o sistema funciona são a mesma pergunta vista de ângulos diferentes. A imprecisão sobre a primeira costuma revelar imprecisão sobre a segunda.
As 6 perguntas em formato resumido estão em The AI Compliance Buyer's Checklist, elaborada a partir do capítulo Compliance Blind Spot do relatório State of AI in CX 2026 .
Veja-o nas suas próprias conversas.
Peça uma demonstração personalizada gratuita.


