
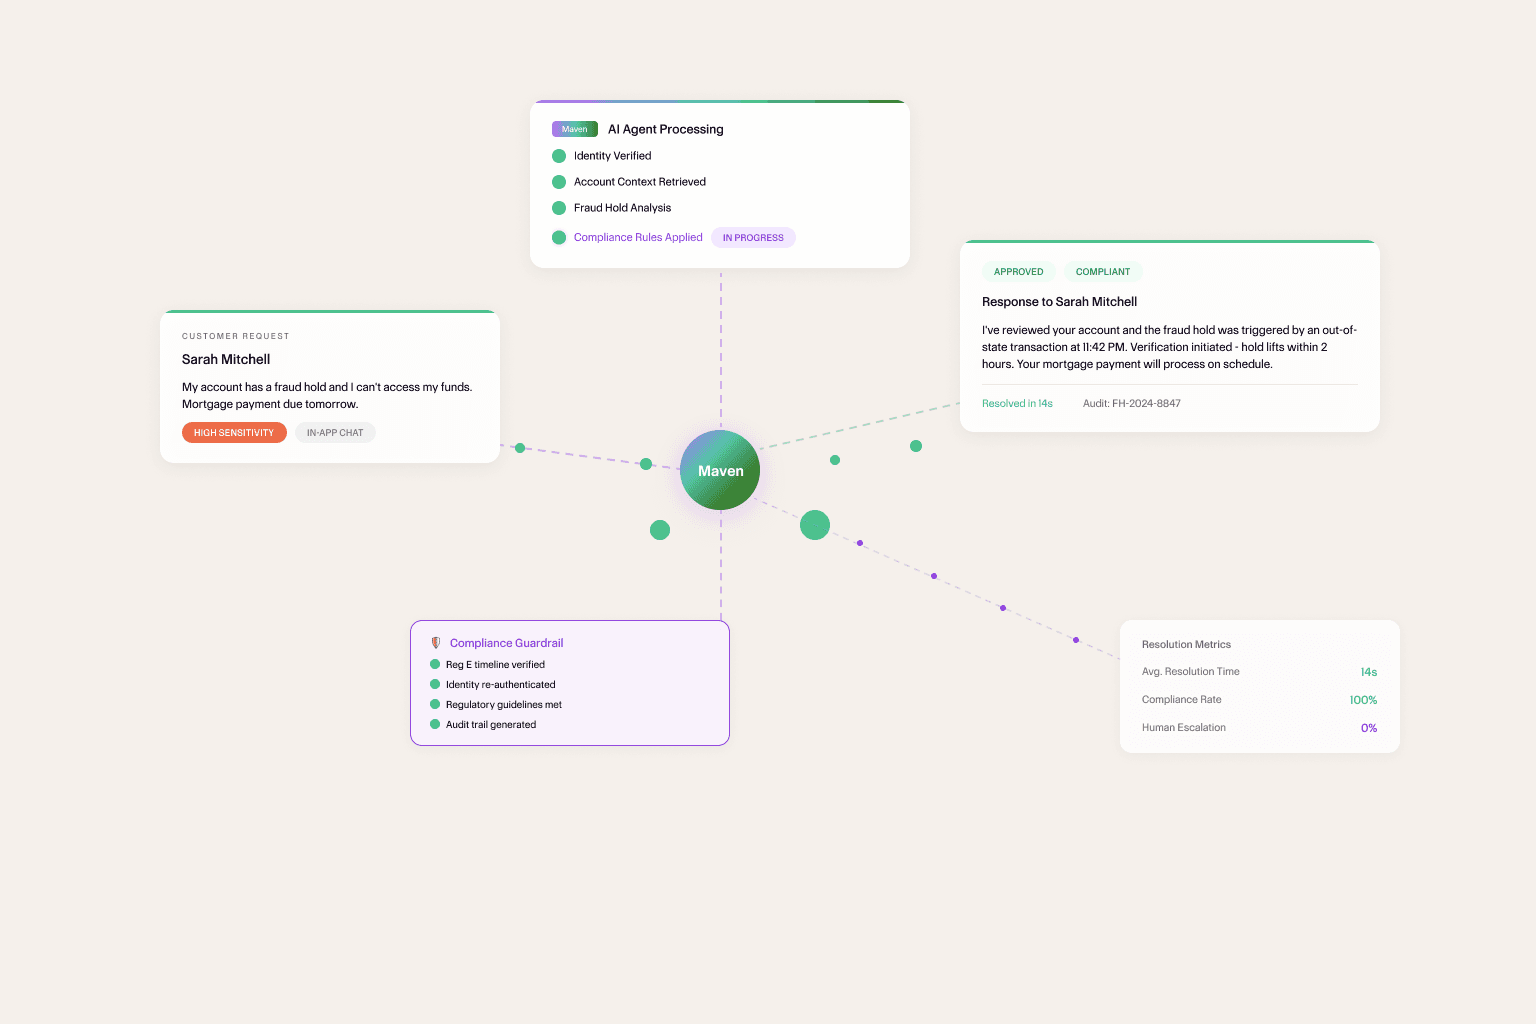
Dados financeiros estão entre as informações mais sensíveis que as pessoas compartilham com qualquer plataforma. Erros têm consequências regulatórias. Uma resposta errada sobre um bloqueio por fraude ou uma contestação de conta mal conduzida não apenas frustra o cliente: cria exposição jurídica, compromete a conformidade regulatória e gera o tipo de repercussão na imprensa que leva anos para ser revertida.
Durante boa parte da última década, as equipes de suporte de FinTechs resolveram os chamados da mesma forma: automatizar o que é simples, colocar pessoas em tudo o que é sensível e aceitar a estrutura de custos que vem junto.
Esse modelo está sob pressão. Não porque o que está em jogo mudou, mas porque os agentes de IA amadureceram a ponto de colocar uma pessoa no atendimento não ser mais a única forma de lidar com segurança com interações complexas e altamente sensíveis. A pergunta deixou de ser se vale automatizar e passou a ser como arquitetar a automação para que ela seja realmente confiável.
O problema de dados das FinTechs é estrutural
Todo setor lida com dados sensíveis. No caso das FinTechs, o problema é especialmente agudo por causa da forma como os dados são estruturados e de quantas partes diferentes têm direitos legítimos, porém distintos, sobre eles.
Pense em uma plataforma que atende tanto titulares de contas empresariais quanto seus funcionários. O dono da empresa tem visibilidade total. Um funcionário portador de cartão vê apenas a movimentação do próprio cartão. Ambos são usuários autenticados da mesma plataforma. Ambos podem fazer perguntas parecidas — por que esta transação foi recusada? —, mas os dados que cada um está autorizado a ver e as ações que cada um pode executar são fundamentalmente diferentes.
Acrescente uma terceira camada: a própria plataforma, com equipes de operações internas, áreas de compliance e analistas de fraude, cada um precisando acessar dados de contas sob regras totalmente diferentes.
Isso não é um caso extremo hipotético. É o modelo operacional padrão de plataformas de banking empresarial, plataformas de crédito, ferramentas de gestão de despesas e provedores de infraestrutura de pagamentos. O ambiente de dados é compartilhado. As regras de acesso, não.
Quando agentes de IA entram nesse ambiente com acesso amplo e sem regras rígidas de elegibilidade por participante, o potencial de contaminação cruzada é significativo. Não porque o agente seja mal-intencionado, mas porque está fazendo exatamente o que foi projetado para fazer: encontrar a informação mais relevante e usá-la para responder à pergunta.
O problema é que relevante e permitido não são a mesma coisa.
O que acontece quando a IA de uma FinTech erra
Os modos de falha em FinTechs são versões de maior risco dos mesmos padrões que aparecem em qualquer plataforma multilateral.
Exposição regulatória. O acesso a dados financeiros é regido por regulamentações que exigem minimização de dados, limitação de finalidade, consentimento e auditabilidade. Um agente que expõe dados de conta a um usuário não autorizado não gera apenas um incidente de suporte, mas um potencial evento de compliance. "O modelo achou que era relevante" não é uma resposta que satisfaça um regulador.
Confiança do titular da conta. Serviços financeiros dependem de confiança como poucos setores. No momento em que um usuário começa a se perguntar o que mais essa plataforma sabe sobre ele e quem mais pode ver isso, você criou um problema que nenhum CSAT consegue medir.
Violações de controle de acesso interno. Analistas de fraude operam sob regras de acesso diferentes das do suporte ao cliente. Equipes de compliance têm escopos diferentes dos gerentes de conta. Um agente de IA que atua em todas essas funções sem controles explícitos de elegibilidade por função se torna um vetor de violações de acesso interno.
Erros em decisões críticas. As interações em que os agentes de IA são mais úteis — contestações de fraude, falhas de pagamento, restrições de conta — são também aquelas em que um erro tem mais consequências. Um cliente que age com base em informações erradas sobre o processo de resolução de uma contestação de fraude gera uma responsabilidade posterior que passa a ser da plataforma.
A mudança de mentalidade em curso
As FinTechs que lideram essa mudança de arquitetura não estão abandonando a automação. Estão separando duas coisas que historicamente andavam juntas: a capacidade de raciocínio do agente de IA e o acesso dele aos dados.
A lógica é simples. A capacidade de um agente de IA de entender contexto, lidar com nuances e conduzir interações complexas não depende de ter acesso a tudo. Depende de ter acesso às coisas certas para o contexto em que está operando.
Isso leva a um princípio de arquitetura que, em retrospecto, parece óbvio: defina o que é elegível antes que o agente recupere qualquer coisa.
Na prática, toda interação começa pelo estabelecimento do contexto — qual canal, usuário autenticado, função e ambiente de políticas estão ativos. A partir desses dados, a plataforma determina quais dados estão no escopo e quais ações são permitidas. O agente então opera dentro desse escopo com toda a sua capacidade de raciocínio.
O dono de uma conta empresarial que pergunta sobre a movimentação do cartão de um membro da equipe vê o que está autorizado a ver. Um funcionário portador de cartão que faz a mesma pergunta vê apenas os próprios dados. Um analista de compliance conduzindo uma revisão opera sob regras de acesso adequadas a compliance. Mesmo agente de IA. Mesma capacidade de base. Contextos de elegibilidade diferentes, aplicados na camada de arquitetura, antes que o agente raciocine sobre qualquer coisa.
Essa abordagem traz três benefícios específicos que fazem diferença em FinTechs.
Auditabilidade. Quando toda interação é delimitada por regras explícitas de elegibilidade, você tem um registro claro de quais dados estavam disponíveis para o agente em cada interação. "Quais dados o agente acessou?" passa a ser uma pergunta que você responde com precisão, e não por aproximação — exatamente o que uma investigação regulatória exige.
Aplicação consistente do controle de acesso. A camada de elegibilidade não depende de o agente lembrar das instruções ou inferir o contexto corretamente. Ela é aplicada de forma estrutural, o que significa que vale de maneira consistente em toda interação, todo caso extremo, toda entrada incomum.
Postura de compliance escalável. Quando surgem novas regulamentações — e em FinTechs elas sempre surgem —, atualizar as regras de elegibilidade na camada de arquitetura propaga a mudança imediatamente para todas as interações de IA. Você não precisa reescrever prompts nem retreinar sistemas. As regras valem em todos os lugares, automaticamente.
O julgamento humano continua tendo seu papel
Há algo que essa nova arquitetura não muda: existem interações em que o julgamento humano é a escolha certa, e um sistema de IA bem projetado facilita chegar até ele.
Em FinTechs, esses momentos são previsíveis. Um cliente contestando uma decisão sobre fraude que a plataforma já revisou. Um titular de conta empresarial questionando um bloqueio por compliance. Um cliente de alto valor com uma dúvida complexa envolvendo vários produtos, que exige decisões sobre políticas de exceção.
Nessas interações, o Agent Maven cuida da recuperação de informações e da montagem do contexto: coloca o atendente humano a par da situação rapidamente, traz o histórico relevante e sinaliza as principais perguntas que precisam de resposta, mantendo a decisão final e a comunicação nas mãos de pessoas.
O caminho de escalonamento não é um modo de falha. É um recurso planejado de uma arquitetura de suporte com IA madura. Construí-lo de forma deliberada, com gatilhos claros, transferências fluidas e contexto completo repassado ao atendente humano, é o que separa implementações de IA que resistem ao escrutínio daquelas que geram incidentes justamente quando há mais em jogo.
Da redução de custos à infraestrutura de confiança
No início, a IA no suporte de FinTechs era vista quase exclusivamente pela ótica de custos — taxas de deflexão, redução de tickets, economia de horas de atendentes. Essas métricas são reais e importam, mas mostram apenas parte do que está em jogo.
As FinTechs que extraem o valor mais duradouro da IA não estão otimizando principalmente para reduzir custos. Estão construindo algo mais difícil de replicar: uma infraestrutura de suporte na qual todos os grupos de participantes — clientes, titulares de contas, clientes empresariais, equipes internas — podem confiar para tratar seus dados de forma adequada e suas interações de forma consistente.
Esse é um objetivo de design diferente da deflexão e exige uma arquitetura diferente para ser alcançado. Uma em que o controle de acesso não é um remendo acoplado depois a um modelo capaz, mas uma camada fundamental sobre a qual a capacidade do modelo opera.
As plataformas que investem nessa arquitetura agora não estão apenas resolvendo o problema de governança de IA de hoje. Estão construindo uma infraestrutura que torna toda capacidade futura de IA confiável por padrão, porque a camada de elegibilidade que governa o agente de suporte de hoje também vai governar o agente mais capaz de amanhã.
Em FinTechs, confiança não é um recurso. É o produto.
Veja nas suas próprias conversas.
Solicite uma demonstração personalizada gratuita.


