
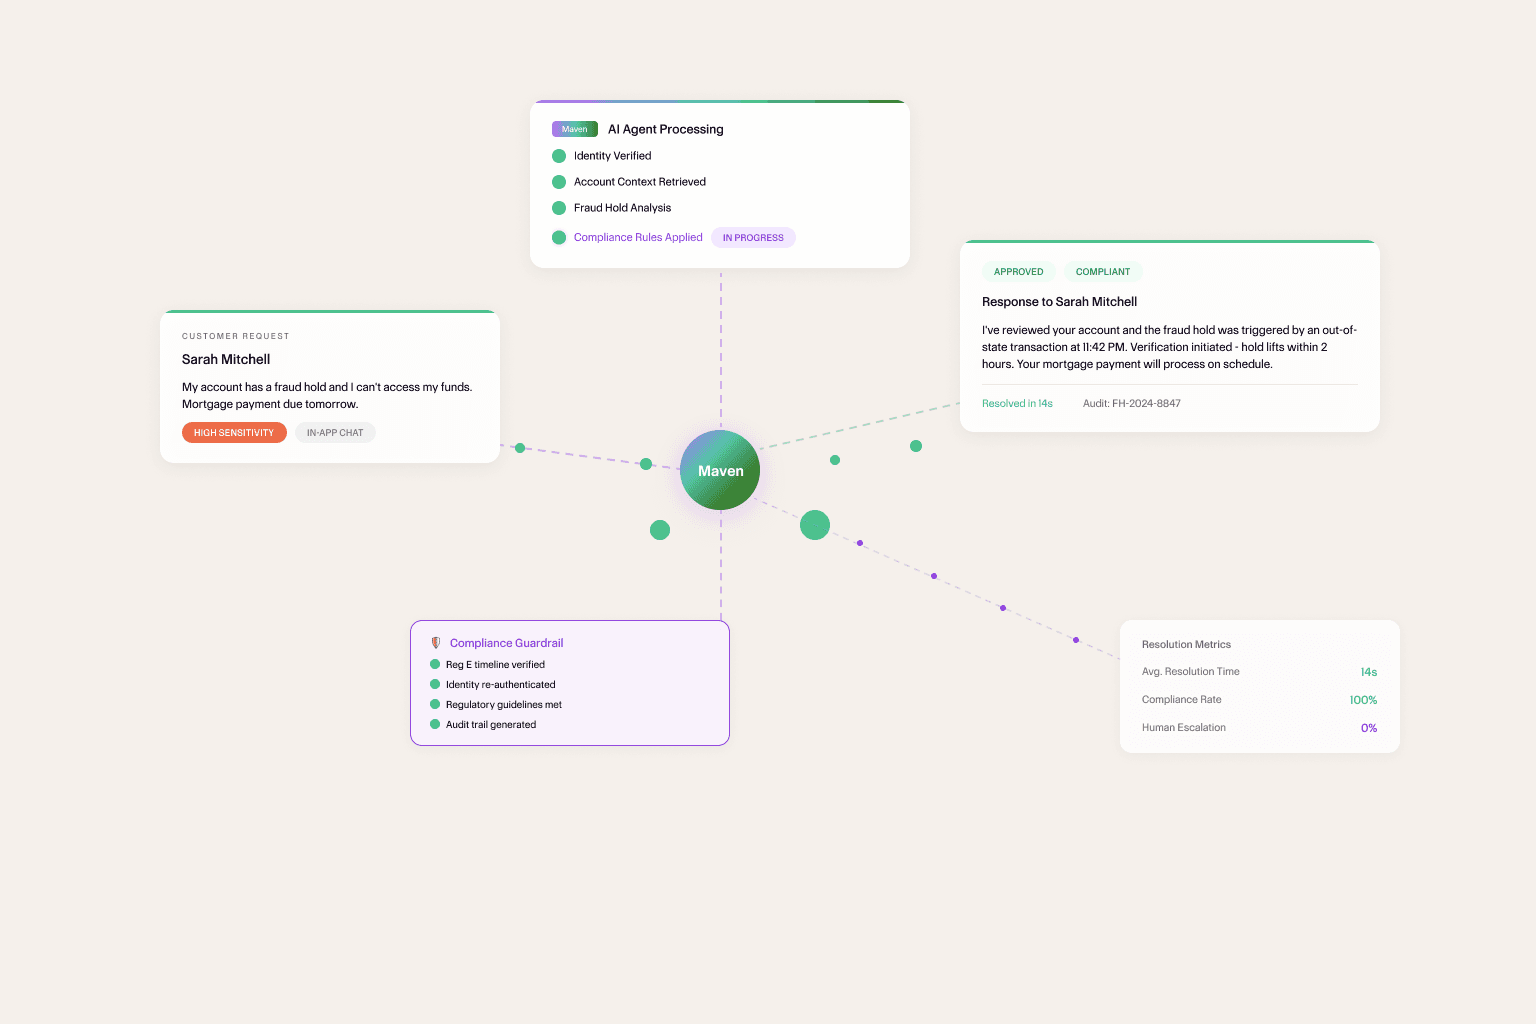
Finanzdaten gehören zu den sensibelsten Informationen, die Menschen mit einer Plattform teilen. Fehler haben regulatorische Konsequenzen. Eine falsche Auskunft zu einer Betrugssperre oder ein falsch behandelter Kontostreitfall frustriert nicht nur Kunden. Er schafft rechtliche Risiken, untergräbt Ihren Compliance-Status und sorgt für Schlagzeilen, deren Folgen jahrelang nachwirken.
Über weite Strecken des letzten Jahrzehnts haben Support-Teams im FinTech-Bereich Anfragen nach demselben Muster bearbeitet: Einfaches wird automatisiert, alles Sensible übernehmen Menschen, und die damit verbundene Kostenstruktur wird in Kauf genommen.
Dieses Modell gerät unter Druck. Nicht, weil sich die Risiken verändert haben, sondern weil KI-Agenten inzwischen so ausgereift sind, dass ein Mensch nicht mehr der einzige Weg ist, komplexe, hochsensible Interaktionen sicher abzuwickeln. Die Frage lautet nicht mehr, ob automatisiert wird, sondern wie sich die Automatisierung so aufbauen lässt, dass man ihr wirklich vertrauen kann.
Das Datenproblem im FinTech-Bereich ist strukturell
Jede Branche hat sensible Daten. Im FinTech-Bereich ist das Problem besonders akut: wegen der Struktur der Daten und weil so viele verschiedene Parteien berechtigte, aber unterschiedliche Ansprüche darauf haben.
Nehmen wir eine Plattform, die sowohl Geschäftskontoinhaber als auch deren Mitarbeitende bedient. Der Unternehmensinhaber hat vollständige Einsicht. Mitarbeitende mit Firmenkarte sehen nur ihre eigenen Kartenumsätze. Beide sind authentifizierte Nutzer derselben Plattform. Beide stellen womöglich ähnliche Fragen – warum wurde diese Transaktion abgelehnt? –, doch die Daten, die sie jeweils sehen dürfen, und die Aktionen, die sie jeweils ausführen dürfen, unterscheiden sich grundlegend.
Hinzu kommt eine dritte Ebene: die Plattform selbst, mit internen Operations-Teams, Compliance-Funktionen und Betrugsanalysten, die jeweils nach völlig anderen Regeln Zugriff auf Kontodaten benötigen.
Das ist kein hypothetischer Sonderfall. Es ist das übliche Betriebsmodell von Business-Banking-Plattformen, Kreditplattformen, Spesenmanagement-Tools und Anbietern von Zahlungsinfrastruktur. Die Datenumgebung wird gemeinsam genutzt. Die Zugriffsregeln nicht.
Wenn KI-Agenten mit weitreichendem Zugriff und ohne verbindliche Berechtigungsregeln auf Teilnehmerebene in diese Umgebung kommen, ist das Risiko einer Datenvermischung erheblich. Nicht, weil der Agent böswillig wäre. Sondern weil er genau das tut, wofür er entwickelt wurde: die relevantesten Informationen finden und damit die Frage beantworten.
Das Problem: Relevant und zulässig sind nicht dasselbe.
Was passiert, wenn KI im FinTech-Bereich Fehler macht
Die Fehlermuster im FinTech-Bereich sind folgenschwerere Varianten derselben Muster, die auf jeder mehrseitigen Plattform auftreten.
Regulatorische Risiken. Der Zugriff auf Finanzdaten unterliegt Vorschriften, die Datenminimierung, Zweckbindung, Einwilligung und Nachvollziehbarkeit verlangen. Ein Agent, der Kontodaten an einen nicht berechtigten Nutzer ausgibt, verursacht nicht nur einen Support-Vorfall, sondern möglicherweise einen Compliance-Verstoß. „Das Modell hielt es für relevant“ ist keine Antwort, mit der sich eine Aufsichtsbehörde zufriedengibt.
Vertrauen der Kontoinhaber. Finanzdienstleistungen beruhen auf Vertrauen wie kaum eine andere Branche. Sobald Nutzer sich fragen, was die Plattform sonst noch über sie weiß und wer das alles sehen kann, haben Sie ein Problem, das kein CSAT-Wert erfasst.
Verstöße gegen interne Zugriffskontrollen. Betrugsanalysten arbeiten nach anderen Zugriffsregeln als der Kundensupport. Compliance-Teams haben einen anderen Zuständigkeitsbereich als Account Manager. Ein KI-Agent, der funktionsübergreifend ohne explizite rollenbasierte Berechtigungskontrollen arbeitet, wird zum Einfallstor für interne Zugriffsverstöße.
Folgenschwere Fehlentscheidungen. Gerade die Interaktionen, bei denen KI-Agenten am nützlichsten sind – Betrugsreklamationen, fehlgeschlagene Zahlungen, Kontosperren –, sind auch diejenigen, bei denen Fehler die größten Folgen haben. Handelt ein Kunde auf Basis falscher Informationen zum Ablauf einer Betrugsreklamation, entstehen Haftungsrisiken, für die anschließend die Plattform geradestehen muss.
Das Umdenken hat begonnen
Die FinTech-Plattformen, die diesen architektonischen Wandel anführen, verabschieden sich nicht von der Automatisierung. Sie trennen zwei Dinge, die bisher gebündelt waren: die Reasoning-Fähigkeit des KI-Agenten und seinen Datenzugriff.
Die Erkenntnis ist einfach. Die Fähigkeit eines KI-Agenten, Kontext zu verstehen, Nuancen zu erfassen und komplexe Interaktionen zu meistern, hängt nicht davon ab, dass er Zugriff auf alles hat. Sie hängt davon ab, dass er Zugriff auf genau das hat, was im jeweiligen Kontext angemessen ist.
Daraus folgt ein Architekturprinzip, das im Nachhinein offensichtlich wirkt: Legen Sie fest, was zulässig ist, bevor der Agent irgendetwas abruft.
In der Praxis beginnt jede Interaktion damit, den Kontext festzustellen: welcher Kanal, welcher authentifizierte Nutzer, welche Rolle und welche Richtlinienumgebung aktiv sind. Auf dieser Grundlage bestimmt die Plattform, welche Daten im Scope liegen und welche Aktionen erlaubt sind. Innerhalb dieses Rahmens arbeitet der Agent dann mit voller Reasoning-Fähigkeit.
Fragt ein Geschäftskontoinhaber nach den Kartenumsätzen eines Teammitglieds, sieht er, was er sehen darf. Stellt ein Mitarbeitender mit Firmenkarte dieselbe Frage, sieht er nur seine eigenen Daten. Eine Compliance-Analystin, die eine Prüfung durchführt, arbeitet nach den für Compliance geltenden Zugriffsregeln. Derselbe KI-Agent. Dieselben Fähigkeiten. Unterschiedliche Berechtigungskontexte, durchgesetzt auf Architekturebene, bevor der Agent überhaupt etwas verarbeitet.
Dieser Ansatz bietet drei konkrete Vorteile, die im FinTech-Bereich entscheidend sind.
Nachvollziehbarkeit. Wenn jede Interaktion durch explizite Berechtigungsregeln eingegrenzt ist, lässt sich klar dokumentieren, welche Daten dem Agenten bei jeder einzelnen Interaktion zur Verfügung standen. Die Frage „Auf welche Daten hat der Agent zugegriffen?“ können Sie präzise beantworten, nicht nur ungefähr. Genau das verlangt eine aufsichtsrechtliche Prüfung.
Konsistente Durchsetzung der Zugriffskontrollen. Die Berechtigungsebene hängt nicht davon ab, dass sich der Agent an seine Anweisungen erinnert oder den Kontext richtig erschließt. Sie wird strukturell durchgesetzt und gilt damit konsistent für jede Interaktion, jeden Sonderfall und jede ungewöhnliche Eingabe.
Skalierbare Compliance. Wenn neue Vorschriften kommen – und im FinTech-Bereich kommen sie immer –, wirkt sich eine Anpassung der Berechtigungsregeln auf Architekturebene sofort auf alle KI-Interaktionen aus. Sie müssen weder Modelle neu prompten noch Systeme neu trainieren. Die Regeln gelten überall, automatisch.
Menschliches Urteilsvermögen bleibt unverzichtbar
Eines ändert das architektonische Umdenken nicht: Es gibt Interaktionen, bei denen menschliches Urteilsvermögen die richtige Wahl ist, und ein gut konzipiertes KI-System macht den Weg dorthin einfach.
Im FinTech-Bereich sind diese Momente vorhersehbar. Ein Kunde, der eine Betrugsentscheidung anficht, die die Plattform bereits geprüft hat. Ein Geschäftskontoinhaber, der eine Compliance-Sperre infrage stellt. Ein wichtiger Kunde mit einer komplexen produktübergreifenden Frage, die Ermessensentscheidungen zu Ausnahmeregelungen erfordert.
Bei diesen Interaktionen übernimmt Agent Maven die Informationsbeschaffung und Kontextaufbereitung: Er bringt menschliche Mitarbeitende schnell auf den aktuellen Stand, zeigt die relevante Historie an und markiert die zentralen offenen Fragen. Die finale Entscheidung und die Kommunikation bleiben dabei in menschlicher Hand.
Die Eskalation ist kein Fehlerfall. Sie ist ein bewusst gestaltetes Merkmal einer ausgereiften KI-Support-Architektur. Ein gezielter Aufbau mit klaren Auslösern, reibungslosen Übergaben und vollständigem Kontext für die menschlichen Mitarbeitenden unterscheidet KI-Implementierungen, die einer kritischen Prüfung standhalten, von solchen, die genau dann Vorfälle verursachen, wenn am meisten auf dem Spiel steht.
Von der Kostensenkung zur Vertrauensinfrastruktur
Anfangs ging es bei KI im FinTech-Support fast ausschließlich um Kosten: Deflection-Raten, weniger Tickets, eingesparte Agentenstunden. Diese Kennzahlen sind real und wichtig, erfassen aber nur einen Teil dessen, worum es geht.
Die FinTech-Plattformen, die den nachhaltigsten Nutzen aus KI ziehen, optimieren nicht in erster Linie auf Kostensenkung. Sie bauen etwas auf, das schwerer zu kopieren ist: eine Support-Infrastruktur, bei der sich jede Nutzergruppe – Kunden, Kontoinhaber, Geschäftskunden, interne Teams – darauf verlassen kann, dass ihre Daten angemessen und ihre Anliegen konsistent behandelt werden.
Das ist ein anderes Designziel als Deflection, und es erfordert eine andere Architektur. Eine, in der Zugriffskontrolle kein nachträglich angeflanschtes Add-on für ein leistungsfähiges Modell ist, sondern eine grundlegende Ebene, auf der die Fähigkeiten des Modells aufsetzen.
Die Plattformen, die jetzt in diese Architektur investieren, lösen nicht nur das heutige KI-Governance-Problem. Sie schaffen eine Infrastruktur, die jede künftige KI-Fähigkeit von vornherein vertrauenswürdig macht, denn die Berechtigungsebene, die heute den Support-Agenten steuert, wird auch den leistungsfähigeren von morgen steuern.
Im FinTech-Bereich ist Vertrauen kein Feature. Es ist das Produkt.
Testen Sie es mit Ihren eigenen Konversationen.
Fordern Sie eine kostenlose, individuelle Demo an.


