
Alle paar Monate bringt der Enterprise-KI-Bereich einen neuen Begriff hervor, der so lange wiederholt wird, bis er seine Bedeutung verliert. Responsible AI. Human in the Loop. Guardrails. Begriffe, die als präzise technische Konzepte begannen und zu Marketing-Schlagworten wurden, bevor sich jemand darauf geeinigt hatte, was sie eigentlich beschreiben.
Deterministic Control droht derselbe Weg.
Das ist ein Problem. Anders als die meisten Begriffe rund um KI-Governance beschreibt er etwas wirklich Konkretes: ein Designprinzip mit echten Auswirkungen auf die Architektur und einem messbaren Unterschied im Ergebnis gegenüber der Alternative. Wird er verwässert, hat das seinen Preis.
Deshalb, bevor es so weit ist: Was Deterministic Control tatsächlich bedeutet, warum es für KI-Agenten in komplexen Umgebungen wichtig ist und wie es in der Praxis im Vergleich zum Ansatz aussieht, den es ablöst.
Zwei Wege, einen KI-Agenten zu steuern
Der heute vorherrschende Ansatz für die Governance von KI-Agenten ist probabilistische Governance. Der Agent hat weitreichenden Zugriff auf Systeme und Daten. Er wägt ab, was im jeweiligen Kontext relevant und angemessen ist. Output-Filter, Guardrails und Prüfungen nach der Generierung fangen Probleme ab, nachdem sie aufgetreten sind. Das Urteilsvermögen des Modells ist der wichtigste Mechanismus, der das Verhalten in akzeptablen Grenzen hält.
In relativ einheitlichen Umgebungen funktioniert das ausreichend gut. Wenn die möglichen Interaktionen vorhersehbar sind, für alle Nutzer und Kontexte dieselben Regeln gelten und die Lücke zwischen relevant und angemessen klein ist, liefert probabilistische Governance meistens akzeptable Ergebnisse.
Genau das „meistens“ ist das Problem. In risikoreichen, komplexen oder Umgebungen mit mehreren Beteiligten sind Grenzfälle nicht selten, sondern strukturell bedingt. Und wenn sie auftreten, scheitern probabilistische Systeme auf schwer vorhersehbare Weise: schwer zu erklären und schwer abzufangen, bevor Schaden entsteht.
Deterministic Control verfolgt einen grundlegend anderen Ansatz. Statt den Agenten bestimmen zu lassen, was möglich ist, und sich auf nachgelagerte Prüfungen zu verlassen, legt die Plattform fest, was der Agent tun darf, bevor er startet. Zugriffe, Aktionen, Eskalationsschwellen und teilnehmerspezifische Berechtigungen werden vorab definiert – als harte Vorgaben, nicht als Orientierung, die das Modell gegen andere Faktoren abwägt.
Der Agent arbeitet dann mit voller Reasoning-Fähigkeit, aber innerhalb einer Grenze, die gesetzt wurde, bevor er irgendetwas berührt hat.
Warum die Reihenfolge wichtiger ist als die Regeln
Das Entscheidende an Deterministic Control sind nicht die Regeln selbst, sondern der Zeitpunkt, an dem sie durchgesetzt werden. Die meisten Governance-Frameworks greifen im Nachhinein: nachdem der Agent Informationen abgerufen, eine Antwort generiert oder eine Aktion ausgeführt hat. Deterministic Control verlagert die Durchsetzung nach vorn – vor Retrieval, Reasoning und jede Generierung.
Dieser Unterschied ist bedeutender, als er klingt.
Greift die Governance erst nach der Generierung, hat der Agent bereits auf Daten zugegriffen und mit ihnen gearbeitet, die er möglicherweise gar nicht verwenden durfte. Selbst wenn der Output abgefangen und gefiltert wird, lief der interne Prozess, der ihn erzeugt hat, ungesteuert ab. Im großen Maßstab ist Filtern nach der Generierung reine Verteidigung gegen ein Problem, das bereits im ersten Schritt entstanden ist.
Wird die Berechtigung vor dem Retrieval durchgesetzt, greift der Agent nie auf Daten außerhalb seines Geltungsbereichs zu. Das Problem wird nicht nachgelagert herausgefiltert – es gelangt gar nicht erst ins System. Der Agent kann nicht mit Daten arbeiten, die er nicht sieht.
„Sollte nicht verwenden“ und „kann nicht zugreifen“ führen im Produktivbetrieb zu sehr unterschiedlichen Ergebnissen. Das Erste hängt davon ab, dass das Modell Anweisungen in jedem denkbaren Kontext zuverlässig befolgt. Das Zweite hängt überhaupt nicht vom Modell ab.
Die 4 Fragen, die vor dem Start des Agenten beantwortet sein müssen
In der Praxis bedeutet Deterministic Control, zu Beginn jeder Interaktion klare Antworten auf 4 Fragen festzulegen.
Um welche Oberfläche handelt es sich? Kommt die Interaktion über eine Kundenoberfläche, ein Händlerportal, eine Fahrer-App oder ein internes Tool? Die Oberfläche bestimmt den Grundkontext für alles Weitere. Sie sollte nicht aus Hinweisen im Gespräch abgeleitet, sondern als harter Input von der Authentifizierungs- und Routing-Schicht der Plattform übergeben werden.
Welche Daten sind zulässig? Basierend auf Oberfläche, authentifizierter Identität und Rolle: Welche Systeme und Datenquellen gehören zum Geltungsbereich dieser Interaktion? Zulässigkeit ist keine Empfehlung an den Agenten, sondern ein harter Filter dafür, was abgerufen werden kann. Unzulässige Daten werden vor dem Agenten nicht versteckt – sie stehen schlicht nicht zum Abruf zur Verfügung. Auf Implementierungsebene ist dieser Unterschied entscheidend.
Welche Aktionen sind erlaubt? Was kann der Agent in diesem Kontext tatsächlich tun? Eine Rückerstattung veranlassen? Einen Streitfall markieren? Ein Kontofeld aktualisieren? Eine Eskalation auslösen? Erlaubte Aktionen werden explizit nach Oberfläche, Rolle und Richtlinie definiert, nicht aus der Gesprächsabsicht abgeleitet. Fragt ein Kunde, ob der Agent die Einstellungen eines Händlers ändern kann, fällt diese Aktion dadurch nicht in den Geltungsbereich. Erlaubte Aktionen bestimmt die Plattform, nicht der Inhalt der Anfrage.
Wo liegt die Eskalationsgrenze? Für jeden Kontext sollte eine definierte Schwelle existieren, ab der der Agent stoppt und an einen Menschen übergibt. Das ist kein Notfallplan für den Fehlerfall, sondern ein bewusstes Designmerkmal des Interaktionsmodells. Auf Plattformen, auf denen eine einzelne Entscheidung mehrere Teilnehmergruppen betreffen kann, ist menschliches Urteilsvermögen kein Zeichen für das Versagen der KI. Oft ist es die richtige Entscheidung – und die Architektur sollte diesen Weg leicht machen.
Diese 4 Fragen beantwortet nicht der Agent. Sie werden von der Plattform beantwortet, als Vorgaben hinterlegt und durchgesetzt, bevor der Agent startet.
Was Deterministic Control nicht ist
Einige Dinge, mit denen Deterministic Control häufig verwechselt wird – und warum die Unterschiede wichtig sind.
Es ist nicht dasselbe wie starres Scripting. Skriptbasierte Agenten folgen festen Abläufen und kommen mit Abweichungen nicht zurecht. Deterministisch gesteuerte KI-Agenten können frei schlussfolgern, mit neuartigen Eingaben umgehen und flexible Antworten generieren – eben innerhalb eines begrenzten Kontexts. Die Einschränkung betrifft Zugriff und Aktionen, nicht das Reasoning.
Es geht nicht darum, Fähigkeiten einzuschränken. Ein häufiger Einwand gegen Governance-Frameworks lautet, sie machten Agenten weniger nützlich. Deterministic Control reduziert nicht, was der Agent kann, sondern definiert den Rahmen, in dem er es tut. Ein Agent, der innerhalb des für Kunden zulässigen Geltungsbereichs arbeitet, ist dort voll leistungsfähig. Die Grenze schmälert nicht das Reasoning; sie steuert die Umgebung, in der es stattfindet.
Bessere Prompts lösen das Problem nicht. Prompt-basierte Governance sagt dem Agenten, wie er sich verhalten soll. Deterministic Control legt auf Plattformebene fest, was der Agent tun darf. Prompts lassen sich umgehen, falsch interpretieren oder vom Kontext überlagern. Berechtigungsvorgaben, die auf Architekturebene durchgesetzt werden, lassen sich nicht wegdiskutieren.
Es ist nicht nur für mehrseitige Plattformen relevant. Deterministic Control ist überall dort wichtig, wo die Folgen von KI-Fehlern asymmetrisch sind: wo ein Fehler in einer Interaktion Parteien betrifft, die nicht daran beteiligt waren, wo die Sensibilität von Daten je nach Kontext stark variiert oder wo regulatorische Anforderungen probabilistische Governance unzureichend machen. Mehrseitige Plattformen sind der deutlichste Fall, aber nicht der einzige.
Deterministic Control in der Praxis
Wie sieht das in einem produktiven System konkret aus?
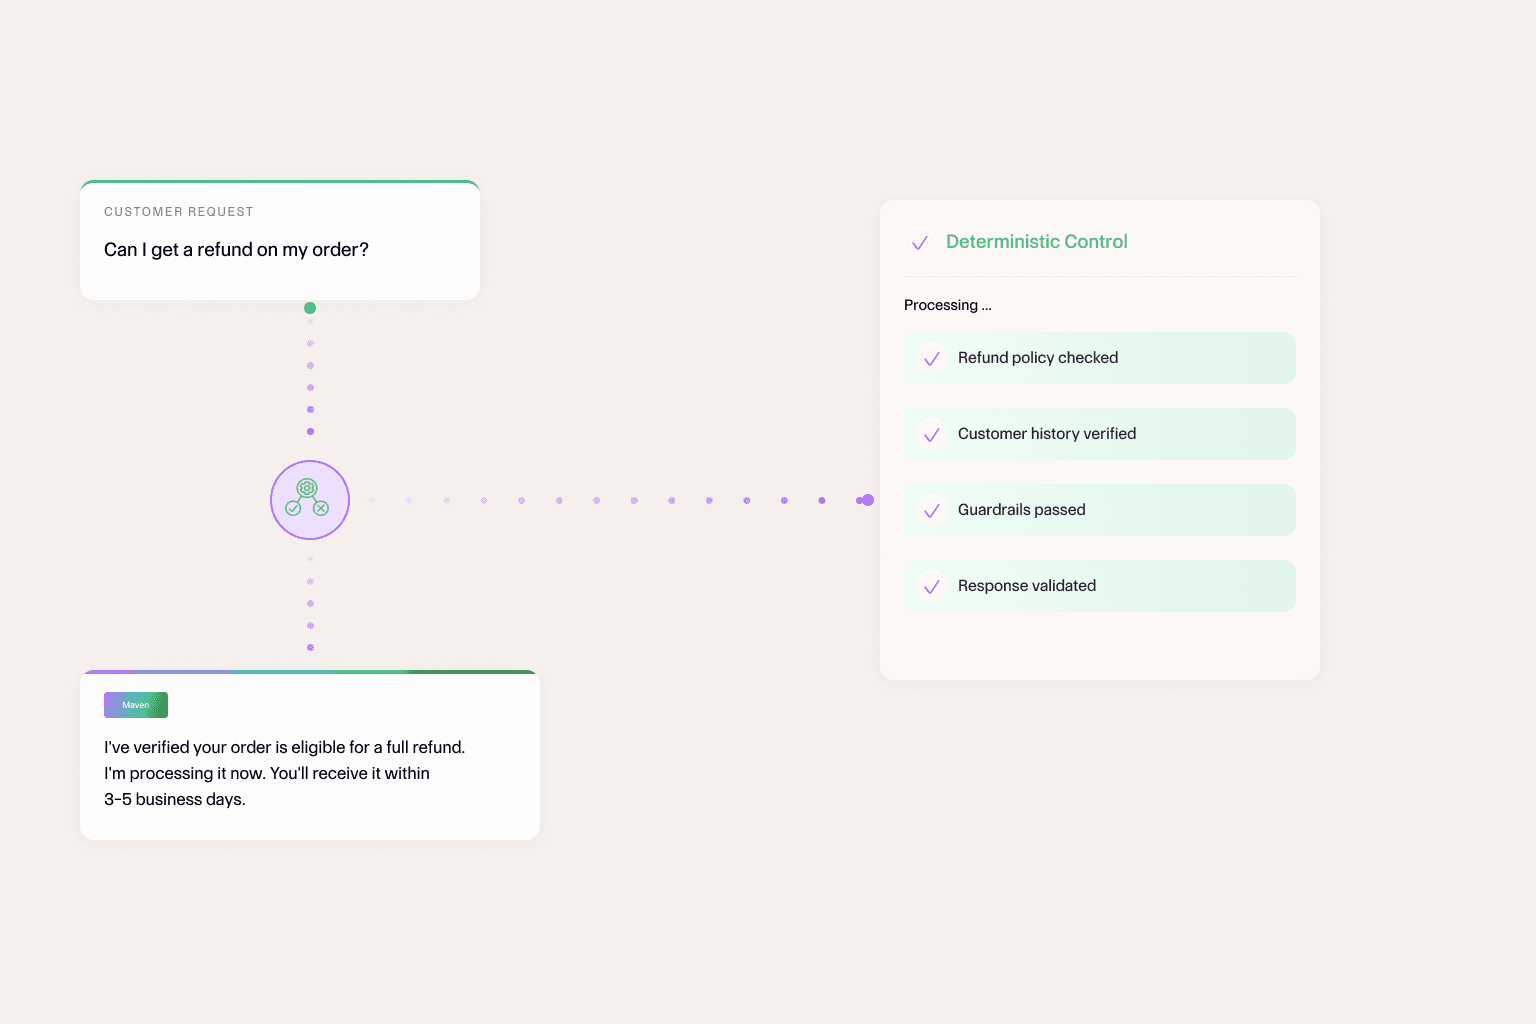
Bevor eine Interaktion beginnt, legt die Plattform den Kontext fest: Oberfläche, authentifizierter Nutzer, Rolle, aktive Richtlinien. Dieser Kontext wird als strukturierter Input übergeben – nicht als natürliche Sprache in einem Prompt, sondern als harte Parameter, die steuern, worauf der Agent zugreifen kann.
Der Wissensabruf von Agent Maven ist auf die für diesen Kontext zulässigen Quellen beschränkt. Sein Aktionsumfang ist auf erlaubte Operationen begrenzt. Seine Eskalationsschwellen sind definiert. Nichts davon ist im Gespräch sichtbar – es geschieht, bevor das Gespräch beginnt.
Anschließend tut Agent Maven, was KI-Agenten gut können: die Anfrage verstehen, relevante Informationen innerhalb des zulässigen Geltungsbereichs abrufen, die beste Antwort ableiten und entsprechend handeln. Und zwar in einem Rahmen, den die Plattform gestaltet hat, statt in einem, den er selbst entdeckt hat.
Das Ergebnis ist ein Agent, der sich konsistent verhält – nicht, weil man es ihm gesagt hat, sondern weil die Architektur Inkonsistenz strukturell erschwert.
Genau das bedeutet Deterministic Control. In Umgebungen, in denen Inkonsistenz teuer ist, macht es den Unterschied zwischen KI, die Vertrauen skaliert, und KI, die es unbemerkt untergräbt.
Testen Sie es mit Ihren eigenen Konversationen.
Fordern Sie eine kostenlose, individuelle Demo an.


