
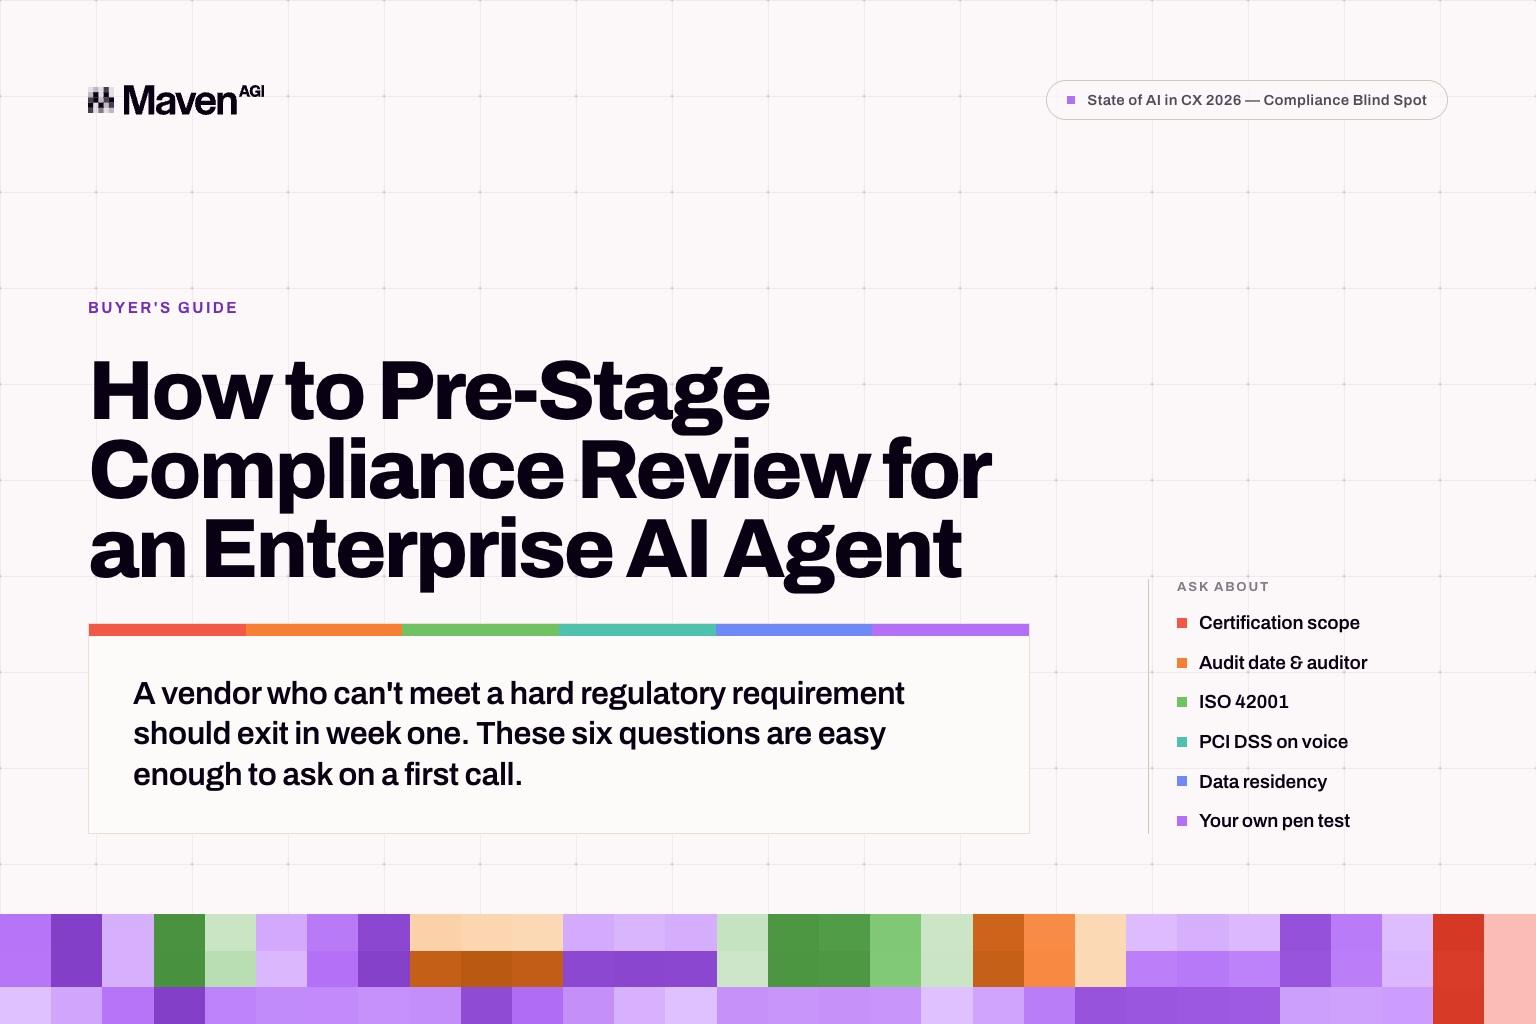
ปัจจุบัน compliance ทำให้ดีลระดับองค์กรสะดุดบ่อยไม่แพ้ความเหมาะสมทางเทคนิค และผู้ซื้อที่ไม่ได้เตรียมการตรวจสอบไว้ล่วงหน้ามักเสียเวลา 2-3 เดือนในช่วงกลางกระบวนการ เวลาที่เสียไปส่วนใหญ่หลีกเลี่ยงได้ แต่งานนี้เป็นความรับผิดชอบของคุณไม่น้อยไปกว่าผู้ให้บริการ การเตรียมล่วงหน้าหมายถึงการได้คำตอบของคำถาม 6 ข้อก่อนที่จะสรุปรายชื่อผู้ให้บริการที่เข้ารอบ การตรวจสอบความปลอดภัยควรเป็นการยืนยันสิ่งที่คุณรู้อยู่แล้ว ไม่ใช่การค้นพบสิ่งใหม่
ถามถึงขอบเขตของการรับรอง ไม่ใช่แค่ชื่อ
ชื่อการรับรองแทบไม่มีความหมายหากไม่รู้ขอบเขต SOC 2 ที่ครอบคลุมเว็บไซต์การตลาด ไม่ใช่ SOC 2 ที่ครอบคลุมเส้นทาง inference ที่ข้อมูลลูกค้าของคุณวิ่งผ่าน ดังนั้นคำถามแรกคือผู้ให้บริการถือการรับรองอะไรบ้าง และแต่ละรายการครอบคลุมอะไรจริงๆ
การสับเปลี่ยนที่ต้องระวังคือการรับสืบทอด (inheritance) ผู้ให้บริการที่ทำงานบนคลาวด์รายใหญ่จะได้รับความปลอดภัยด้านโครงสร้างพื้นฐานมาไม่น้อย และบางรายนำเสนอสถานะที่ได้รับสืบทอดมานั้นราวกับเป็นของตนเอง ให้ขอรายงานการตรวจสอบที่ระบุชื่อนิติบุคคลของผู้ให้บริการ หากนิติบุคคลในใบรับรองคือผู้ให้บริการโฮสติ้ง คุณก็ได้รู้สิ่งที่ควรรู้ตั้งแต่เนิ่นๆ แล้ว
ถามว่าการตรวจสอบเกิดขึ้นเมื่อไรและใครเป็นผู้ตรวจ
ทั้งความใหม่และความเป็นอิสระล้วนสำคัญ และบกพร่องแยกกันได้ การรับรองที่เป็นปัจจุบันแต่ตรวจโดยบริษัทที่ไม่มีความเป็นอิสระจริง บอกคุณได้น้อยกว่าการรับรองที่เก่ากว่าเล็กน้อยจากผู้ตรวจสอบที่เป็นที่ยอมรับ ส่วนการรับรองเก่าจากผู้ตรวจสอบที่ดี บอกคุณว่าผู้ให้บริการเคยปฏิบัติตามข้อกำหนด ณ ช่วงเวลาหนึ่ง ซึ่งอาจก่อนที่ฟีเจอร์ AI ที่คุณกำลังจะซื้อจะมีขึ้นด้วยซ้ำ
ขอทั้งวันที่และชื่อผู้ตรวจสอบพร้อมกัน ผู้ให้บริการที่ส่งทั้งสองอย่างได้รวดเร็ว มักส่งเอกสารอื่นๆ ได้รวดเร็วเช่นกัน ซึ่งเป็นสัญญาณที่ดีในตัวเอง
ถามถึง ISO 42001 โดยเฉพาะ
นี่คือคำถามที่ผู้ซื้อส่วนใหญ่ข้ามไป สาเหตุหลักคือมาตรฐานนี้ใหม่และยังไม่แพร่หลาย หลายคนจึงไม่รู้ด้วยซ้ำว่าต้องถาม ตอนนี้คุณรู้แล้ว!
การรับรองด้านความปลอดภัยทั่วไปครอบคลุมระดับองค์กร ยืนยันว่าบริษัทมีนโยบาย ฝึกอบรมพนักงาน และจัดการสิทธิ์การเข้าถึง แต่ไม่มีการรับรองใดพูดถึงการกำกับดูแล AI ว่าการดึงข้อมูลอ้างอิงจากความรู้ของคุณหรือไม่ โมเดลทำงานอย่างคาดการณ์ได้หรือไม่ และมี audit trail สำหรับการดำเนินการที่เอเจนต์ทำบนบัญชีลูกค้าหรือไม่
ISO 42001 คือมาตรฐานระบบบริหารจัดการ AI ที่ตอบโจทย์เรื่องนี้โดยตรง และผู้ให้บริการอาจถือการรับรองทั่วไปครบทุกรายการ โดยไม่มีการประเมินอิสระด้านการกำกับดูแล AIเลย Maven ถือการรับรองและการประเมิน 15 รายการ รวมถึง ISO 42001, PCI-DSS 4.0 Level 1, SOC 2, HIPAA , และ GDPR
ถามว่า PCI DSS ทำงานอย่างไรในการโทรด้วยเสียงแบบเรียลไทม์
คำถามนี้แยกแยะผู้ให้บริการได้เร็วกว่าคำถามอื่นใด เพราะช่องทางเสียงทำให้เรื่องนามธรรมกลายเป็นรูปธรรม ระหว่างการโทร ลูกค้าจะอ่านหมายเลขบัตรออกเสียงตามปกติขณะขอความช่วยเหลือ ไม่มีการออกแบบอินเทอร์เฟซใดป้องกันได้
PCI-DSS 4.0 Level 1 คือระดับที่ใช้กับปริมาณธุรกรรมระดับองค์กร และคำถามต่อยอดที่มีประโยชน์ล้วนเกี่ยวกับกลไก การปกปิดข้อมูล (redaction) เกิดขึ้นแบบเรียลไทม์ระหว่างการโทร หรือในขั้นตอนประมวลผลภายหลัง? ทั้งสองแบบมีช่วงเวลาความเสี่ยงต่างกัน และมีเพียงแบบแรกที่กันข้อมูลอ่อนไหวออกจาก pipeline ได้ทั้งหมด มี audit trail สำหรับการปกปิดข้อมูลเองหรือไม่? การจัดการการชำระเงินถูกแยกส่วนออกจากบทสนทนาส่วนอื่นหรือไม่?
ผู้ให้บริการที่ตอบได้อย่างเจาะจง คือผู้ที่สร้างแพลตฟอร์มมาเพื่อเรื่องนี้โดยเฉพาะ
ถามว่ามีตัวเลือก data residency อะไรบ้างจริงๆ
ถามแยกตามภูมิภาคและขอรายละเอียดที่ชัดเจน เพราะคำศัพท์ในเรื่องนี้ใช้กันอย่างหลวมๆ data residency ระดับภูมิภาคภายในคลาวด์ของผู้ให้บริการ การติดตั้งบน private cloud และการติดตั้งที่ลูกค้าโฮสต์เอง เป็นพันธะสัญญา 3 แบบที่ต่างกัน แต่มักถูกอธิบายด้วยถ้อยคำที่ทับซ้อนกัน หากข้อกำหนดของคุณคือระบบต้องทำงานภายในโครงสร้างพื้นฐานที่คุณควบคุม ให้บอกอย่างตรงไปตรงมาและขอคำตอบเป็นลายลักษณ์อักษร
ถามว่าคุณทำ penetration test เองได้หรือไม่
ถามควบคู่กับความถี่ในการทดสอบภายใน เพราะผู้ให้บริการที่ทำ adversarial testing ทุกไตรมาส มีแนวปฏิบัติด้านความปลอดภัยต่างจากผู้ที่ทดสอบเฉพาะเมื่อลูกค้ายืนกราน
มาตรฐานนี้ผ่านได้ และการผ่านตั้งแต่เนิ่นๆ ยิ่งให้ผลทวีคูณ
องค์กรเกมระดับ Fortune 500 แห่งหนึ่งรองรับการโต้ตอบกว่า 330,000 ครั้งต่อเดือนบนเอเจนต์ AI อัตโนมัติของ Maven ภายใต้ข้อจำกัดของอุตสาหกรรมที่มีการกำกับดูแล ซึ่งหมายถึงการปฏิบัติตาม PCI สำหรับการซื้อในเกม ควบคู่กับการจัดการ AML และ KYC การใช้งานนี้ขยายตัวแทนที่จะสะดุด ซึ่งเป็นสิ่งที่เกิดขึ้นเมื่อความลึกด้าน compliance เป็นด่านที่แพลตฟอร์มถูกสร้างมาให้ผ่าน ไม่ใช่สิ่งที่มาเสริมทีหลัง
Clio ก็ประเมินในแนวทางเดียวกัน บริษัทซอฟต์แวร์ด้านกฎหมายรายนี้ประเมินผู้ให้บริการ 32 ราย คัดให้เหลือน้อยลง จากนั้นจัดการทดสอบเปรียบเทียบแบบตัวต่อตัวกับผู้ให้บริการกว่า 10 รายก่อนเลือก Maven เทคโนโลยีด้านกฎหมายมีข้อผูกพันด้านการรักษาความลับอย่างแท้จริง และกระบวนการนี้คือภาพของการปฏิบัติตามข้อผูกพันเหล่านั้น ปัจจุบัน Clio มีอัตราการแก้ปัญหาอัตโนมัติ 80% โดยทีม live support ตอบกลับเร็วขึ้น 4 เท่า ส่วน Papaya Pay ซึ่งทำงานภายใต้ข้อผูกพันด้านกฎระเบียบการชำระเงิน มีอัตราการแก้ปัญหาอัตโนมัติ 90% ภายใน 3 สัปดาห์
ไม่มีกรณีใดเลยที่การตรวจสอบ compliance ทำให้การนำไปใช้งานยืดเยื้อเป็นโปรเจกต์หลายไตรมาส
ทำสิ่งนี้ตั้งแต่สัปดาห์แรก
การประเมินส่วนใหญ่วาง compliance ไว้ช่วงท้าย นั่นคือสาเหตุของการเสียเวลา 2-3 เดือน ผู้ให้บริการที่ไม่สามารถผ่านข้อกำหนดด้านกฎระเบียบที่จำเป็นได้ ควรถูกคัดออกตั้งแต่สัปดาห์แรก และคำถาม 6 ข้อนี้ถามได้ง่ายๆ ตั้งแต่การคุยครั้งแรก
ยังมีอีกเหตุผลที่ควรทำให้เร็วที่สุด คำตอบด้าน compliance เป็นตัวชี้วัดความพร้อมด้านวิศวกรรมที่ดีเป็นพิเศษ เพราะข้อมูลอยู่ที่ไหนและระบบทำงานอย่างไร คือคำถามเดียวกันที่มองจากคนละมุม ความคลุมเครือในเรื่องแรกมักหมายถึงความคลุมเครือในเรื่องที่สองด้วย
คำถาม 6 ข้อฉบับย่ออยู่ใน The AI Compliance Buyer's Checklist, ซึ่งสรุปจากบท Compliance Blind Spot ใน รายงาน State of AI in CX 2026 .
ทดลองกับบทสนทนาของคุณเอง
ขอรับเดโมเฉพาะสำหรับคุณฟรี


