
Agentic AI ที่ออกแบบมาเพื่อความปลอดภัยและธรรมาภิบาลระดับองค์กร
สถาปัตยกรรมที่ให้ความสำคัญกับความเป็นส่วนตัวเป็นอันดับแรก มาตรการควบคุมที่ผ่านการตรวจสอบโดยหน่วยงานอิสระ และการรับรองระดับองค์กร ช่วยให้ธรรมาภิบาลตรวจสอบได้จริง ลดความเสี่ยงจากผู้ให้บริการ และเร่งการนำ AI ไปใช้ในอุตสาหกรรมที่มีการกำกับดูแล
ความปลอดภัยและการปฏิบัติตามข้อกำหนดสำหรับ AI ระดับองค์กร
เหตุใดทีม CX ที่ให้ความสำคัญกับความปลอดภัยจึงเลือก Maven

การปฏิบัติตามข้อกำหนดระดับองค์กรตั้งแต่วันแรก
ผ่านการตรวจสอบโดยหน่วยงานอิสระและสอดคล้องกับมาตรฐานความปลอดภัยระดับสากล ทีมงานและลูกค้าของคุณจึงไว้วางใจได้ในทุกการใช้งาน ได้รับการรับรอง ISO 27001:2022, PCI DSS 4.0 Level 1 และ SOC 2 Type II

เวิร์กโฟลว์ที่สอดคล้องกับนโยบายและบังคับใช้ได้จริง
กฎการกำหนดเส้นทาง นโยบายเวิร์กโฟลว์ การควบคุมข้อมูลระบุตัวตน และตรรกะแบบกำหนดผลลัพธ์แน่นอน ทำให้ทุกการทำงานของ AI เป็นไปตามมาตรฐานภายในของคุณ ไม่มีสิ่งใดทำงานนอกกรอบธรรมาภิบาล

โปร่งใสและตรวจสอบได้อย่างครบถ้วน
ทุกการตัดสินใจของ AI ถูกบันทึก ตรวจสอบย้อนกลับได้ และส่งออกได้ การเชื่อมต่อกับ SIEM ช่วยให้มองเห็นอินพุต เอาต์พุต การอ้างอิงระบบ และการตรวจสอบนโยบายตลอดวงจรชีวิตของเอเจนต์

ความปลอดภัยแบบ AI-native ที่ฝังอยู่ในทุกขั้นตอน
เนื้อหาที่ไม่ปลอดภัย การละเมิดนโยบาย การโจมตีด้วย prompt และความพยายาม jailbreak จะถูกบล็อกตั้งแต่ขอบเขตของโมเดล พร้อม red teaming และการตรวจจับภัยคุกคามอย่างต่อเนื่อง
ความปลอดภัย ความน่าเชื่อถือ การปฏิบัติตามข้อกำหนด และจริยธรรม AI – ฝังอยู่ในระบบตั้งแต่ต้น ไม่ใช่ส่วนเสริมภายหลัง
เลเยอร์การวิเคราะห์แบบรวมศูนย์และเรียลไทม์ ที่แสดงให้เห็นแนวโน้ม CX ผลลัพธ์จากระบบอัตโนมัติ และประสิทธิภาพแบบเรียลไทม์
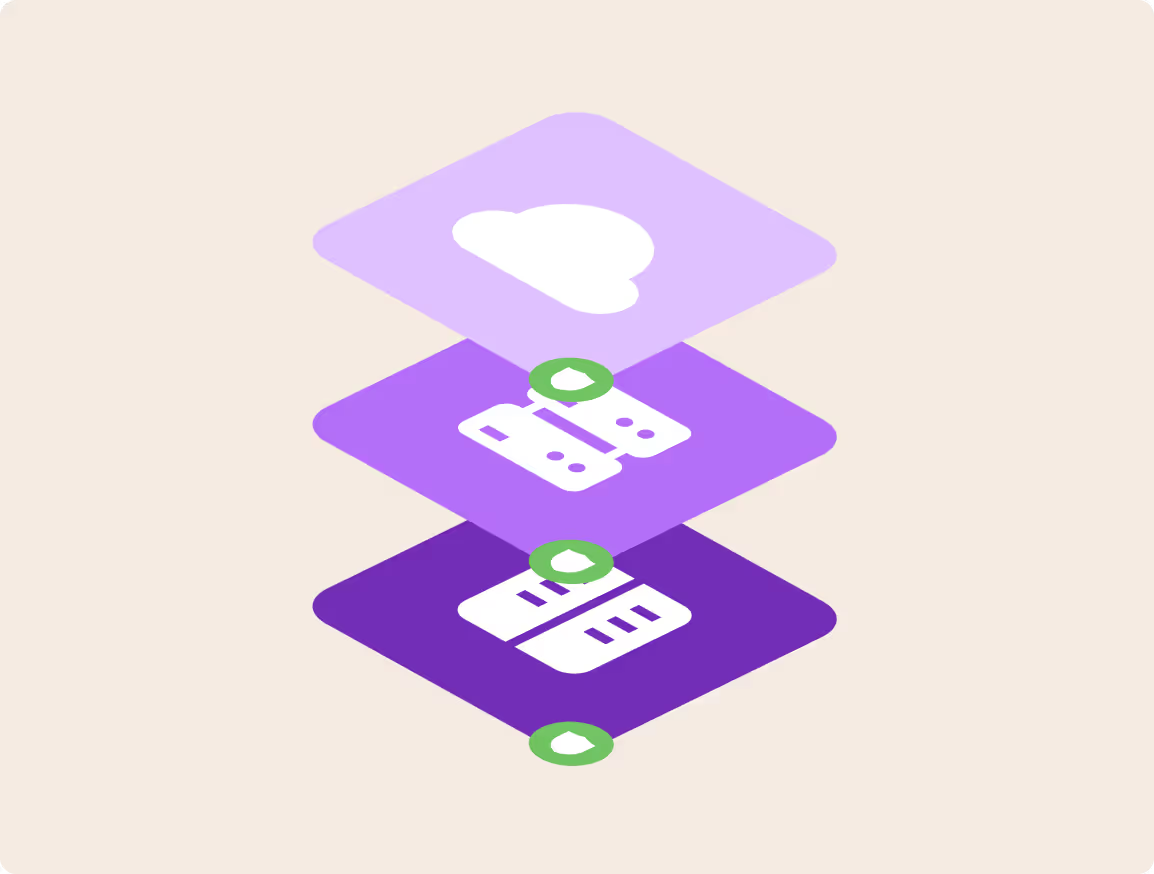
ข้อมูลที่อ่อนไหวได้รับการปกป้องโดยค่าเริ่มต้น และไม่ถูกนำไปใช้ฝึกโมเดล
ฟีเจอร์ประกอบด้วย:
Maven ป้องกันความเสี่ยงตั้งแต่ก่อนที่จะไปถึงโมเดล
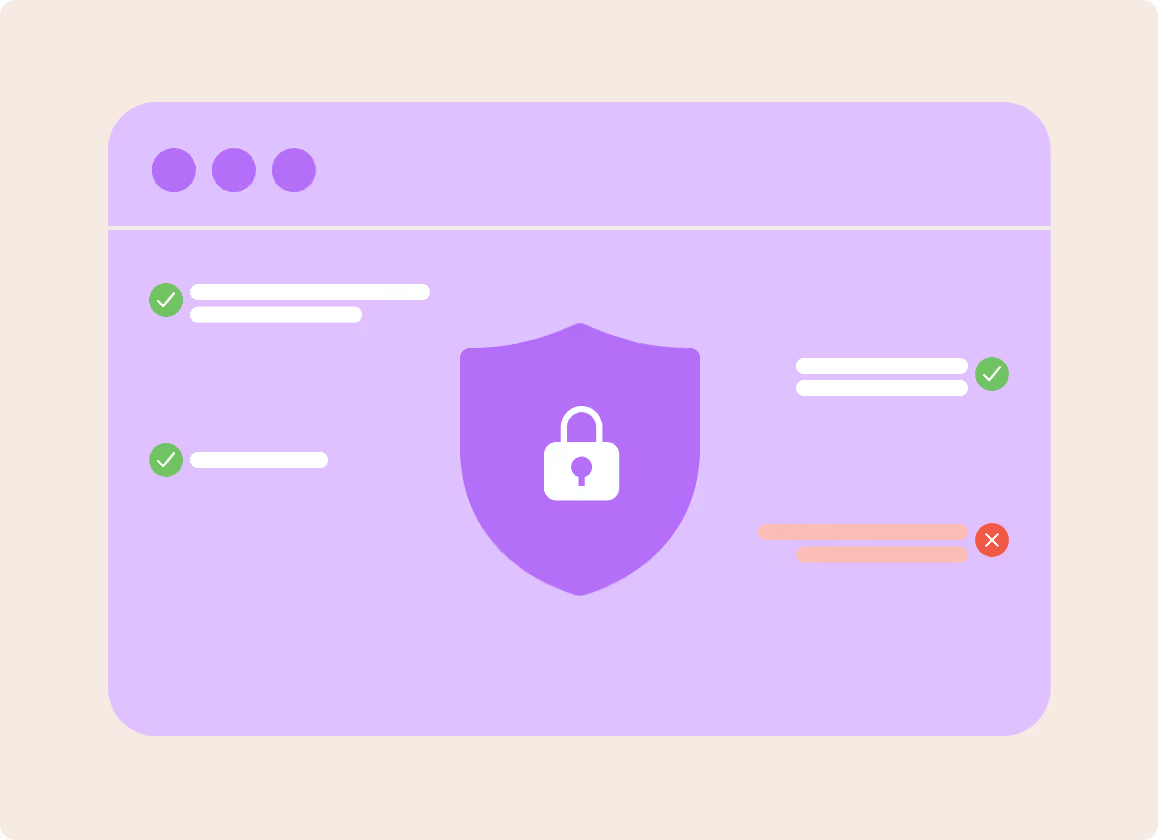
ระบบความปลอดภัยที่มีชีวิตและเติบโตไปพร้อมกับองค์กรของคุณ โปรแกรมความปลอดภัยของ Maven ปรับตัวอย่างต่อเนื่องตามมาตรฐาน กฎระเบียบ และข้อกำหนดขององค์กรที่เปลี่ยนแปลงไป
ฟีเจอร์ประกอบด้วย:
Cloud Security Alliance (CSA)
Maven AGI เป็นสมาชิกองค์กรของ Cloud Security Alliance (CSA) องค์กรชั้นนำระดับโลกที่มุ่งกำหนดและส่งเสริมแนวปฏิบัติที่ดีที่สุดด้านความปลอดภัยของคลาวด์คอมพิวติ้งและระบบ AI
การเป็นสมาชิกสะท้อนถึงความมุ่งมั่นอย่างต่อเนื่องของเราในการยึดถือเฟรมเวิร์กความปลอดภัยชั้นนำของอุตสาหกรรม และร่วมสนับสนุนชุมชนด้านความปลอดภัยในวงกว้าง
ในฐานะสมาชิก CSA นั้น Maven สามารถเข้าถึงโปรแกรม STAR โครงการวิจัยด้านความปลอดภัยของ AI และแนวทางล่าสุดเกี่ยวกับมาตรฐานความปลอดภัยของคลาวด์และ AI ที่เกิดขึ้นใหม่
การรับรองและการตรวจสอบ
ได้รับการรับรอง ISO/IEC 42001:2023
ระบบบริหารจัดการ AI ที่วางรากฐานด้านธรรมาภิบาล การบริหารความเสี่ยง การกำกับดูแลโดยมนุษย์ ความโปร่งใส และความรับผิดชอบตลอดวงจรชีวิตของ AI
ขอสิทธิ์เข้าถึง
ดูข้อมูลเพิ่มเติม
ผ่านการตรวจสอบ SOC 2 Type II
การตรวจสอบโดยหน่วยงานอิสระที่ยืนยันประสิทธิผลในการดำเนินงานของมาตรการควบคุมด้านความปลอดภัย ความพร้อมใช้งาน และการรักษาความลับอย่างต่อเนื่อง
ขอสิทธิ์เข้าถึง
ดูข้อมูลเพิ่มเติม
ได้รับการรับรอง ISO/IEC 27001:2022
ระบบบริหารจัดการความปลอดภัยของข้อมูลที่ผสานการบริหารความเสี่ยงอย่างต่อเนื่องและมาตรการควบคุมความปลอดภัยระดับองค์กรไว้ทั่วทั้งองค์กร
ขอสิทธิ์เข้าถึง
ดูข้อมูลเพิ่มเติม
ได้รับการรับรอง ISO/IEC 27701:2019
ระบบบริหารจัดการข้อมูลความเป็นส่วนตัวที่ต่อยอดจาก ISO 27001 เพื่อวางธรรมาภิบาลด้านความเป็นส่วนตัวและความรับผิดชอบในการคุ้มครองข้อมูลอย่างเป็นระบบ
ขอสิทธิ์เข้าถึง
ดูข้อมูลเพิ่มเติม
ได้รับการรับรอง ISO/IEC 27017:2015
มาตรการควบคุมความปลอดภัยบนคลาวด์ที่เสริมการปกป้องในสภาพแวดล้อมคลาวด์ และกำหนดความรับผิดชอบด้านความปลอดภัยร่วมกันให้ชัดเจน
ขอสิทธิ์เข้าถึง
ดูข้อมูลเพิ่มเติม
ได้รับการรับรอง ISO/IEC 27018:2019
มาตรการควบคุมความเป็นส่วนตัวบนคลาวด์ที่ปกป้องข้อมูลส่วนบุคคลที่ระบุตัวตนได้ (PII) ซึ่งประมวลผลในสภาพแวดล้อมคลาวด์สาธารณะ
ขอสิทธิ์เข้าถึง
ดูข้อมูลเพิ่มเติม
ผู้ให้บริการ PCI DSS v4.0 Level 1
ผ่านการตรวจสอบด้วยการประเมิน ROC และ AoC ครบถ้วนตามมาตรฐาน PCI DSS v4.0
ขอสิทธิ์เข้าถึง
ดูข้อมูลเพิ่มเติม
HIPAA / HITECH ผ่านการประเมินโดยหน่วยงานอิสระ
มาตรการป้องกันด้านการบริหาร เทคนิค และกายภาพ ที่ผ่านการประเมินโดยหน่วยงานอิสระ เพื่อรองรับข้อมูลและงานด้านสุขภาพที่อยู่ภายใต้ HIPAA
ขอสิทธิ์เข้าถึง
ดูข้อมูลเพิ่มเติม
GDPR ผ่านการประเมินโดยหน่วยงานอิสระ
มาตรการควบคุมที่ผ่านการประเมินโดยหน่วยงานอิสระ เพื่อรองรับข้อกำหนดด้านการคุ้มครองข้อมูลของสหภาพยุโรป ทั้งการประมวลผลโดยชอบด้วยกฎหมาย การโอนข้อมูลข้ามพรมแดน และสิทธิของเจ้าของข้อมูล
ขอสิทธิ์เข้าถึง
ดูข้อมูลเพิ่มเติม
CCPA / CPRA ผ่านการประเมินโดยหน่วยงานอิสระ
มาตรการควบคุมความเป็นส่วนตัวที่ผ่านการประเมินโดยหน่วยงานอิสระ เพื่อรองรับสิทธิของผู้บริโภคในแคลิฟอร์เนีย
ขอสิทธิ์เข้าถึง
ดูข้อมูลเพิ่มเติม
บทความที่คุณอาจสนใจ

ดูข้อมูลเพิ่มเติมได้ที่ Trust Center ของเรา
ดูเพิ่มเติม
17 ก.พ. 2026
ความปลอดภัยและธรรมาภิบาล AI ที่ Maven AGI: ออกแบบไว้ตั้งแต่แรก ไม่ใช่เสริมทีหลัง
ทำไมการนำ AI มาใช้ในองค์กรจึงต้องอาศัยสถาปัตยกรรมด้านความปลอดภัย ไม่ใช่แค่ส่วนเสริม
ดูข้อมูลเพิ่มเติม
19 ก.พ. 2026
เอเจนต์ AI กำลังเปลี่ยนโฉมงานซัพพอร์ตในธุรกิจบริการทางการเงินอย่างไร (โดยไม่ละเมิด compliance)
ก้าวข้ามการเบี่ยงเบนเคส: เอเจนต์ AI ที่แก้ปัญหาบริการทางการเงินได้จริง
ดูข้อมูลเพิ่มเติม
สำรวจฟีเจอร์อื่นๆ ของ Maven
ฟีเจอร์


