
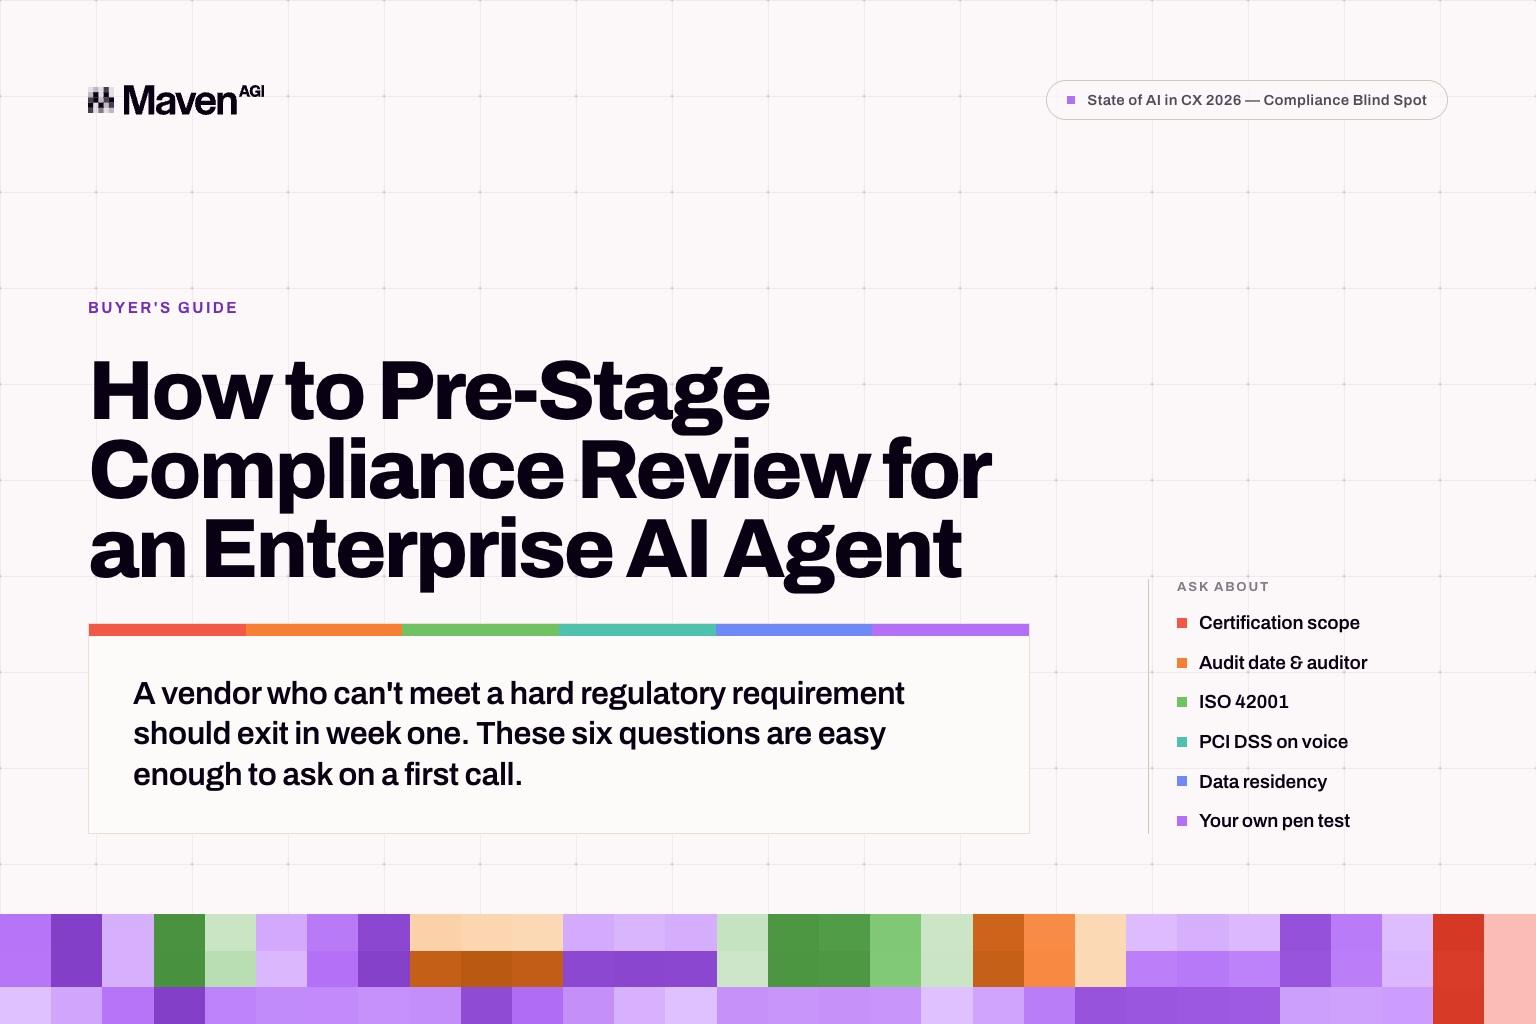
הקומפליינס תוקע היום עסקאות אנטרפרייז לפחות באותה תדירות כמו התאמה טכנית, וקונים שלא הכינו את הבדיקה מראש מאבדים בדרך כלל 2 עד 3 חודשים באמצע המשפך. רוב הזמן האבוד הזה ניתן למניעה, אבל העבודה מוטלת עליכם לא פחות מאשר על הספק. הכנה מראש פירושה לקבל תשובות ל6 שאלות לפני שנקבעת הרשימה הקצרה של הספקים. בדיקת האבטחה צריכה לאשר את מה שכבר ידוע לכם, ולא לגלות אותו.
בקשו את היקף ההסמכה, לא רק את השמות
לשם של הסמכה אין משמעות רבה בלי ההיקף שלה. SOC 2 שמכסה אתר שיווקי אינו SOC 2 שמכסה את מסלול ה-inference שדרכו עוברים נתוני הלקוחות שלכם. לכן השאלה הראשונה היא אילו הסמכות מחזיק הספק ומה כל אחת מהן מכסה בפועל.
החלפה קשורה שכדאי לשים לב אליה היא ירושה. ספק שפועל על גבי פלטפורמת ענן גדולה יורש חלק ניכר מאבטחת התשתית, ויש ספקים שמציגים את רמת האבטחה המורשת הזו כאילו היא שלהם. בקשו את דוח הביקורת שבו מופיע שם הישות של הספק. אם הישות שמופיעה על התעודה היא ספק האחסון, למדתם משהו שכדאי לדעת מוקדם.
שאלו מתי נערכה הביקורת ומי ערך אותה
גם עדכניות וגם עצמאות חשובות, וכל אחת מהן יכולה להיכשל בנפרד. הסמכה עדכנית שנבדקה על ידי גוף ללא עצמאות אמיתית אומרת לכם פחות מהסמכה מעט ישנה יותר של מבקר מוכר. הסמכה ישנה של מבקר טוב אומרת לכם שהספק עמד בדרישות בנקודת זמן שאולי קודמת ליכולות ה-AI שאתם רוכשים.
בקשו את התאריך ואת שם המבקר יחד. ספקים שמספקים את שניהם מהר נוטים לספק כל דבר אחר מהר, וזה סימן בפני עצמו.
שאלו במפורש על ISO 42001
זו השאלה שרוב הקונים מדלגים עליה, בעיקר כי היא כל כך חדשה ונדירה שרבים אפילו לא יודעים שצריך לשאול אותה. עכשיו אתם יודעים!
הסמכות אבטחה מקובלות מכסות את הארגון. הן מאשרות שלחברה יש מדיניות, שהיא מכשירה את העובדים שלה ומנהלת הרשאות גישה. אף אחת מהן לא מתייחסת לאופן שבו ה-AI מנוהל: האם השליפה מעוגנת בידע שלכם, האם המודל מתנהג באופן צפוי, האם יש תיעוד ביקורת (audit trail) לפעולות שסוכן מבצע בחשבון לקוח.
ISO 42001 הוא התקן למערכות ניהול AI שמתייחס בדיוק לזה, וספק יכול להחזיק בכל ההסמכות המקובלות בלי שום הערכה עצמאית של ממשל ה-AI שלו. Maven מחזיקה ב-15 הסמכות והערכות, ביניהן ISO 42001, PCI-DSS 4.0 Level 1, SOC 2, HIPAA , ו-GDPR.
שאלו איך PCI DSS עובד בשיחה קולית חיה
השאלה הזו מבדילה בין ספקים מהר יותר מכל שאלה אחרת, כי בשיחה קולית המופשט הופך לקונקרטי. במהלך שיחה, לקוח יקריא מספר כרטיס בקול כחלק רגיל מבקשת עזרה. שום עיצוב ממשק לא מונע את זה.
PCI-DSS 4.0 Level 1 היא הרמה שחלה בנפחי עסקאות של אנטרפרייז, ושאלות ההמשך המועילות עוסקות כולן במנגנונים. האם ההשחרה (redaction) מתבצעת בזמן אמת במהלך השיחה, או בעיבוד מאוחר לאחר מכן? אלה חלונות חשיפה שונים, ורק הראשון מרחיק את המחרוזת הרגישה מה-pipeline לחלוטין. האם יש תיעוד ביקורת להשחרה עצמה? האם הטיפול בתשלום מופרד משאר השיחה?
ספק שעונה בפרטים קונקרטיים בנה את הפלטפורמה שלו בדיוק בשביל זה.
שאלו אילו אפשרויות של מיקום נתונים (data residency) קיימות בפועל
שאלו לפי אזור ודרשו פרטים, כי המינוח כאן רופף. מיקום נתונים אזורי בתוך הענן של הספק, פריסה בענן פרטי ופריסה בתשתית של הלקוח הן 3 התחייבויות שונות, שלעיתים קרובות מתוארות במונחים חופפים. אם הדרישה שלכם היא שהמערכת תרוץ בתוך תשתית שבשליטתכם, אמרו זאת במפורש וקבלו את התשובה בכתב.
שאלו אם תוכלו להריץ בדיקת חדירות משלכם
צרפו לכך שאלה על התדירות הפנימית, כי לספק שמריץ בדיקות התקפיות מדי רבעון יש פרקטיקת אבטחה שונה מזו של ספק שבודק רק כשלקוח מתעקש.
את הרף אפשר לעבור, ומעבר מוקדם משתלם לאורך זמן
חברת גיימינג מ-Fortune 500 מריצה יותר מ-330,000 אינטראקציות בחודש על סוכן ה-AI האוטונומי של Maven תחת אילוצים של תעשייה מפוקחת - עמידה ב-PCI ברכישות בתוך המשחק לצד טיפול ב-AML ו-KYC. הפריסה הזו גדלה במקום להיתקע, וזה מה שקורה כשעומק הקומפליינס הוא שער שהפלטפורמה נבנתה לעבור, ולא תיקון בדיעבד.
Clio ניגשה להערכה שלה באותה דרך. חברת התוכנה המשפטית בחנה 32 ספקים, צמצמה את הרשימה ואז הריצה השוואה ראש בראש בין יותר מ-10 ספקים לפני שבחרה ב-Maven. טכנולוגיה משפטית כרוכה בחובות סודיות ממשיות, ותהליך כזה הוא בדיוק מה שנדרש כדי לעמוד בהן. כיום Clio פועלת עם 80% פתרון אוטונומי, והתמיכה האנושית מגיבה פי 4 מהר יותר. Papaya Pay, שפועלת תחת חובות רגולטוריות בתחום התשלומים, הגיעה ל-90% פתרון אוטונומי בתוך 3 שבועות.
באף אחד מהמקרים האלה בדיקת הקומפליינס לא מתחה את הפריסה לפרויקט של כמה רבעונים.
עשו את זה בשבוע הראשון
רוב ההערכות דוחות את הקומפליינס לסוף. זה מה שגורם לאובדן של 2 עד 3 חודשים. ספק שלא יכול לעמוד בדרישה רגולטורית מחייבת צריך לצאת מהתהליך בשבוע הראשון, ואת 6 השאלות האלה זול מספיק לשאול כבר בשיחה הראשונה.
יש סיבה נוספת לעשות את זה מוקדם ככל האפשר. תשובות בנושא קומפליינס הן מדד טוב במיוחד לבשלות הנדסית, כי השאלה איפה הנתונים נמצאים והשאלה איך המערכת עובדת הן אותה שאלה מזוויות שונות. עמימות לגבי הראשונה היא בדרך כלל עמימות לגבי השנייה.
6 השאלות בגרסה מתומצתת מופיעות ב- The AI Compliance Buyer's Checklist, המבוסס על הפרק Compliance Blind Spot מתוך דוח State of AI in CX 2026 .
ראו את זה על השיחות שלכם.
בקשו הדגמה מותאמת אישית ללא עלות.


