
Agentic AI שתוכנן לאבטחה ולממשל ארגוניים
ארכיטקטורה שמעמידה את הפרטיות במרכז, בקרות שאומתו באופן בלתי תלוי והסמכות ארגוניות מספקות ממשל שניתן לאמת — מפחיתות את הסיכון מול הספק ומאיצות פריסת AI בסביבות מפוקחות.
אבטחה ותאימות ל-AI ארגוני
למה צוותי CX שמקפידים על אבטחה בוחרים ב-Maven

תאימות ברמה ארגונית מהיום הראשון
נבדק בביקורת בלתי תלויה ומותאם לתקני אבטחה גלובליים, כך שהצוות והלקוחות שלכם יכולים לסמוך על כל פריסה. מוסמך לתקנים ISO 27001:2022, PCI DSS 4.0 Level 1 ו-SOC 2 Type II.

תהליכי עבודה תואמי מדיניות שאפשר באמת לאכוף
כללי ניתוב, מדיניות תהליכי עבודה, בקרות זהות ולוגיקה דטרמיניסטית מבטיחים שכל פעולת AI תעמוד בתקנים הפנימיים שלכם. שום דבר לא פועל מחוץ למסגרת הממשל.

שקיפות מלאה ויכולת ביקורת
כל החלטה של ה-AI מתועדת, ניתנת למעקב ולייצוא. אינטגרציות SIEM מספקות נראות מלאה לקלטים, לפלטים, להפניות למערכות ולבדיקות המדיניות לאורך כל מחזור החיים של הסוכן.

בטיחות מובנית, AI-native, בכל שלב
תוכן לא בטוח, הפרות מדיניות, מתקפות פרומפט וניסיונות jailbreak נחסמים בגבול המודל, עם red teaming וזיהוי איומים רציפים.
אבטחה, אמון, תאימות ואתיקת AI – מובנים מהיסוד, לא תוספת מאוחרת
שכבת אנליטיקה מאוחדת בזמן אמת שחושפת מגמות CX, את השפעת האוטומציה ואת הביצועים בזמן אמת.
מידע רגיש מוגן כברירת מחדל ולעולם לא משמש לאימון מודלים.
היכולות כוללות:
Maven מונעת סיכונים עוד לפני שהם מגיעים למודל.
מערך אבטחה חי שמתפתח יחד עם הארגון שלכם. תוכנית האבטחה של Maven מתעדכנת ברציפות לתקנים, לרגולציות ולדרישות ארגוניות חדשות.
היכולות כוללות:
Cloud Security Alliance (CSA)
Maven AGI היא חברה ארגונית ב-Cloud Security Alliance (CSA), הארגון המוביל בעולם שמגדיר ומקדם שיטות עבודה מומלצות לאבטחת מחשוב ענן ומערכות AI.
החברות שלנו משקפת מחויבות מתמשכת להתאמה למסגרות האבטחה המובילות בתעשייה ולתרומה לקהילת האבטחה הרחבה.
כחברה ב-CSA, ל-Maven יש גישה לתוכנית STAR, ליוזמות מחקר באבטחת AI ולהנחיות העדכניות ביותר לגבי תקני אבטחה מתפתחים בענן וב-AI.
הסמכות ואימותים
מוסמכת ISO/IEC 42001:2023
מערכת לניהול AI שמבססת ממשל, ניהול סיכונים, פיקוח אנושי, שקיפות ואחריותיות לאורך כל מחזור החיים של ה-AI.
בקשת גישה
מידע נוסף
עברה ביקורת SOC 2 Type II
ביקורת בלתי תלויה שמאמתת את האפקטיביות התפעולית של בקרות האבטחה, הזמינות והסודיות לאורך זמן.
בקשת גישה
מידע נוסף
מוסמכת ISO/IEC 27001:2022
מערכת לניהול אבטחת מידע שמטמיעה ניהול סיכונים רציף ובקרות אבטחה ברמה ארגונית בכל הארגון.
בקשת גישה
מידע נוסף
הסמכת ISO/IEC 27701:2019
מערכת לניהול מידע פרטיות שמרחיבה את ISO 27001 ומעגנת באופן רשמי את ממשל הפרטיות ואת האחריותיות להגנה על מידע.
בקשת גישה
מידע נוסף
הסמכת ISO/IEC 27017:2015
בקרות אבטחת ענן שמחזקות את ההגנה בסביבות ענן ומבהירות את חלוקת האחריות המשותפת לאבטחה.
בקשת גישה
מידע נוסף
הסמכת ISO/IEC 27018:2019
בקרות פרטיות בענן שמגנות על מידע אישי מזהה (PII) המעובד בסביבות ענן ציבורי.
בקשת גישה
מידע נוסף
ספק שירות PCI DSS v4.0 Level 1
אומת באמצעות השלמת הערכות ROC ו-AoC לפי תקן PCI DSS v4.0.
בקשת גישה
מידע נוסף
HIPAA / HITECH – הערכה בלתי תלויה
אמצעי הגנה מנהליים, טכניים ופיזיים שנבדקו בהערכה בלתי תלויה, לתמיכה בנתוני בריאות ובעומסי עבודה הכפופים ל-HIPAA.
בקשת גישה
מידע נוסף
GDPR – הערכה בלתי תלויה
בקרות שנבדקו בהערכה בלתי תלויה, לתמיכה בדרישות הגנת המידע של האיחוד האירופי בנושאי עיבוד חוקי, העברות מידע בין מדינות וזכויות נושאי המידע.
בקשת גישה
מידע נוסף
CCPA / CPRA – הערכה בלתי תלויה
בקרות פרטיות שנבדקו בהערכה בלתי תלויה, לתמיכה בזכויות הצרכנים בקליפורניה.
בקשת גישה
מידע נוסף
אולי יעניין אתכם גם

למידע נוסף, בקרו ב-Trust Center שלנו
למידע נוסף
17 בפברואר 2026
אבטחה וממשל AI ב-Maven AGI: מובנים מהיסוד, לא מודבקים בדיעבד
למה אימוץ AI בארגונים דורש ארכיטקטורת אבטחה ולא תוספות
מידע נוסף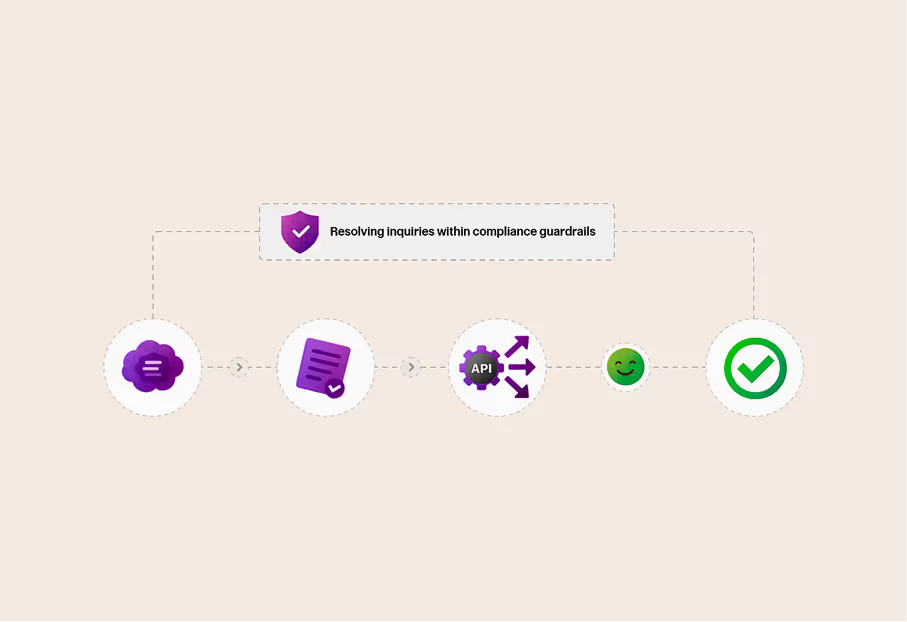
19 בפברואר 2026
איך סוכני AI משנים את התמיכה בשירותים פיננסיים (בלי לפגוע בציות)
מעבר להסטה: סוכני AI שבאמת פותרים פניות בשירותים פיננסיים
מידע נוסף
המשיכו לגלות את היכולות של Maven
יכולות


