
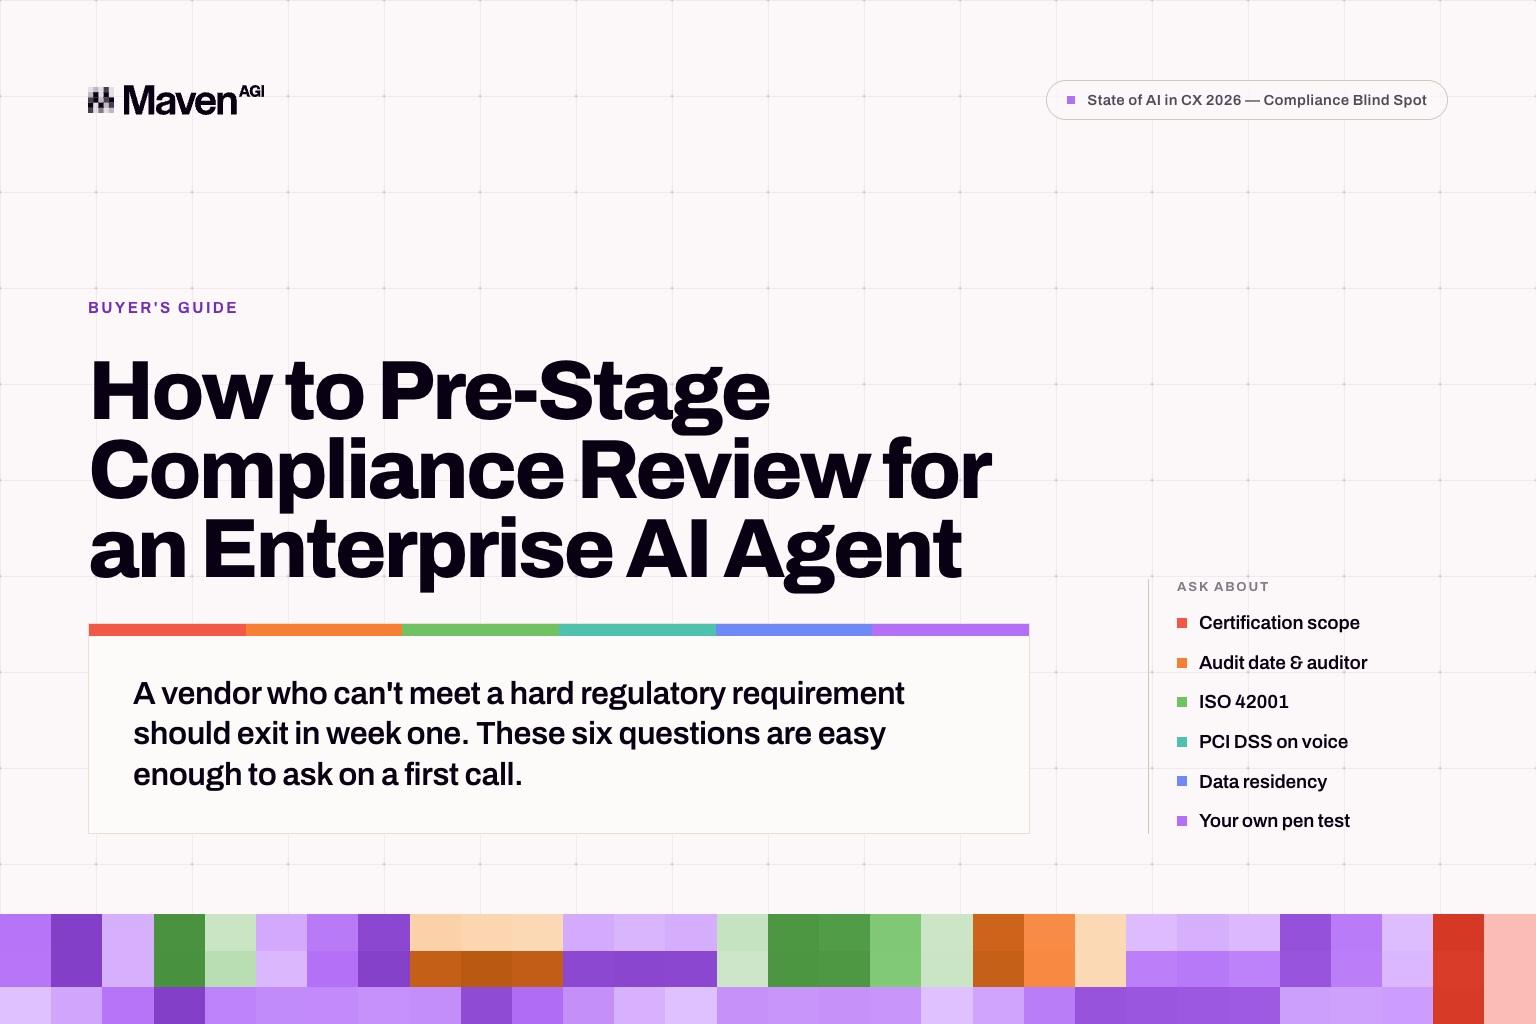
如今,合規問題導致企業交易停滯的頻率,至少與技術適配度不相上下;沒有預先備妥審查的買方,通常會在採購中途損失 2 到 3 個月。這些時間大多可以避免,但這項工作不只是供應商的責任,也是您的責任。預先備妥,意味著在確定供應商候選名單之前,就先取得6 個問題的答案。安全審查應該是確認您已知的事,而不是到那時才發現問題。
詢問認證範圍,而不只是認證名稱
認證名稱若沒有範圍,意義不大。涵蓋行銷網站的 SOC 2,並不等於涵蓋客戶資料所經過推論路徑的 SOC 2。因此第一個問題是:供應商持有哪些認證,而每項認證實際涵蓋哪些範圍。
另一個需要留意的偷換概念是「繼承」。在主要雲端平台上運作的供應商,會繼承大量的基礎架構安全性,而有些供應商會把繼承來的安全態勢當成自己的。請索取載明供應商實體名稱的稽核報告。如果證書上的實體是託管服務供應商,您就及早得知了一件值得知道的事。
詢問稽核時間與執行單位
時效性與獨立性都很重要,而且兩者可能各自出問題。由缺乏實質獨立性的機構所稽核的現行認證,所能告訴您的,比由知名稽核機構出具、稍早一些的認證還少。由優良稽核機構出具的舊認證,只能說明供應商在某個時間點符合規範,而那個時間點可能早於您所購買的 AI 功能。
請同時詢問日期與稽核機構。能迅速提供這兩項資訊的供應商,通常其他資料也能迅速提供,這本身就是一個訊號。
特別詢問 ISO 42001
這是多數買方會略過的問題,主要是因為這項標準太新、太少見,許多人甚至不知道要問。現在您知道了!
傳統的安全認證涵蓋的是組織層面,確認公司有政策、有員工訓練、有存取管理。但這些認證都沒有談到 AI 如何被治理:檢索是否以您的知識為依據、模型行為是否可預測、AI 代理對客戶帳戶採取的行動是否留有稽核軌跡。
ISO 42001 正是針對這些問題的 AI 管理系統標準;供應商可能持有所有傳統認證,卻從未對其 AI 治理進行獨立評估。Maven 持有 15 項認證與評估,包括 ISO 42001、PCI-DSS 4.0 Level 1、SOC 2、HIPAA、以及 GDPR。
詢問 PCI DSS 在即時語音通話中如何運作
這個問題比其他任何問題都更能快速區分供應商,因為語音讓抽象的概念變得具體。在通話中,客戶尋求協助時,很自然就會唸出卡號。任何介面設計都無法阻止這種情況。
PCI-DSS 4.0 Level 1 是適用於企業級交易量的等級,而值得追問的都是運作機制。遮蔽是在通話期間即時進行,還是事後處理?兩者的曝險時間窗口不同,只有前者能讓敏感字串完全不進入處理流程。遮蔽本身是否留有稽核軌跡?付款處理是否與其他對話內容區隔開來?
能具體回答的供應商,代表其平台正是為此而打造。
詢問實際提供哪些資料落地選項
請按地區詢問並取得具體答案,因為這方面的用語相當模糊。供應商雲端內的區域資料落地、私有雲部署,以及客戶自行託管部署,是 3 種不同的承諾,卻常以相互重疊的用語描述。如果您的要求是系統必須在您掌控的基礎架構內運作,請明確說明,並取得書面答覆。
詢問是否能自行執行滲透測試
同時詢問其內部測試頻率,因為每季進行對抗性測試的供應商,與只在客戶堅持時才測試的供應商,安全實務截然不同。
門檻並非遙不可及,及早跨越效益更大
一家 Fortune 500 遊戲企業在受監管產業的限制下,透過 Maven 的自主 AI 代理每月處理超過 330,000 次互動,包括遊戲內購買的 PCI 合規,以及 AML 與 KYC 處理。這項部署順利擴展而非停滯,因為合規深度是平台從一開始就設計來通過的關卡,而不是事後補強。
Clio 也以同樣方式進行評估。這家法律軟體公司評估了 32 家供應商,逐步篩選後,再讓超過 10 家進行正面對決,最後選擇了 Maven。法律科技背負著實際的保密義務,而這套流程正是履行這些義務的樣貌。Clio 現在的自主解決率達 80%,真人客服的回應速度快了 4 倍。在支付法規義務下運作的 Papaya Pay,則在 3 週內達到 90% 的自主解決率。
這些案例中,沒有一個因為合規審查而讓部署拖延成跨越多季的專案。
在第 1 週就進行
大多數評估都把合規放在接近尾聲時才處理,這正是造成 2 到 3 個月損失的原因。無法滿足硬性法規要求的供應商,應在第 1 週就出局,而這 6 個問題的成本很低,在首次通話就能提出。
及早進行還有第二個理由。合規答覆是衡量工程成熟度的絕佳指標,因為資料存放在哪裡與系統如何運作,其實是從不同角度看待的同一個問題。對前者含糊其辭,通常也代表對後者含糊其辭。
這 6 個問題的精簡版收錄於 AI 合規買方檢查清單 ,內容取自 2026 年 CX 領域 AI 現況報告 中的「合規盲點」章節。
用您自己的對話實際體驗。
申請免費的專屬展示。


