
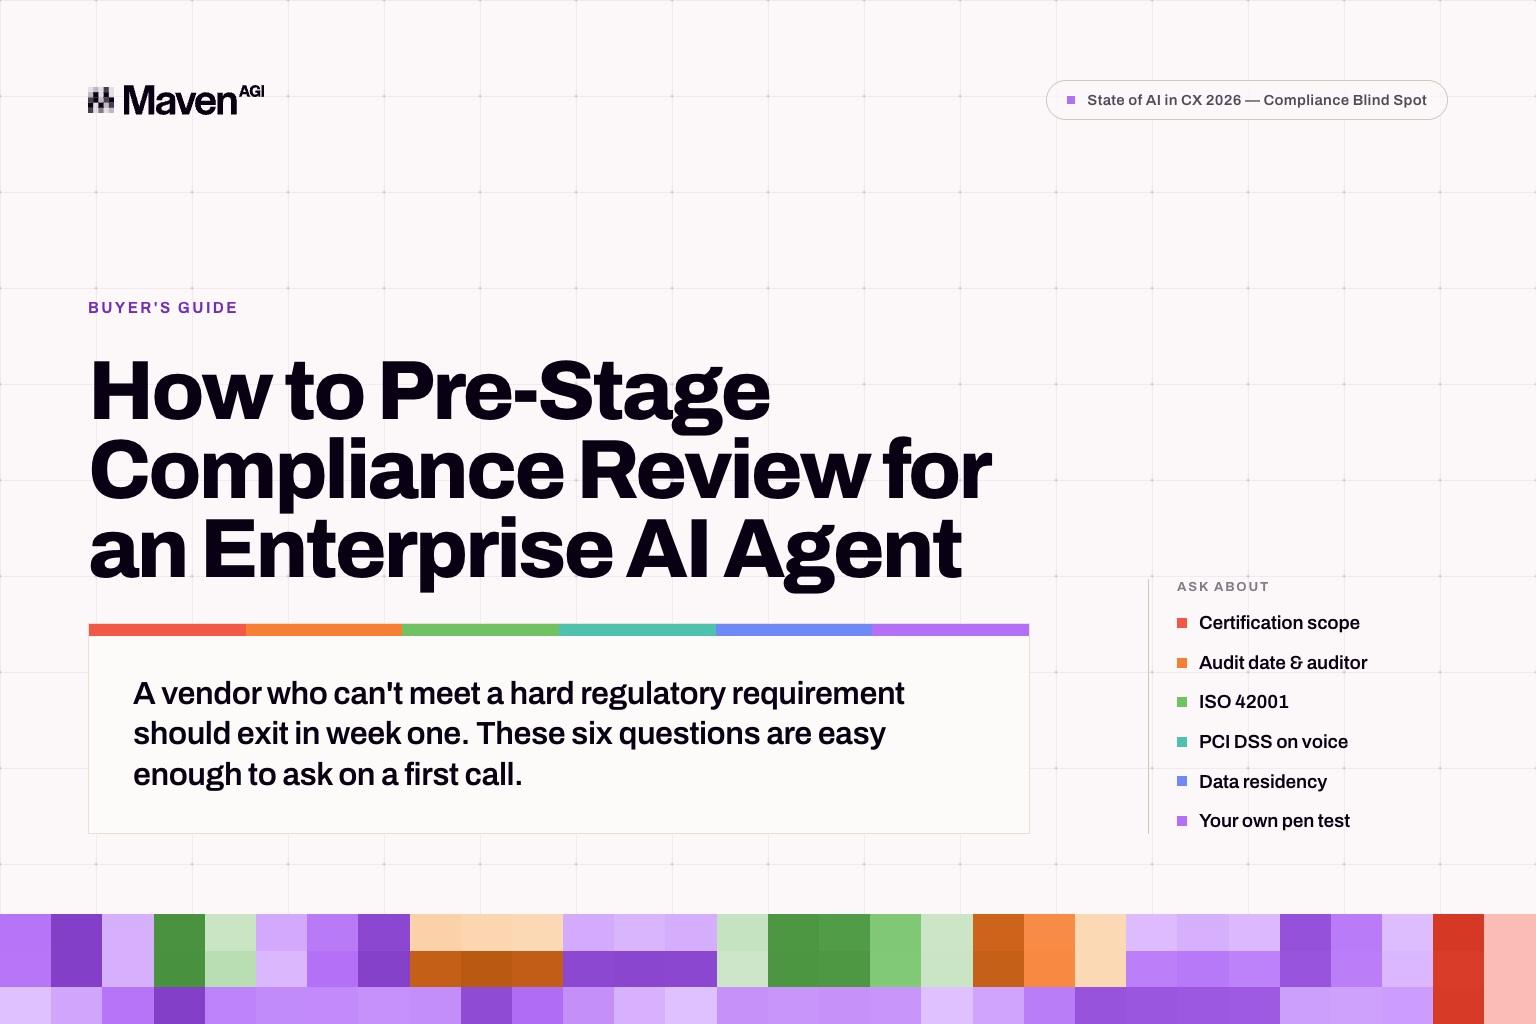
La conformité bloque désormais les contrats grands comptes au moins aussi souvent que l'adéquation technique, et les acheteurs qui n'ont pas préparé la revue en amont perdent généralement deux à trois mois en milieu de cycle. Une grande partie de ce temps perdu est évitable, mais ce travail vous revient autant qu'au fournisseur. Préparer en amont, c'est obtenir les réponses à six questions avant d'arrêter votre liste de fournisseurs présélectionnés. La revue de sécurité doit confirmer ce que vous savez déjà, pas vous l'apprendre.
Demandez le périmètre des certifications, pas seulement leur nom
Le nom d'une certification ne veut pas dire grand-chose sans son périmètre. Un SOC 2 couvrant un site marketing n'est pas un SOC 2 couvrant le chemin d'inférence emprunté par les données de vos clients. La première question porte donc sur les certifications détenues par le fournisseur et sur ce que chacune couvre réellement.
La substitution à surveiller est celle de l'héritage. Un fournisseur qui s'appuie sur une grande plateforme cloud hérite d'une part importante de la sécurité de l'infrastructure, et certains présentent cette posture héritée comme la leur. Demandez le rapport d'audit sur lequel figure le nom de l'entité du fournisseur. Si l'entité mentionnée sur le certificat est l'hébergeur, vous avez appris très tôt une information utile.
Demandez la date de l'audit et qui l'a réalisé
L'ancienneté et l'indépendance comptent toutes deux, et elles peuvent faire défaut séparément. Une certification récente auditée par un cabinet sans réelle indépendance vous en dit moins qu'une certification un peu plus ancienne délivrée par un auditeur reconnu. Une certification ancienne délivrée par un bon auditeur vous indique que le fournisseur était conforme à un moment donné, peut-être antérieur aux fonctionnalités d'IA que vous achetez.
Demandez la date et l'auditeur en même temps. Les fournisseurs qui fournissent rapidement les deux fournissent généralement tout le reste rapidement, ce qui est en soi un signal.
Interrogez spécifiquement sur ISO 42001
C'est la question que la plupart des acheteurs oublient, surtout parce qu'elle est si récente et rare que beaucoup ne savent même pas qu'il faut la poser. Désormais, vous le savez !
Les certifications de sécurité classiques portent sur l'organisation. Elles attestent qu'une entreprise dispose de politiques, forme ses collaborateurs et gère les accès. Aucune ne traite de la gouvernance de l'IA : la récupération des informations s'appuie-t-elle sur vos connaissances, le modèle se comporte-t-il de manière prévisible, existe-t-il une piste d'audit pour les actions qu'un agent effectue sur un compte client ?
ISO 42001 est la norme relative aux systèmes de management de l'IA qui répond précisément à ces questions, et un fournisseur peut détenir toutes les certifications classiques sans avoir fait l'objet d'aucune évaluation indépendante de sa gouvernance de l'IA. Maven détient 15 certifications et évaluations, dont ISO 42001, PCI-DSS 4.0 Level 1, SOC 2, HIPAA , et le RGPD.
Demandez comment PCI DSS s'applique lors d'un appel vocal en direct
Cette question départage les fournisseurs plus vite que toute autre, car la voix rend le sujet concret. Au cours d'un appel, un client lira naturellement son numéro de carte à voix haute en demandant de l'aide. Aucune conception d'interface ne peut l'empêcher.
PCI-DSS 4.0 Level 1 est le niveau qui s'applique aux volumes de transactions des grandes entreprises, et les questions de suivi utiles portent toutes sur le fonctionnement concret. Le masquage a-t-il lieu en temps réel pendant l'appel, ou en post-traitement ? Les fenêtres d'exposition sont différentes, et seule la première maintient totalement la donnée sensible hors du pipeline. Existe-t-il une piste d'audit du masquage lui-même ? Le traitement des paiements est-il isolé du reste de la conversation ?
Un fournisseur qui répond avec précision a conçu sa plateforme précisément pour cela.
Demandez quelles options de résidence des données existent réellement
Posez la question région par région et exigez des précisions, car la terminologie est floue. La résidence régionale des données dans le cloud du fournisseur, le déploiement en cloud privé et le déploiement hébergé par le client sont trois engagements différents, souvent décrits avec des termes qui se recoupent. Si votre exigence est que le système fonctionne sur une infrastructure que vous contrôlez, dites-le clairement et obtenez la réponse par écrit.
Demandez si vous pouvez réaliser votre propre test d'intrusion
Associez-y une question sur la fréquence des tests internes : un fournisseur qui mène des tests offensifs chaque trimestre n'a pas la même pratique de sécurité qu'un fournisseur qui ne teste que lorsqu'un client l'exige.
La barre est franchissable, et la franchir tôt porte ses fruits
Une entreprise de jeux vidéo du Fortune 500 gère plus de 330 000 interactions mensuelles avec l'agent IA autonome de Maven sous les contraintes d'un secteur réglementé, avec la conformité PCI pour les achats intégrés ainsi que le traitement LCB-FT (AML) et KYC. Ce déploiement a pris de l'ampleur au lieu de stagner, ce qui arrive lorsque la conformité est une étape que la plateforme a été conçue pour franchir, et non un ajout a posteriori.
Clio a abordé son évaluation de la même manière. L'éditeur de logiciels juridiques a évalué 32 fournisseurs, réduit la liste, puis mis plus de 10 d'entre eux en concurrence directe avant de choisir Maven. Les technologies juridiques sont soumises à de réelles obligations de confidentialité, et c'est à cela que ressemble un processus qui les respecte. Clio atteint désormais 80 % de résolution autonome, et son support humain répond 4 fois plus vite. Papaya Pay, soumis à des obligations réglementaires en matière de paiement, a atteint 90 % de résolution autonome en trois semaines.
Dans aucun de ces cas, la revue de conformité n'a transformé le déploiement en un projet de plusieurs trimestres.
Faites-le dès la première semaine
La plupart des évaluations placent la conformité vers la fin. C'est ce qui provoque la perte de deux à trois mois. Un fournisseur incapable de satisfaire une exigence réglementaire impérative doit être écarté dès la première semaine, et ces six questions sont assez simples à poser lors d'un premier échange.
Il existe une seconde raison d'agir au plus tôt. Les réponses sur la conformité sont des indicateurs particulièrement fiables de la maturité technique, car l'emplacement des données et le fonctionnement du système sont une seule et même question vue sous des angles différents. Le flou sur la première traduit généralement un flou sur la seconde.
Les six questions sont résumées dans The AI Compliance Buyer's Checklist, tirée du chapitre Compliance Blind Spot du rapport State of AI in CX 2026 .
Voyez-le à l’œuvre sur vos propres conversations.
Demandez une démo personnalisée gratuite.


