
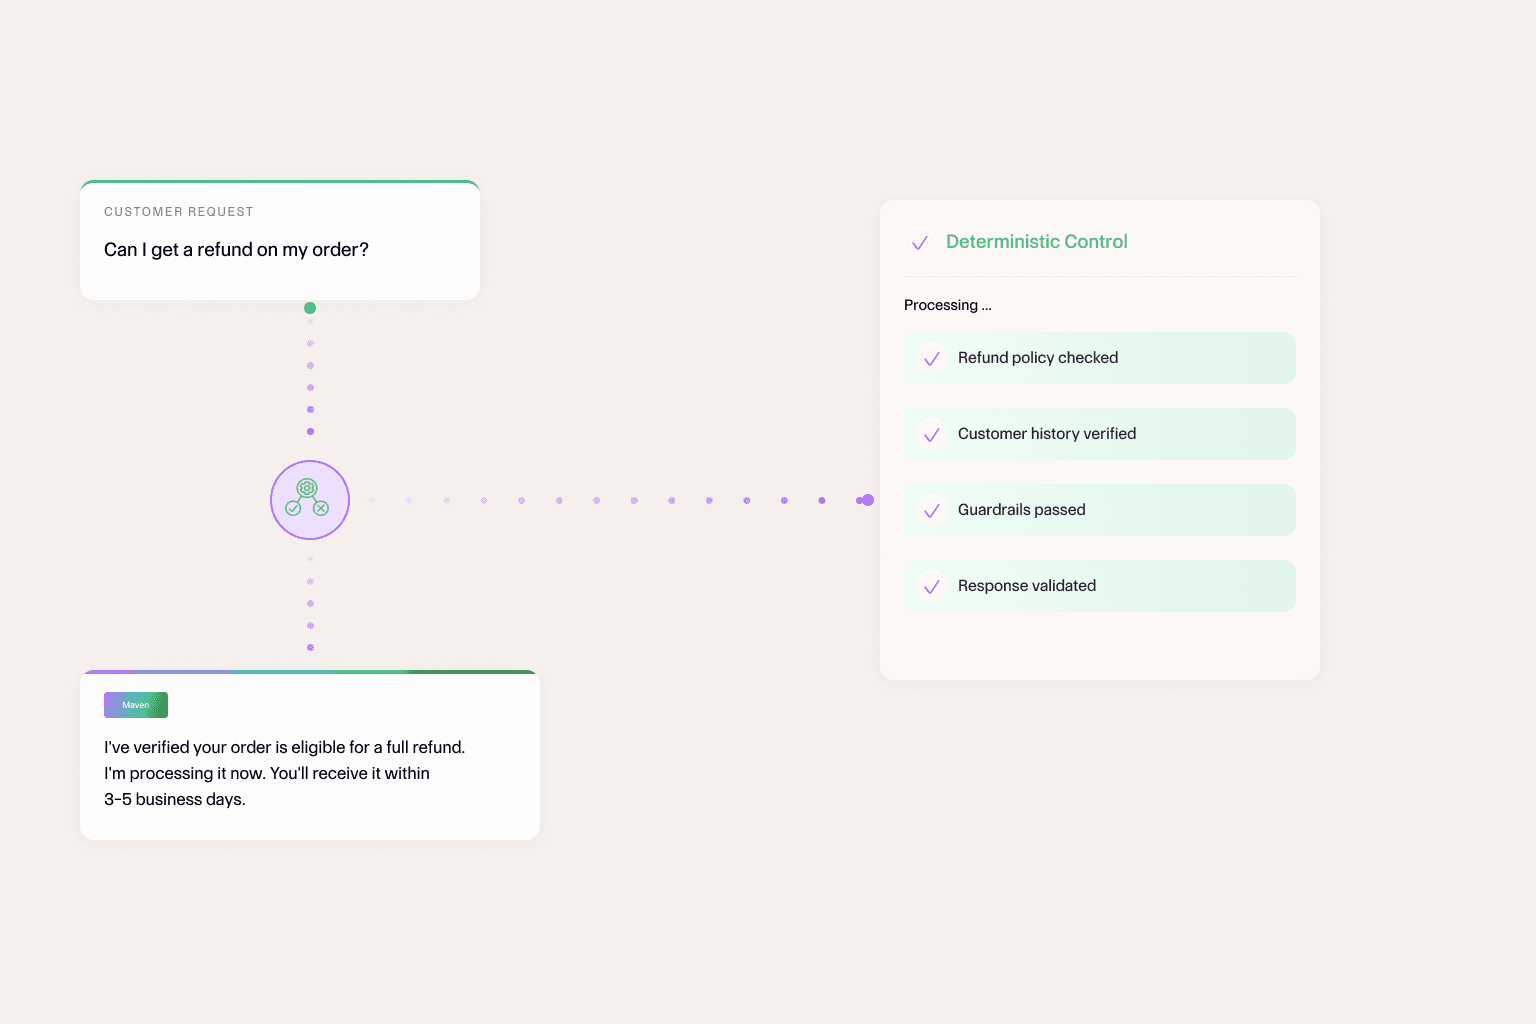
Med några månaders mellanrum dyker det upp ett nytt begrepp i AI-världen för företag som upprepas tills det tappar sin betydelse. Ansvarsfull AI. Människan i loopen. Skyddsräcken. Ord som började som precisa tekniska begrepp och blev marknadsföringsjargong innan någon hunnit enas om vad de faktiskt beskrev.
Deterministisk kontroll riskerar att gå samma väg.
Det är ett problem. Till skillnad från det mesta av språket kring AI-styrning beskriver det något verkligt specifikt. En designprincip med faktiska arkitektoniska konsekvenser och en mätbar skillnad i utfall jämfört med alternativet. Att låta begreppet bli vagt har ett pris.
Så innan det händer: här är vad deterministisk kontroll faktiskt betyder, varför det spelar roll för AI-agenter i komplexa miljöer och hur det ser ut i praktiken jämfört med det angreppssätt det ersätter.
Två sätt att styra en AI-agent
Det dominerande angreppssättet för styrning av AI-agenter i dag är probabilistisk styrning. Agenten har bred åtkomst till system och data. Den resonerar kring vad som är relevant och lämpligt i sammanhanget. Utdatafilter, skyddsräcken och kontroller efter genereringen fångar problem när de redan har uppstått. Modellens omdöme är den främsta mekanismen som håller beteendet inom acceptabla gränser.
Det fungerar tillräckligt bra i relativt enhetliga miljöer. När möjliga interaktioner är förutsägbara, samma regler gäller för alla användare och sammanhang och glappet mellan relevant och lämpligt är litet, ger probabilistisk styrning godtagbara resultat för det mesta.
För det mesta är just problemet. I miljöer med höga insatser, hög komplexitet eller många parter är gränsfallen inte sällsynta, de är strukturella. Och när de inträffar fallerar probabilistiska system på sätt som är svåra att förutse, svåra att förklara och svåra att upptäcka innan skadan är skedd.
Deterministisk kontroll bygger på ett helt annat angreppssätt. I stället för att låta agenten avgöra vad som är möjligt och förlita sig på senare kontroller för att fånga misstag, definierar plattformen vad agenten får göra innan agenten ens börjar. Åtkomst, åtgärder, tröskelvärden för eskalering och partsspecifika behörigheter fastställs i förväg, som hårda begränsningar, inte som vägledning som modellen väger mot andra faktorer.
Agenten arbetar sedan med full resonemangsförmåga, men inom en gräns som drogs innan den rörde något.
Varför ordningsföljden betyder mer än reglerna
Det viktigaste med deterministisk kontroll är inte själva reglerna. Det är när de tillämpas. De flesta ramverk för styrning tillämpas i efterhand: efter att agenten har hämtat information, genererat ett svar eller utfört en åtgärd. Deterministisk kontroll flyttar tillämpningen uppströms, innan någon hämtning, något resonemang eller någon generering alls sker.
Den skillnaden är större än den låter.
När styrningen tillämpas efter genereringen har agenten redan haft åtkomst till och resonerat kring data som den kanske inte fick använda. Även om utdatan fångas upp och filtreras var den interna process som skapade den ostyrd. I stor skala innebär filtrering efter genereringen att man spelar försvar mot ett problem som uppstod redan i första steget.
När behörighet tillämpas före hämtningen får agenten aldrig åtkomst till data utanför ramarna. Problemet filtreras inte bort längre ned i kedjan – det kommer aldrig in i systemet. Agenten kan inte resonera kring data den inte kan se.
”Bör inte använda” och ”kan inte komma åt” ger mycket olika utfall i produktion. Det första förutsätter att modellen tillförlitligt följer instruktioner i alla tänkbara sammanhang. Det andra är inte alls beroende av modellen.
De fyra frågor som måste besvaras innan agenten körs
I praktiken innebär deterministisk kontroll att fyra frågor får tydliga svar i början av varje interaktion.
Vilken yta gäller det? Kommer interaktionen från ett kundgränssnitt, en handlarportal, en förarapp eller ett internt verktyg? Ytan avgör grundkontexten för allt som följer. Den ska inte härledas ur ledtrådar i konversationen, utan skickas som en hård indata från plattformens autentiserings- och routningslager.
Vilken data är behörig? Utifrån yta, autentiserad identitet och roll: vilka system och datakällor omfattas av den här interaktionen? Behörighet är inget förslag till agenten, det är ett hårt filter för vad som kan hämtas. Data som inte är behörig döljs inte för agenten. Den är helt enkelt inte tillgänglig att hämta. Skillnaden spelar roll på implementeringsnivå.
Vilka åtgärder är tillåtna? Vad kan agenten faktiskt göra i det här sammanhanget? Göra en återbetalning? Flagga en tvist? Uppdatera ett kontofält? Starta en eskalering? Tillåtna åtgärder definieras uttryckligen utifrån yta, roll och policy, inte utifrån avsikten i konversationen. Att en kund frågar om agenten kan ändra en handlares inställningar gör inte den åtgärden tillåten. Tillåtna åtgärder bestäms av plattformen, inte av innehållet i förfrågan.
Var går gränsen för eskalering? För varje sammanhang ska det finnas en definierad tröskel där agenten stannar och lämnar över till en människa. Det är ingen reservlösning för när något går fel, utan en medveten del av interaktionsmodellen. På plattformar där ett enda beslut kan påverka flera grupper av parter är mänskligt omdöme inget tecken på att AI:n har misslyckats. Det är ofta rätt beslut, och arkitekturen ska göra det enkelt att nå dit.
De här fyra frågorna besvaras inte av agenten. De besvaras av plattformen, kodas som begränsningar och tillämpas innan agenten körs.
Vad det inte är
Här är några saker som deterministisk kontroll ofta förväxlas med, och varför skillnaderna spelar roll.
Det är inte detsamma som stela manus. Manusstyrda agenter följer fasta flöden och klarar inte variation. AI-agenter med deterministisk kontroll kan resonera fritt, hantera nya typer av indata och ge flexibla svar, bara inom en avgränsad kontext. Begränsningen gäller åtkomst och åtgärder, inte resonemang.
Det handlar inte om att begränsa förmågan. En vanlig invändning mot ramverk för styrning är att de gör agenter mindre användbara. Deterministisk kontroll minskar inte vad agenten kan göra, den definierar ytan där den gör det. En agent som arbetar inom de ramar som är behöriga för kunden är fullt kapabel inom de ramarna. Gränsen försvagar inte resonemanget; den styr miljön som resonemanget sker i.
Det löses inte med bättre prompter. Promptbaserad styrning talar om för agenten hur den ska bete sig. Deterministisk kontroll talar om för plattformen vad agenten får göra. Prompter kan kringgås genom resonemang, misstolkas eller överröstas av kontexten. Behörighetsbegränsningar som tillämpas i arkitekturlagret går inte att argumentera med.
Det är inte bara för flersidiga plattformar. Deterministisk kontroll är relevant överallt där konsekvenserna av AI-fel är asymmetriska, där ett misstag i en interaktion påverkar parter som inte var delaktiga, där datakänsligheten varierar kraftigt mellan sammanhang eller där regulatoriska krav gör probabilistisk styrning otillräcklig. Flersidiga plattformar är det tydligaste exemplet, men inte det enda.
Deterministisk kontroll i verkligheten
Hur ser det här faktiskt ut i ett system i drift?
Innan någon interaktion börjar fastställer plattformen kontexten: yta, autentiserad användare, roll och aktiva policyer. Kontexten skickas som strukturerad indata, inte som naturligt språk i en prompt, utan som hårda parametrar som styr vad agenten får åtkomst till.
Agent Mavens kunskapshämtning är avgränsad till de källor som är behöriga i det sammanhanget. Dess uppsättning åtgärder är begränsad till tillåtna operationer. Dess tröskelvärden för eskalering är definierade. Inget av detta syns i konversationen, det sker innan konversationen börjar.
Agent Maven gör sedan det AI-agenter gör bra: förstår förfrågan, hämtar relevant information inom behöriga ramar, resonerar kring det bästa svaret och agerar därefter. På en yta som plattformen har utformat, inte en som agenten har upptäckt på egen hand.
Resultatet är en agent som beter sig konsekvent, inte för att den har blivit tillsagd, utan för att arkitekturen gör inkonsekvens strukturellt svår.
Det är vad deterministisk kontroll faktiskt betyder. I miljöer där inkonsekvens kan få allvarliga följder är det skillnaden mellan AI som skalar förtroende och AI som i det tysta undergräver det.
Se det på dina egna konversationer.
Begär en kostnadsfri, personlig demo.


