
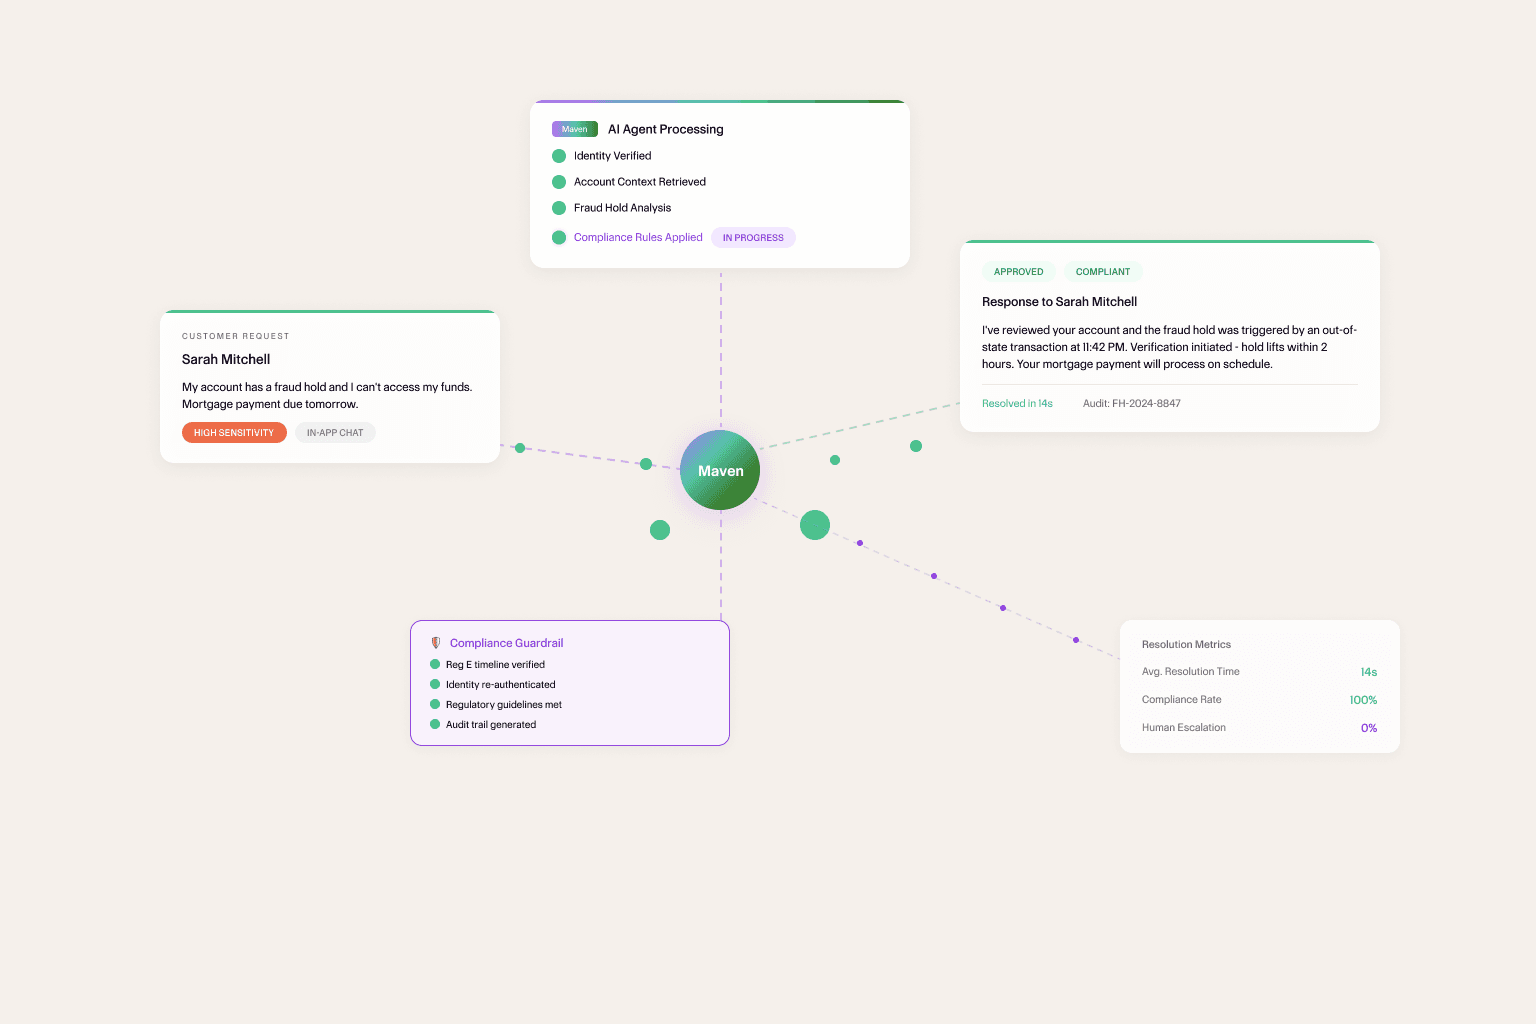
Financiële gegevens horen bij de gevoeligste informatie die mensen met een platform delen. Fouten hebben gevolgen op het gebied van regelgeving. Een verkeerd antwoord over een fraudeblokkade of een slecht afgehandeld accountgeschil frustreert niet alleen een klant: het leidt tot juridische risico's, ondermijnt je compliancepositie en levert het soort publiciteit op dat je pas na jaren weer kwijt bent.
Het grootste deel van het afgelopen decennium losten supportteams in FinTech vragen op dezelfde manier op: de eenvoudige zaken automatiseren, mensen inzetten op alles wat gevoelig is en de bijbehorende kostenstructuur voor lief nemen.
Dat model staat onder druk. Niet omdat er minder op het spel staat, maar omdat AI-agents zo volwassen zijn geworden dat een mens inzetten niet langer de enige manier is om complexe, gevoelige interacties veilig af te handelen. De vraag is niet meer óf je automatiseert, maar hoe je de automatisering zo inricht dat je er echt op kunt vertrouwen.
Het dataprobleem in FinTech is structureel
Elke sector heeft gevoelige data. In FinTech is het probleem extra urgent door de manier waarop de data is gestructureerd, en doordat zoveel verschillende partijen er legitieme maar uiteenlopende aanspraken op hebben.
Neem een platform dat zowel zakelijke rekeninghouders als hun medewerkers bedient. De bedrijfseigenaar heeft volledig inzicht. Een medewerker met een kaart ziet alleen zijn eigen kaartactiviteit. Beiden zijn geauthenticeerde gebruikers van hetzelfde platform. Beiden stellen misschien vergelijkbare vragen, zoals waarom deze transactie is geweigerd, maar de data die ieder mag zien en de acties die ieder mag uitvoeren, zijn fundamenteel verschillend.
Voeg daar een derde laag aan toe: het platform zelf, met interne operationele teams, compliancefuncties en fraudeanalisten die elk onder heel andere regels toegang tot accountgegevens nodig hebben.
Dit is geen hypothetisch randgeval. Het is het standaard werkmodel van platforms voor zakelijk bankieren, kredietplatforms, tools voor onkostenbeheer en aanbieders van betaalinfrastructuur. De dataomgeving wordt gedeeld. De toegangsregels niet.
Als AI-agents deze omgeving betreden met brede toegang en zonder harde toegangsregels per deelnemer, is het risico op vermenging aanzienlijk. Niet omdat de agent kwaadwillend is, maar omdat hij precies doet waarvoor hij is ontworpen: de meest relevante informatie vinden en die gebruiken om de vraag te beantwoorden.
Het probleem is dat relevant en toegestaan niet hetzelfde zijn.
Wat er gebeurt als AI in FinTech de fout ingaat
De faalscenario's in FinTech zijn zwaardere varianten van dezelfde patronen die je bij elk meerzijdig platform ziet.
Risico's op het gebied van regelgeving. Toegang tot financiële data is gebonden aan regelgeving die dataminimalisatie, doelbinding, toestemming en controleerbaarheid vereist. Een agent die accountgegevens toont aan een onbevoegde gebruiker veroorzaakt niet alleen een supportincident, maar mogelijk een compliance-incident. Dat het model het relevant vond, is geen antwoord waar een toezichthouder genoegen mee neemt.
Vertrouwen van rekeninghouders. Financiële dienstverlening draait op vertrouwen, meer dan de meeste sectoren. Zodra een gebruiker zich afvraagt wat dit platform nog meer over hem weet en wie dat allemaal kan zien, heb je een probleem dat geen enkele CSAT-score meet.
Schendingen van interne toegangscontrole. Fraudeanalisten werken onder andere toegangsregels dan klantenservice. Complianceteams hebben een andere reikwijdte dan accountmanagers. Een AI-agent die over al deze functies heen werkt zonder expliciete, rolgebaseerde toegangscontrole, wordt een kanaal voor interne toegangsschendingen.
Fouten bij beslissingen met grote gevolgen. De interacties waarin AI-agents het nuttigst zijn, zoals fraudegeschillen, mislukte betalingen en accountbeperkingen, zijn ook de interacties waarin een fout de meeste gevolgen heeft. Een klant die handelt op basis van onjuiste informatie over de afhandeling van een fraudegeschil, veroorzaakt aansprakelijkheid waarvoor het platform vervolgens verantwoordelijk is.
Het nieuwe denken
De FinTech-platforms die voorop lopen in deze architectuurverschuiving laten automatisering niet los. Ze scheiden twee dingen die van oudsher samen gingen: het redeneervermogen van de AI-agent en zijn toegang tot data.
Het inzicht is eenvoudig. Het vermogen van een AI-agent om context te begrijpen, nuances op te pakken en complexe interacties af te handelen, hangt niet af van toegang tot alles. Het hangt af van toegang tot de juiste dingen voor de context waarin hij werkt.
Dat leidt tot een architectuurprincipe dat achteraf vanzelfsprekend lijkt: bepaal wat toegestaan is voordat de agent ook maar iets ophaalt.
In de praktijk begint elke interactie met het vaststellen van de context: welk kanaal, welke geauthenticeerde gebruiker, welke rol en welke beleidsomgeving actief is. Op basis daarvan bepaalt het platform welke data binnen de scope valt en welke acties zijn toegestaan. Binnen die scope werkt de agent vervolgens met zijn volledige redeneervermogen.
Een zakelijke rekeninghouder die vraagt naar de kaartactiviteit van een teamlid, ziet wat hij mag zien. Een medewerker die dezelfde vraag stelt, ziet alleen zijn eigen gegevens. Een complianceanalist die een review uitvoert, werkt onder toegangsregels die bij compliance passen. Dezelfde AI-agent. Hetzelfde onderliggende vermogen. Verschillende toegangscontexten, afgedwongen op architectuurniveau, voordat de agent ergens over redeneert.
Deze aanpak levert drie concrete voordelen op die in FinTech het verschil maken.
Controleerbaarheid. Als elke interactie wordt afgebakend door expliciete toegangsregels, heb je een helder overzicht van welke data de agent per interactie beschikbaar had. Welke data heeft de agent geraadpleegd? wordt een vraag die je exact kunt beantwoorden, niet bij benadering. En dat is precies wat een onderzoek van een toezichthouder vereist.
Consistente handhaving van toegangscontrole. De toegangslaag is er niet van afhankelijk dat de agent zijn instructies onthoudt of de context correct afleidt. Hij wordt structureel afgedwongen en geldt dus consistent voor elke interactie, elk randgeval en elke ongebruikelijke invoer.
Schaalbare compliance. Als er nieuwe regelgeving komt, en in FinTech komt die er altijd, werk je de toegangsregels in de architectuurlaag bij en geldt dat direct voor alle AI-interacties. Je hoeft geen modellen opnieuw te prompten of systemen opnieuw te trainen. De regels gelden overal, automatisch.
Menselijk oordeel blijft nodig
Eén ding verandert niet met deze nieuwe architectuur: er zijn interacties waarin menselijk oordeel de juiste keuze is, en een goed ontworpen AI-systeem maakt het eenvoudig om daar te komen.
In FinTech zijn die momenten voorspelbaar. Een klant die een fraudebeoordeling betwist die het platform al heeft beoordeeld. Een zakelijke rekeninghouder die een compliance-blokkade ter discussie stelt. Een belangrijke klant met een complexe vraag over meerdere producten, waarbij afwegingen over uitzonderingsbeleid nodig zijn.
Bij deze interacties helpt het als Agent Maven de informatie ophaalt en de context samenstelt: de medewerker snel op de hoogte brengt, relevante historie toont en de belangrijkste openstaande vragen markeert, terwijl het uiteindelijke oordeel en de communicatie in menselijke handen blijven.
Escalatie is geen faalscenario. Het is een bewust ontworpen onderdeel van een volwassen AI-supportarchitectuur. Door die escalatie doelbewust in te richten, met duidelijke triggers, soepele overdrachten en volledige context voor de medewerker, onderscheid je AI-implementaties die kritisch onderzoek doorstaan van implementaties die juist incidenten veroorzaken wanneer er het meest op het spel staat.
Van kostenbesparing naar vertrouwensinfrastructuur
Aanvankelijk ging het bij AI in FinTech-support bijna uitsluitend over kosten: deflectiepercentages, minder tickets, bespaarde uren van medewerkers. Die cijfers zijn reëel en ze doen ertoe, maar ze vertellen maar een deel van het verhaal.
De FinTech-platforms die de meest duurzame waarde uit AI halen, optimaliseren niet in de eerste plaats voor kostenbesparing. Ze bouwen iets wat moeilijker te kopiëren is: een supportinfrastructuur waarop elke groep deelnemers, van klanten en rekeninghouders tot zakelijke klanten en interne teams, kan vertrouwen om hun data zorgvuldig en hun interacties consistent af te handelen.
Dat is een ander ontwerpdoel dan deflectie, en daar hoort een andere architectuur bij. Een architectuur waarin toegangscontrole geen bijzaak is die achteraf op een capabel model wordt geschroefd, maar een fundamentele laag waarop het vermogen van het model voortbouwt.
De platforms die nu in die architectuur investeren, lossen niet alleen het huidige AI-governanceprobleem op. Ze bouwen infrastructuur waardoor elke toekomstige AI-toepassing standaard betrouwbaar is, omdat de toegangslaag die vandaag de supportagent aanstuurt, morgen ook de nog capabelere opvolger aanstuurt.
In FinTech is vertrouwen geen feature. Het is het product.
Zie het op je eigen gesprekken.
Vraag een gratis demo op maat aan.


