
엔터프라이즈 보안과 거버넌스를 위해 설계된 에이전틱 AI
프라이버시 우선 아키텍처, 독립적으로 검증된 통제, 엔터프라이즈 인증을 통해 검증 가능한 거버넌스를 제공하여 벤더 리스크를 줄이고 규제 환경에서의 AI 도입을 앞당깁니다.
엔터프라이즈 AI를 위한 보안 및 컴플라이언스
보안을 중시하는 CX 팀이 Maven을 선택하는 이유

도입 첫날부터 엔터프라이즈급 컴플라이언스
독립적인 감사를 거쳤으며 글로벌 보안 표준에 부합하므로, 귀사의 팀과 고객이 모든 배포를 신뢰할 수 있습니다. ISO 27001:2022, PCI DSS 4.0 Level 1, SOC 2 Type II 인증을 획득했습니다.

실제로 적용할 수 있는 정책 기반 워크플로
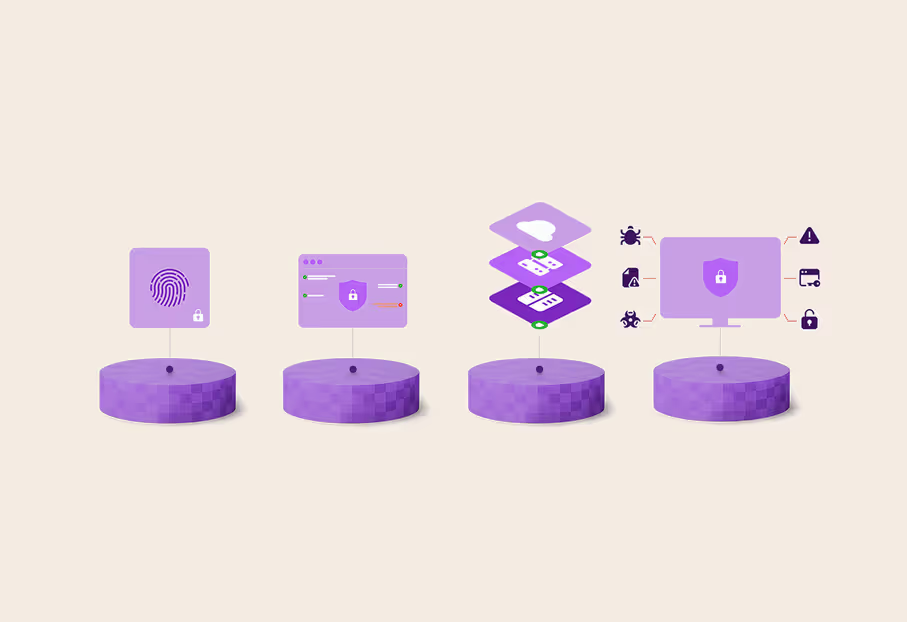
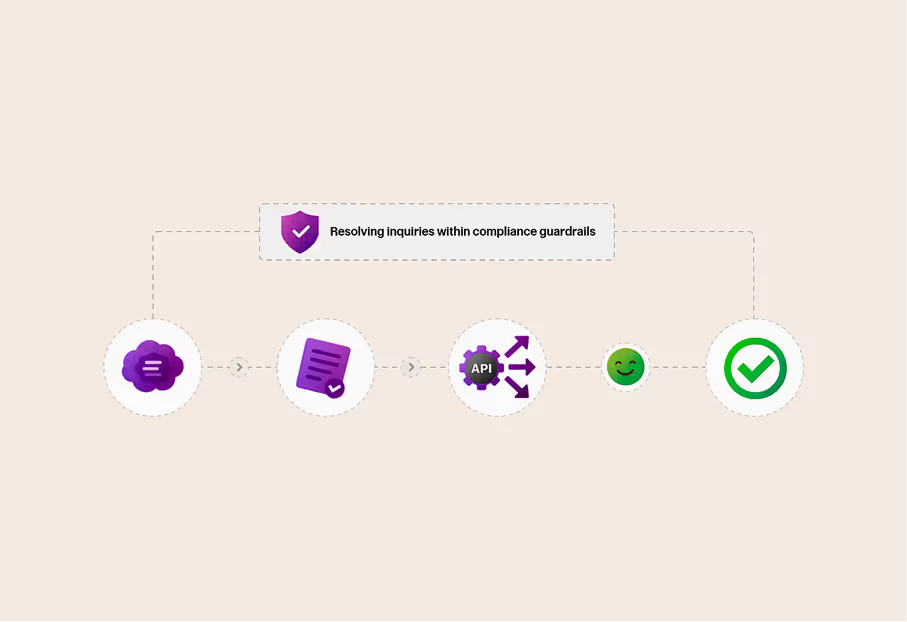
라우팅 규칙, 워크플로 정책, ID 통제, 결정론적 로직을 통해 모든 AI 동작이 내부 기준을 따르도록 보장합니다. 거버넌스 밖에서 작동하는 것은 없습니다.

완전한 투명성과 감사 가능성
모든 AI 의사결정은 기록되고, 추적 가능하며, 내보낼 수 있습니다. SIEM 연동을 통해 에이전트 전체 라이프사이클에 걸쳐 입력, 출력, 시스템 참조, 정책 검사 내역을 한눈에 파악할 수 있습니다.

모든 단계에 내장된 AI 네이티브 안전성
지속적인 레드팀 테스트와 위협 탐지를 통해 유해 콘텐츠, 정책 위반, 프롬프트 공격, 탈옥 시도를 모델 경계에서 차단합니다.
보안, 신뢰, 컴플라이언스, AI 윤리 – 나중에 덧붙인 것이 아닌 처음부터 내장된 기능
CX 트렌드, 자동화 효과, 실시간 성과를 보여주는 실시간 통합 분석 레이어
민감한 정보는 기본적으로 보호되며 모델 학습에 절대 사용되지 않습니다.
주요 기능:
Maven은 위험이 모델에 도달하기 전에 차단합니다.
기업과 함께 진화하는 살아 있는 보안 체계. Maven의 보안 프로그램은 새로운 표준, 규제, 조직의 요구 사항에 맞춰 지속적으로 발전합니다.
주요 기능:
Cloud Security Alliance(CSA)
Maven AGI는 안전한 클라우드 컴퓨팅과 AI 시스템을 위한 모범 사례를 정의하고 확산하는 세계 최고의 기관인 Cloud Security Alliance(CSA)의 기업 회원입니다.
이는 업계 최고 수준의 보안 프레임워크를 준수하고 보안 커뮤니티 전반에 기여하겠다는 지속적인 의지를 보여줍니다.
CSA 회원으로서 Maven은 STAR 프로그램, AI 보안 연구 이니셔티브, 그리고 새롭게 등장하는 클라우드 및 AI 보안 표준에 관한 최신 가이드를 활용할 수 있습니다.
인증 및 검증
ISO/IEC 42001:2023 인증
AI 수명 주기 전반에 걸쳐 거버넌스, 리스크 관리, 인간의 감독, 투명성, 책임성을 확립하는 AI 경영 시스템입니다.
액세스 요청
자세히 보기
SOC 2 Type II 감사 완료
보안, 가용성, 기밀성 통제가 지속적으로 효과적으로 운영되고 있음을 검증하는 독립 감사입니다.
액세스 요청
자세히 보기
ISO/IEC 27001:2022 인증
조직 전반에 지속적인 리스크 관리와 엔터프라이즈급 보안 통제를 적용하는 정보보호 경영 시스템입니다.
액세스 요청
자세히 보기
ISO/IEC 27701:2019 인증
ISO 27001을 확장한 개인정보 관리 체계로, 프라이버시 거버넌스와 데이터 보호 책임을 체계화합니다.
액세스 요청
자세히 보기
ISO/IEC 27017:2015 인증
클라우드 환경의 보호를 강화하고 보안 책임 분담을 명확히 하는 클라우드 보안 통제.
액세스 요청
자세히 보기
ISO/IEC 27018:2019 인증
퍼블릭 클라우드 환경에서 처리되는 개인 식별 정보(PII)를 보호하는 클라우드 개인정보 보호 통제.
액세스 요청
자세히 보기
PCI DSS v4.0 레벨 1 서비스 제공업체
PCI DSS v4.0 표준에 따른 ROC 및 AoC 평가를 완료하여 검증되었습니다.
액세스 요청
자세히 보기
HIPAA / HITECH 독립 평가 완료
HIPAA 규제 대상 의료 데이터와 워크로드를 지원하기 위해 관리적·기술적·물리적 보호 조치에 대한 독립 평가를 받았습니다.
액세스 요청
자세히 보기
GDPR 독립 평가 완료
적법한 처리, 국경 간 데이터 이전, 정보주체 권리에 관한 EU 데이터 보호 요건을 지원하기 위해 통제에 대한 독립 평가를 받았습니다.
액세스 요청
자세히 보기
CCPA / CPRA 독립 평가 완료
캘리포니아 소비자 권리를 지원하기 위해 개인정보 보호 통제에 대한 독립 평가를 받았습니다.
액세스 요청
자세히 보기

Maven 기능 더 살펴보기
기능


