
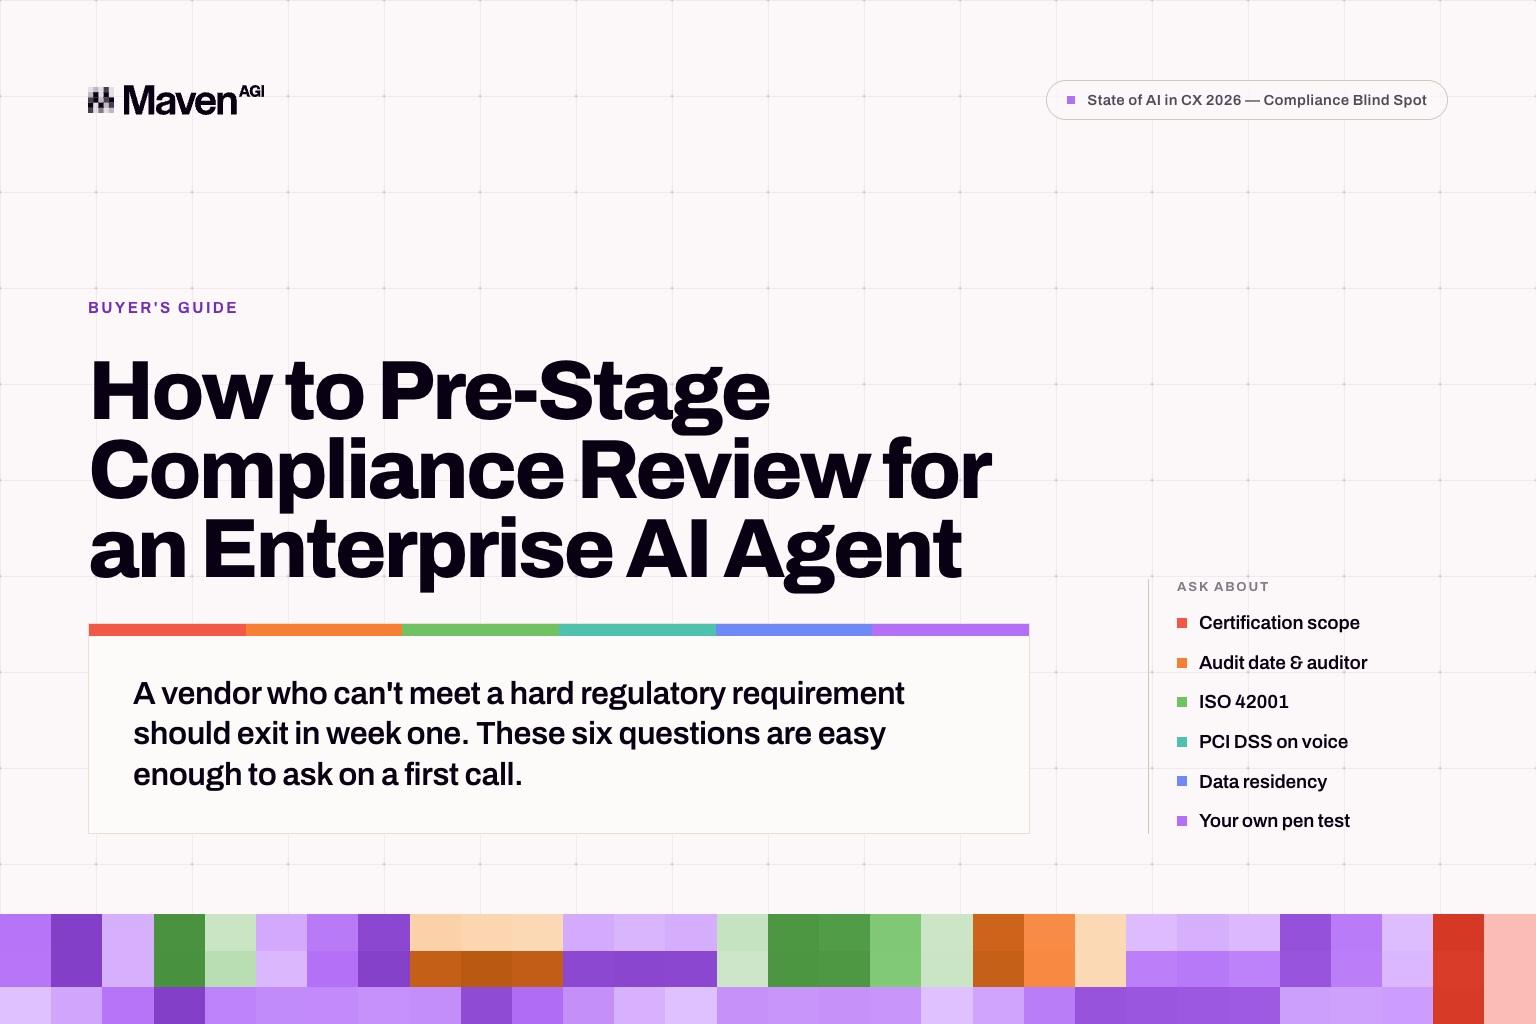
Hoy el cumplimiento frena los acuerdos empresariales al menos tan a menudo como el ajuste técnico, y los compradores que no han anticipado la revisión suelen perder de 2 a 3 meses a mitad del proceso. Gran parte de ese tiempo perdido es evitable, pero el trabajo te corresponde tanto a ti como al proveedor. Anticipar la revisión significa tener respondidas 6 preguntas antes de cerrar tu lista de proveedores finalistas. La revisión de seguridad debería confirmar lo que ya sabes, no descubrirlo.
Pregunta por el alcance de la certificación, no solo por su nombre
El nombre de una certificación significa poco sin su alcance. Un SOC 2 que cubre un sitio web de marketing no es lo mismo que un SOC 2 que cubre la ruta de inferencia por la que viajan los datos de tus clientes. Así que la primera pregunta es qué certificaciones tiene el proveedor y qué cubre realmente cada una.
La sustitución relacionada a la que debes prestar atención es la herencia. Un proveedor que opera sobre una gran plataforma cloud hereda buena parte de la seguridad de infraestructura, y algunos presentan esa postura heredada como propia. Pide el informe de auditoría con el nombre de la entidad del proveedor. Si la entidad que figura en el certificado es el proveedor de hosting, has descubierto algo que conviene saber pronto.
Pregunta cuándo se hizo la auditoría y quién la realizó
La vigencia y la independencia importan, y fallan por separado. Una certificación vigente auditada por una firma sin verdadera independencia te dice menos que una algo más antigua de un auditor reconocido. Una certificación antigua de un buen auditor te dice que el proveedor cumplía en un momento que puede ser anterior a las funciones de IA que estás comprando.
Pide la fecha y el auditor a la vez. Los proveedores que entregan ambos datos rápido suelen entregar todo lo demás rápido, y eso ya es una señal.
Pregunta específicamente por ISO 42001
Es la pregunta que la mayoría de los compradores omite, sobre todo porque es tan nueva y poco común que muchos ni siquiera saben que deben hacerla. ¡Ahora ya lo sabes!
Las certificaciones de seguridad convencionales cubren la organización. Confirman que una empresa tiene políticas, forma a su personal y gestiona los accesos. Ninguna aborda cómo se gobierna la IA: si la recuperación se basa en tu conocimiento, si el modelo se comporta de forma predecible o si existe un registro de auditoría de las acciones que un agente realiza en una cuenta de cliente.
ISO 42001 es el estándar de sistemas de gestión de IA que aborda exactamente eso, y un proveedor puede tener todas las certificaciones convencionales sin ninguna evaluación independiente de su gobernanza de IA. Maven cuenta con 15 certificaciones y evaluaciones, entre ellas ISO 42001, PCI-DSS 4.0 Level 1, SOC 2, HIPAA , y GDPR.
Pregunta cómo funciona PCI DSS en una llamada de voz en vivo
Esta pregunta diferencia a los proveedores más rápido que ninguna otra, porque la voz vuelve concreto lo abstracto. En una llamada, un cliente dirá en voz alta el número de su tarjeta como parte normal de pedir ayuda. Ningún diseño de interfaz lo impide.
PCI-DSS 4.0 Level 1 es el nivel que aplica a volúmenes de transacciones empresariales, y las preguntas de seguimiento útiles tienen que ver con la mecánica. ¿El enmascaramiento se hace en tiempo real durante la llamada o en un posprocesamiento posterior? Son ventanas de exposición distintas, y solo la primera mantiene el dato sensible completamente fuera del flujo. ¿Existe un registro de auditoría del propio enmascaramiento? ¿El procesamiento de pagos está segmentado del resto de la conversación?
Un proveedor que responde con detalles concretos ha construido su plataforma específicamente para esto.
Pregunta qué opciones de residencia de datos existen realmente
Pregunta por región y pide detalles, porque la terminología aquí es imprecisa. La residencia de datos regional dentro de la nube de un proveedor, el despliegue en nube privada y el despliegue alojado por el cliente son 3 compromisos distintos que a menudo se describen con términos que se solapan. Si tu requisito es que el sistema funcione dentro de una infraestructura que tú controlas, dilo claramente y pide la respuesta por escrito.
Pregunta si puedes hacer tu propia prueba de penetración
Acompáñala con una pregunta sobre la frecuencia de sus pruebas internas, porque un proveedor que realiza pruebas adversariales cada trimestre tiene una práctica de seguridad distinta a la de uno que solo prueba cuando un cliente insiste.
El listón se puede superar, y superarlo pronto multiplica los beneficios
Una empresa de videojuegos del Fortune 500 gestiona más de 330 000 interacciones mensuales con el agente de IA autónomo de Maven bajo las restricciones de un sector regulado, lo que implica cumplimiento de PCI para las compras dentro del juego además de la gestión de AML y KYC. Ese despliegue escaló en lugar de estancarse, que es lo que ocurre cuando la solidez del cumplimiento es un filtro que la plataforma se diseñó para superar y no una adaptación posterior.
Clio abordó su evaluación de la misma manera. La empresa de software legal evaluó a 32 proveedores, redujo la lista y luego comparó cara a cara a más de 10 antes de elegir a Maven. La tecnología legal conlleva obligaciones reales de confidencialidad, y ese proceso es lo que implica cumplirlas. Clio opera hoy con un 80 % de resolución autónoma y su soporte en vivo responde 4 veces más rápido. Papaya Pay, sujeta a obligaciones regulatorias de pagos, alcanzó un 90 % de resolución autónoma en 3 semanas.
En ninguno de esos casos la revisión de cumplimiento convirtió el despliegue en un proyecto de varios trimestres.
Hazlo en la primera semana
La mayoría de las evaluaciones dejan el cumplimiento para el final. Eso es lo que provoca la pérdida de 2 a 3 meses. Un proveedor que no puede cumplir un requisito regulatorio estricto debería quedar fuera en la primera semana, y estas 6 preguntas cuestan poco plantearlas en una primera llamada.
Hay una segunda razón para hacerlo cuanto antes. Las respuestas sobre cumplimiento son un indicador especialmente bueno de la madurez de ingeniería, porque dónde residen los datos y cómo funciona el sistema son la misma pregunta vista desde ángulos distintos. La vaguedad sobre lo primero suele ser vaguedad sobre lo segundo.
Las 6 preguntas en versión resumida están en The AI Compliance Buyer's Checklist, basada en el capítulo Compliance Blind Spot del informe State of AI in CX 2026 .
Míralo con tus propias conversaciones.
Solicita una demo personalizada gratuita.


