
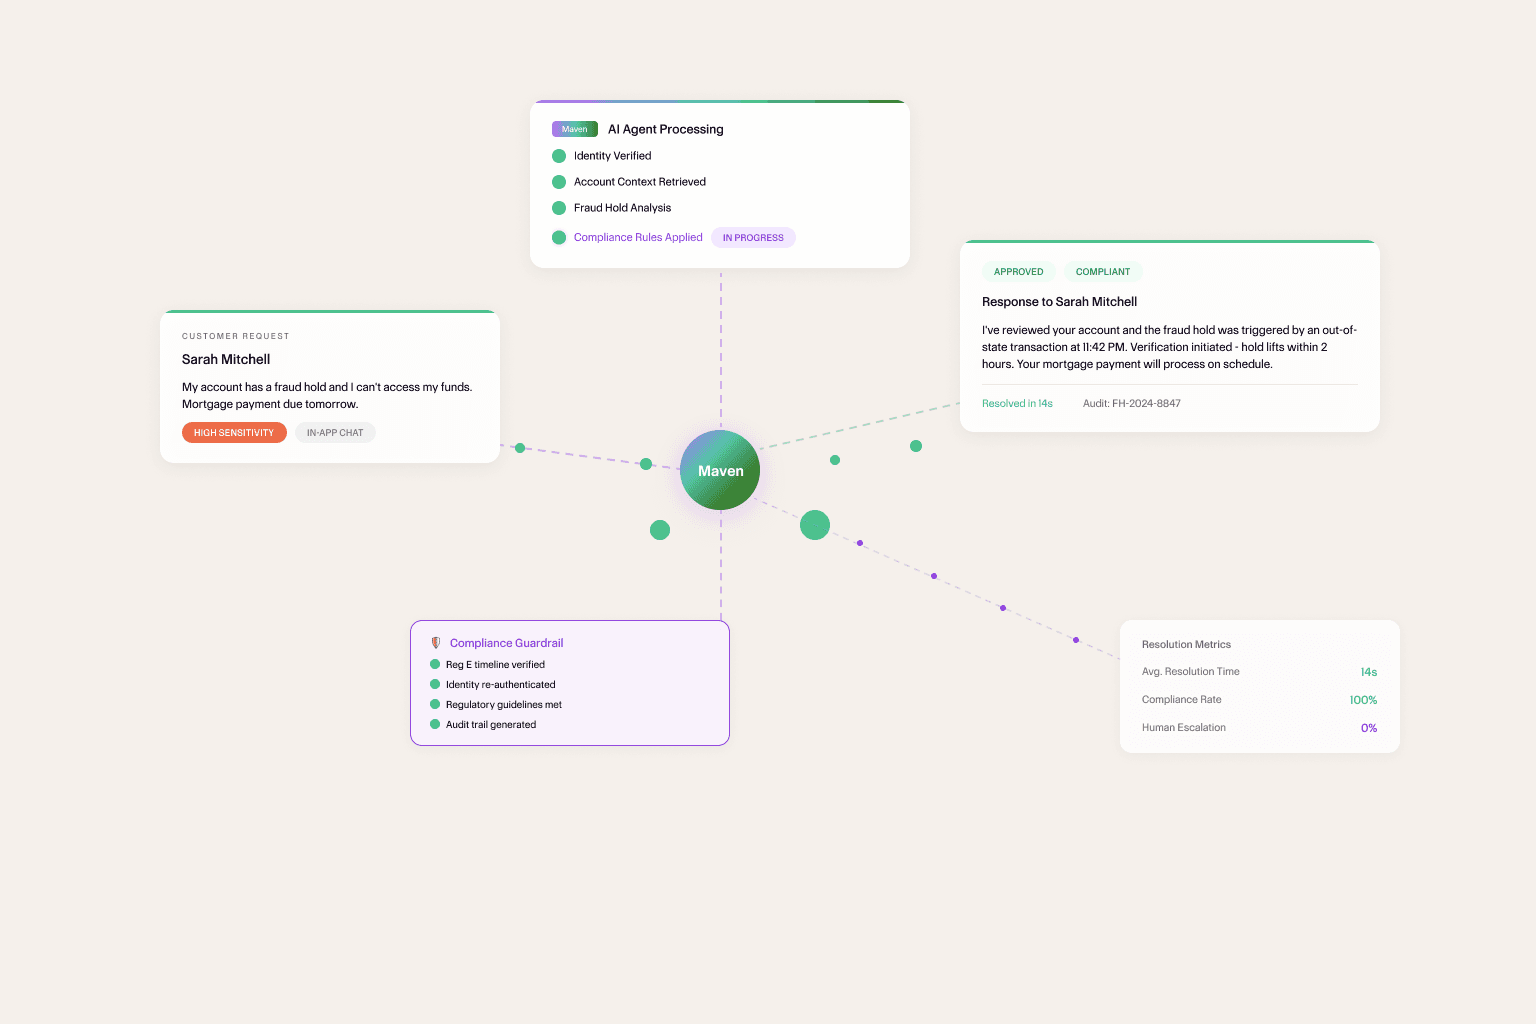
Finansiell data hör till det mest känsliga som människor delar med någon plattform. Misstag får regulatoriska konsekvenser. Ett felaktigt svar om en spärr vid misstänkt bedrägeri eller en felhanterad kontotvist gör inte bara en kund frustrerad – det skapar juridisk exponering, undergräver efterlevnaden och ger den sortens rubriker som tar år att reparera.
Under större delen av det senaste decenniet har supportteam inom FinTech löst supportärenden på samma sätt: automatisera det enkla, låt människor hantera allt känsligt och acceptera den kostnadsstruktur som följer med.
Den modellen är under press. Inte för att insatserna har förändrats, utan för att AI-agenter har mognat så mycket att det inte längre är det enda säkra sättet att hantera komplexa och känsliga interaktioner att låta en människa ta dem. Frågan är inte längre om du ska automatisera, utan hur du bygger automatiseringen så att den faktiskt går att lita på.
Datautmaningen inom FinTech är strukturell
Alla branscher har känslig data. Inom FinTech är problemet särskilt akut på grund av hur datan är strukturerad och hur många olika parter som har legitima men skilda anspråk på den.
Ta en plattform som betjänar både företagskunder och deras anställda. Företagsägaren har full insyn. En anställd kortinnehavare ser bara aktiviteten på sitt eget kort. Båda är autentiserade användare av samma plattform. Båda kan ställa liknande frågor – varför nekades den här transaktionen? – men den data var och en har behörighet att se, och de åtgärder var och en har behörighet att vidta, skiljer sig i grunden.
Lägg till ett tredje lager: plattformen själv, med interna driftteam, compliancefunktioner och bedrägerianalytiker som alla behöver tillgång till kontodata enligt helt olika regler.
Det här är inget hypotetiskt specialfall. Det är standardmodellen för plattformar för företagsbanktjänster, utlåning, utgiftshantering och betalningsinfrastruktur. Datamiljön är gemensam. Åtkomstreglerna är det inte.
När AI-agenter kommer in i den här miljön med bred åtkomst och utan strikta behörighetsregler på deltagarnivå är risken för att data hamnar fel betydande. Inte för att agenten är illasinnad, utan för att den gör precis det den är byggd för: hittar den mest relevanta informationen och använder den för att besvara frågan.
Problemet är att relevant och tillåtet inte är samma sak.
Vad händer när AI inom FinTech gör fel
Felen inom FinTech är versioner med högre insatser av samma mönster som syns på alla flersidiga plattformar.
Regulatorisk exponering. Åtkomst till finansiell data styrs av regelverk som kräver dataminimering, ändamålsbegränsning, samtycke och spårbarhet. En agent som visar kontodata för en obehörig användare orsakar inte bara en supportincident, utan en potentiell efterlevnadshändelse. ”Modellen tyckte att det var relevant” är inget svar som räcker för en tillsynsmyndighet.
Kontoinnehavarnas förtroende. Finansiella tjänster bygger på förtroende på ett sätt som de flesta branscher inte gör. I samma stund som en användare börjar undra vad plattformen mer vet om hen, och vem mer som kan se det, har du skapat ett problem som inget CSAT-värde fångar.
Brott mot intern åtkomstkontroll. Bedrägerianalytiker arbetar under andra åtkomstregler än kundsupporten. Complianceteam har andra befogenheter än kundansvariga. En AI-agent som arbetar över alla dessa funktioner utan uttryckliga rollbaserade behörighetskontroller blir en väg för interna åtkomstöverträdelser.
Fel i beslut med höga insatser. De interaktioner där AI-agenter är mest användbara – bedrägeritvister, misslyckade betalningar, kontobegränsningar – är också de där ett fel får störst konsekvenser. En kund som agerar på felaktig information om hur en bedrägeritvist hanteras skapar ett efterföljande ansvar som plattformen sedan står för.
Omprövningen som pågår
De FinTech-plattformar som leder den arkitektoniska förändringen överger inte automatiseringen. De separerar två saker som historiskt har hängt ihop: AI-agentens förmåga att resonera och dess åtkomst till data.
Insikten är enkel. En AI-agents förmåga att förstå sammanhang, hantera nyanser och navigera komplexa interaktioner är inte beroende av att den har tillgång till allt. Den är beroende av att den har tillgång till rätt saker för det sammanhang den arbetar i.
Det leder till en arkitektonisk princip som i efterhand ter sig självklar: definiera vad som är tillåtet innan agenten hämtar något.
I praktiken börjar varje interaktion med att sammanhanget fastställs – vilken kanal, vilken autentiserad användare, vilken roll och vilken policymiljö som gäller. Utifrån detta avgör plattformen vilken data som omfattas och vilka åtgärder som är tillåtna. Agenten arbetar sedan inom den ramen med full förmåga att resonera.
En företagskontoägare som frågar om en medarbetares kortaktivitet ser det hen har behörighet att se. En anställd kortinnehavare som ställer samma fråga ser bara sin egen data. En complianceanalytiker som gör en granskning arbetar under åtkomstregler anpassade för compliance. Samma AI-agent. Samma underliggande förmåga. Olika behörighetssammanhang som upprätthålls i arkitekturlagret, innan agenten resonerar kring något.
Det här angreppssättet ger tre konkreta fördelar som spelar roll inom FinTech.
Spårbarhet. När varje interaktion avgränsas av uttryckliga behörighetsregler har du en tydlig logg över vilken data agenten hade tillgång till i varje interaktion. ”Vilken data använde agenten?” blir en fråga du kan besvara exakt, inte ungefärligt – vilket är precis vad en tillsynsutredning kräver.
Konsekvent åtkomstkontroll. Behörighetslagret är inte beroende av att agenten kommer ihåg sina instruktioner eller tolkar sammanhanget rätt. Det upprätthålls strukturellt, vilket innebär att det gäller konsekvent i varje interaktion, varje specialfall och varje ovanlig inmatning.
Skalbar efterlevnad. När nya regelverk kommer – och inom FinTech gör de alltid det – slår uppdaterade behörighetsregler i arkitekturlagret igenom direkt i alla AI-interaktioner. Du behöver inte skriva om promptar eller träna om system. Reglerna gäller överallt, automatiskt.
Mänskligt omdöme försvinner inte
En sak som den arkitektoniska omprövningen inte ändrar på: det finns interaktioner där mänskligt omdöme är rätt väg, och ett väldesignat AI-system gör det enkelt att komma dit.
Inom FinTech är de här situationerna förutsägbara. En kund som bestrider ett bedrägeribeslut som plattformen redan har granskat. En företagskund som ifrågasätter en compliancespärr. En högvärdig kund med en komplex fråga om flera produkter som kräver bedömningar kring undantagsregler.
I de här interaktionerna gör det skillnad att Agent Maven sköter informationshämtning och sammanställer sammanhanget – den sätter snabbt in handläggaren i ärendet, lyfter fram relevant historik och flaggar de viktigaste frågorna som behöver besvaras, samtidigt som det slutliga avgörandet och kommunikationen ligger kvar hos en människa.
Eskaleringsvägen är inget misslyckande. Den är en avsiktlig funktion i en mogen AI-arkitektur för support. Att bygga den medvetet, med tydliga utlösare, smidiga överlämningar och fullständigt sammanhang till handläggaren, är det som skiljer AI-lösningar som håller vid granskning från dem som orsakar incidenter just när insatserna är som högst.
Från kostnadsbesparing till förtroendeinfrastruktur
Tidigt handlade AI i FinTech-support nästan uteslutande om kostnader – avlastningsgrad, färre ärenden, sparade handläggartimmar. De måtten är verkliga och viktiga, men de fångar bara en del av vad som står på spel.
De FinTech-plattformar som får mest bestående värde av AI optimerar inte i första hand för lägre kostnader. De bygger något som är svårare att kopiera: en supportinfrastruktur som varje deltagargrupp – kunder, kontoinnehavare, företagskunder, interna team – kan lita på att den hanterar deras data korrekt och deras interaktioner konsekvent.
Det är ett annat designmål än avlastning, och det kräver en annan arkitektur. En där åtkomstkontroll inte är en efterkonstruktion som skruvats fast på en kapabel modell, utan ett grundläggande lager som modellens förmåga vilar på.
De plattformar som investerar i den arkitekturen nu löser inte bara dagens problem med AI-styrning. De bygger en infrastruktur som gör varje framtida AI-förmåga pålitlig från start, eftersom det behörighetslager som styr dagens supportagent också kommer att styra morgondagens mer kapabla.
Inom FinTech är förtroende ingen funktion. Det är produkten.
Se det på dina egna konversationer.
Begär en kostnadsfri, personlig demo.


