
Co kilka miesięcy w świecie korporacyjnej AI pojawia się nowy termin, powtarzany tak długo, aż traci znaczenie. Odpowiedzialna AI. Człowiek w pętli. Guardrails. Słowa, które zaczynały jako precyzyjne pojęcia techniczne, a stały się marketingowymi skrótami, zanim ktokolwiek uzgodnił, co właściwie opisują.
Kontrola deterministyczna może podzielić ich los.
To problem. W odróżnieniu od większości języka związanego z ładem AI opisuje ona coś naprawdę konkretnego. To zasada projektowa o realnych konsekwencjach architektonicznych i mierzalnie innych rezultatach niż podejście alternatywne. Pozwolenie, by stała się pustym hasłem, ma swoją cenę.
Zanim więc do tego dojdzie: oto, czym naprawdę jest kontrola deterministyczna, dlaczego ma znaczenie dla agentów AI w złożonych środowiskach i jak wygląda w praktyce w porównaniu z podejściem, które zastępuje.
Dwa sposoby nadzorowania agenta AI
Dominującym dziś podejściem do nadzoru nad agentami AI jest nadzór probabilistyczny. Agent ma szeroki dostęp do systemów i danych. Sam ocenia, co w danym kontekście jest istotne i właściwe. Filtry wyników, guardrails i kontrole po wygenerowaniu odpowiedzi wychwytują problemy dopiero, gdy już wystąpią. Głównym mechanizmem utrzymującym zachowanie agenta w akceptowalnych granicach jest osąd modelu.
W stosunkowo jednolitych środowiskach sprawdza się to wystarczająco dobrze. Gdy zakres możliwych interakcji jest przewidywalny, te same zasady obowiązują wszystkich użytkowników i konteksty, a różnica między tym, co istotne, a tym, co dozwolone, jest niewielka, nadzór probabilistyczny daje akceptowalne wyniki w większości przypadków.
Problemem jest właśnie owo „w większości przypadków”. W środowiskach o wysokiej stawce, złożonych lub z wieloma uczestnikami przypadki brzegowe nie są rzadkością – wynikają ze struktury. A gdy się pojawiają, systemy probabilistyczne zawodzą w sposób trudny do przewidzenia, trudny do wyjaśnienia i trudny do wychwycenia, zanim dojdzie do szkody.
Kontrola deterministyczna opiera się na zupełnie innym podejściu. Zamiast pozwalać agentowi decydować, co jest możliwe, i liczyć na to, że kolejne kontrole wychwycą błędy, platforma określa, co agent może robić, zanim w ogóle zacznie działać. Dostęp, działania, progi eskalacji i uprawnienia poszczególnych uczestników są ustalane z góry jako twarde ograniczenia, a nie wskazówki, które model waży względem innych czynników.
Agent działa wtedy z pełnymi zdolnościami rozumowania, ale w granicach wyznaczonych, zanim czegokolwiek dotknął.
Dlaczego kolejność jest ważniejsza niż same reguły
Najważniejsze w kontroli deterministycznej nie są same reguły, lecz moment ich egzekwowania. Większość ram nadzoru stosuje się po fakcie: gdy agent już pobrał informacje, wygenerował odpowiedź lub wykonał działanie. Kontrola deterministyczna przesuwa punkt egzekwowania na wcześniejszy etap – przed pobraniem danych, rozumowaniem i jakimkolwiek generowaniem.
Ta różnica jest istotniejsza, niż się wydaje.
Gdy nadzór stosuje się po wygenerowaniu odpowiedzi, agent zdążył już uzyskać dostęp do danych, z których być może nie wolno mu było korzystać, i rozumować na ich podstawie. Nawet jeśli wynik zostanie wychwycony i odfiltrowany, proces, który go wytworzył, przebiegał bez nadzoru. Przy dużej skali filtrowanie po fakcie to obrona przed problemem powstałym już na pierwszym etapie.
Gdy uprawnienia do danych są egzekwowane przed ich pobraniem, agent nigdy nie sięga po dane spoza zakresu. Problem nie jest odfiltrowywany później – w ogóle nie trafia do systemu. Agent nie może rozumować na podstawie danych, których nie widzi.
„Nie powinien korzystać” i „nie ma dostępu” to w środowisku produkcyjnym dwa zupełnie różne rezultaty. Pierwszy zależy od tego, czy model niezawodnie wykonuje instrukcje w każdym możliwym kontekście. Drugi w ogóle nie zależy od modelu.
Cztery pytania, na które trzeba odpowiedzieć, zanim agent zacznie działać
W praktyce kontrola deterministyczna oznacza udzielenie jasnych odpowiedzi na cztery pytania na początku każdej interakcji.
Z jakiego kanału pochodzi interakcja? Czy z interfejsu klienta, portalu sprzedawcy, aplikacji kierowcy, narzędzia wewnętrznego? Kanał wyznacza bazowy kontekst dla wszystkiego, co następuje. Nie powinien być wnioskowany z sygnałów w rozmowie – powinien być przekazywany jako twarda dana wejściowa z warstwy uwierzytelniania i routingu platformy.
Które dane są dozwolone? Na podstawie kanału, uwierzytelnionej tożsamości i roli: które systemy i źródła danych mieszczą się w zakresie tej interakcji? Uprawnienia nie są sugestią dla agenta, lecz twardym filtrem tego, co można pobrać. Niedozwolone dane nie są przed agentem ukrywane. Po prostu nie są dostępne do pobrania. Na poziomie implementacji ta różnica ma znaczenie.
Jakie działania są dozwolone? Co agent może faktycznie zrobić w tym kontekście? Zwrócić pieniądze? Zgłosić spór? Zaktualizować pole konta? Zainicjować eskalację? Dozwolone działania są definiowane wprost przez kanał, rolę i zasady, a nie wnioskowane z intencji rozmówcy. To, że klient zapyta, czy agent może zmienić ustawienia sprzedawcy, nie sprawia, że to działanie staje się dozwolone. O dozwolonych działaniach decyduje platforma, a nie treść prośby.
Gdzie przebiega granica eskalacji? Dla każdego kontekstu powinien istnieć określony próg, po przekroczeniu którego agent się zatrzymuje i przekazuje sprawę człowiekowi. To nie jest awaryjne wyjście na wypadek problemów, lecz zaprojektowany element modelu interakcji. Na platformach, gdzie jedna decyzja może wpływać na wiele grup uczestników, osąd człowieka nie jest oznaką porażki AI. Często to właściwy wybór, a architektura powinna ułatwiać sięgnięcie po niego.
Na te cztery pytania nie odpowiada agent. Odpowiada na nie platforma, która koduje je jako ograniczenia i egzekwuje, zanim agent zacznie działać.
Czym kontrola deterministyczna nie jest
Oto kilka pojęć, z którymi kontrola deterministyczna jest często mylona, i powody, dla których te różnice mają znaczenie.
To nie to samo co sztywne skrypty. Agenci oparci na skryptach podążają ustalonymi ścieżkami i nie radzą sobie ze zmiennością. Agenci AI objęci kontrolą deterministyczną mogą swobodnie rozumować, obsługiwać nowe dane wejściowe i generować elastyczne odpowiedzi – tyle że w wyznaczonym kontekście. Ograniczenie dotyczy dostępu i działań, a nie rozumowania.
Nie chodzi o ograniczanie możliwości. Częsty zarzut wobec ram nadzoru brzmi: sprawiają, że agenci są mniej użyteczni. Kontrola deterministyczna nie zmniejsza tego, co agent potrafi, lecz określa obszar, w którym działa. Agent działający w zakresie dozwolonym dla klienta jest w tym zakresie w pełni sprawny. Granica nie osłabia rozumowania – reguluje środowisko, w którym ono zachodzi.
Lepsze prompty tego nie rozwiążą. Nadzór oparty na promptach mówi agentowi, jak ma się zachowywać. Kontrola deterministyczna mówi platformie, co agent może robić. Prompty można obejść, źle zinterpretować lub zagłuszyć kontekstem. Z ograniczeniami uprawnień egzekwowanymi w warstwie architektury nie da się dyskutować.
To nie tylko dla platform wielostronnych. Kontrola deterministyczna ma znaczenie wszędzie tam, gdzie konsekwencje błędów AI są asymetryczne: gdzie pomyłka w jednej interakcji dotyka stron, które w niej nie uczestniczyły, gdzie wrażliwość danych znacznie różni się w zależności od kontekstu lub gdzie wymogi regulacyjne sprawiają, że nadzór probabilistyczny jest niewystarczający. Platformy wielostronne to najbardziej oczywisty przypadek, ale nie jedyny.
Kontrola deterministyczna w praktyce
Jak to wygląda we wdrożonym systemie?
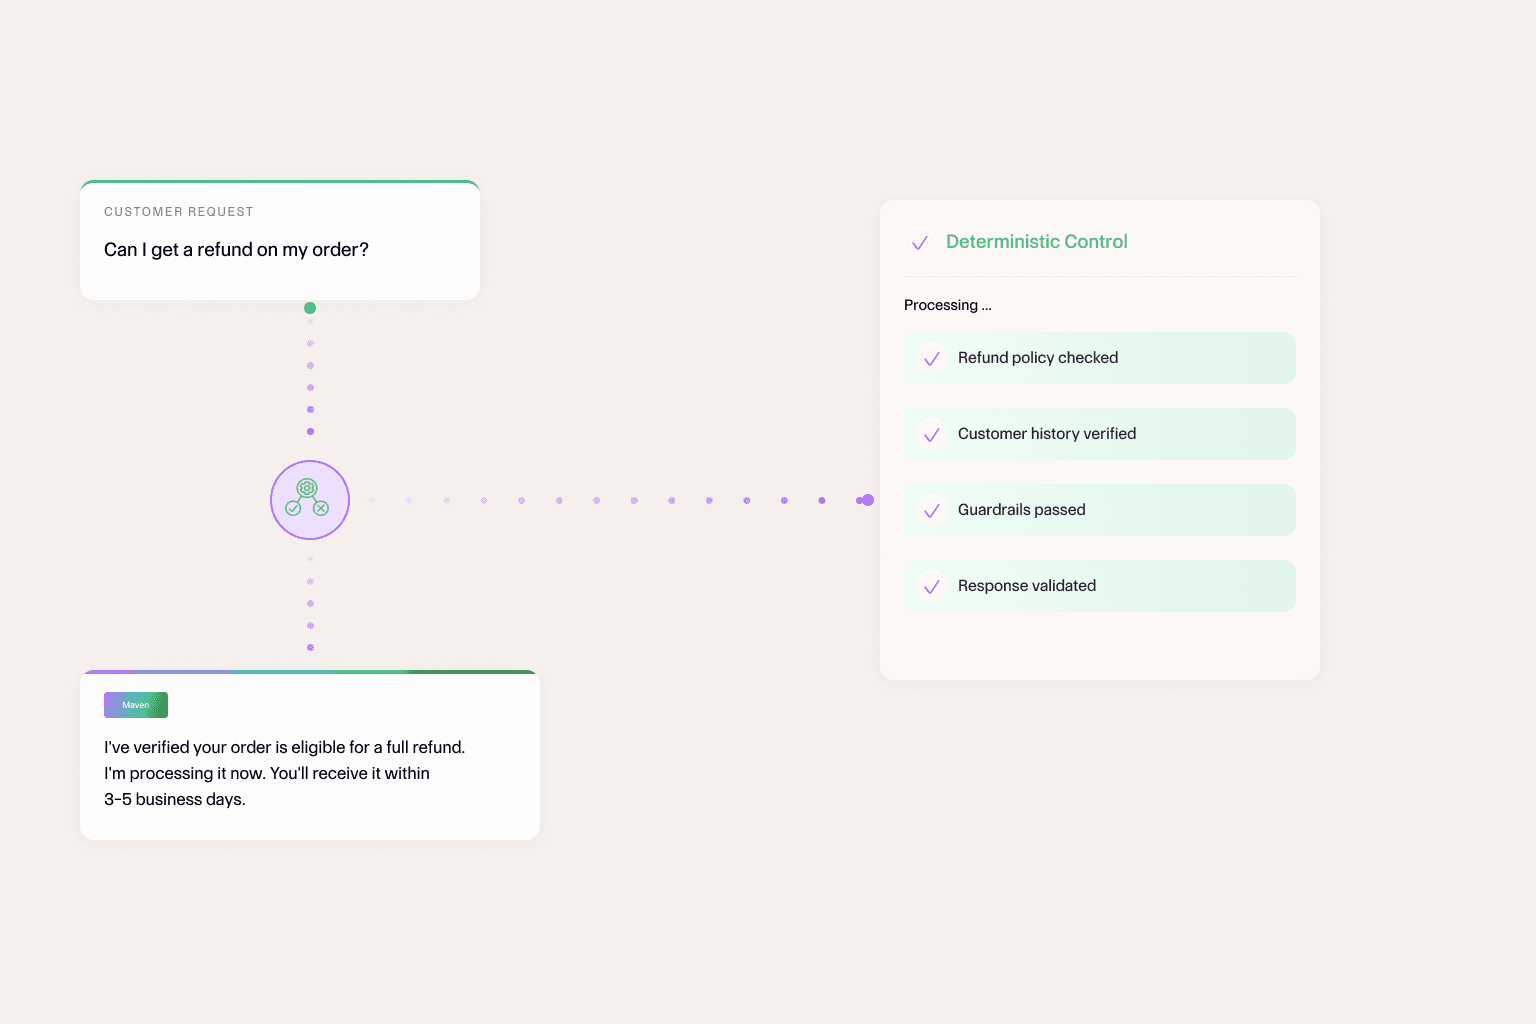
Zanim rozpocznie się jakakolwiek interakcja, platforma ustala kontekst: kanał, uwierzytelnionego użytkownika, rolę i obowiązujące zasady. Kontekst ten jest przekazywany jako ustrukturyzowane dane wejściowe – nie jako tekst w języku naturalnym w prompcie, lecz jako twarde parametry określające, do czego agent ma dostęp.
Pobieranie wiedzy przez Agent Maven jest ograniczone do źródeł dozwolonych w danym kontekście. Zestaw jego działań obejmuje tylko dozwolone operacje. Progi eskalacji są zdefiniowane. Nic z tego nie jest widoczne w rozmowie – wszystko dzieje się, zanim rozmowa się zacznie.
Następnie Agent Maven robi to, w czym agenci AI są dobrzy: rozumie prośbę, pobiera istotne informacje w dozwolonym zakresie, wybiera najlepszą odpowiedź i działa zgodnie z nią. Działa przy tym w obszarze zaprojektowanym przez platformę, a nie takim, który wyznaczył sobie sam.
Efektem jest agent, który zachowuje się spójnie – nie dlatego, że mu to polecono, ale dlatego, że architektura strukturalnie utrudnia niespójność.
To właśnie oznacza kontrola deterministyczna. W środowiskach, w których niespójność ma wysoką cenę, stanowi różnicę między AI, która buduje zaufanie na dużą skalę, a AI, która po cichu je podkopuje.
Przekonaj się na własnych rozmowach.
Poproś o bezpłatne, spersonalizowane demo.


