
企业级 AI 的安全与合规
重视安全的客户体验(CX)团队为何选择 Maven

从第一天起即具备企业级合规能力
经独立审计,符合全球安全标准,让您的团队和客户可以信赖每一次部署。已通过 ISO 27001:2022、PCI DSS 4.0 Level 1 和 SOC 2 Type II 认证。

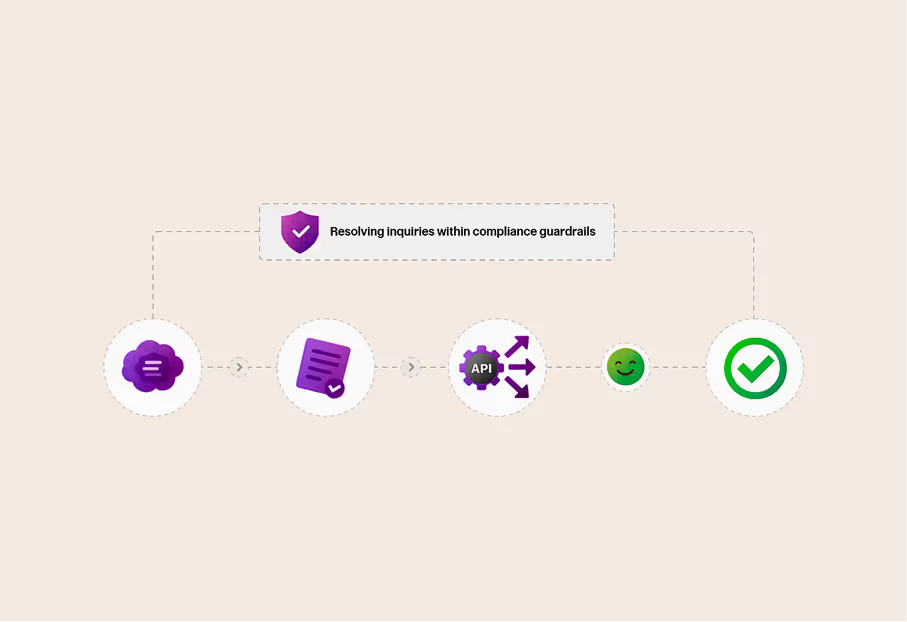
真正可执行的合规工作流
路由规则、工作流策略、身份控制和确定性逻辑,确保每一项 AI 操作都遵循您的内部标准。一切运行均在治理范围之内。

全面透明,全程可审计
每一项 AI 决策都会被记录,可追溯、可导出。通过 SIEM 集成,您可以在智能体的整个生命周期中清晰掌握输入、输出、系统引用和策略检查。

AI 原生安全,内置于每个环节
借助持续的红队测试和威胁检测,不安全内容、违规行为、提示词攻击和越狱尝试均在模型边界即被拦截。
安全、信任、合规与 AI 伦理——原生内置,而非事后附加
实时、统一的分析层,揭示客户体验(CX)趋势、自动化成效和实时表现。
敏感信息默认受到保护,绝不用于模型训练。
功能包括:
Maven 在风险触及模型之前就将其阻断。
随企业发展而不断演进的安全态势。Maven 的安全体系持续适应新的标准、法规和组织要求。
功能包括:
云安全联盟(CSA)
Maven AGI 是云安全联盟(CSA)的企业会员。CSA 是全球领先的组织,致力于定义和推广安全云计算及 AI 系统的最佳实践。
成为会员体现了我们始终致力于遵循业界领先的安全框架,并为更广泛的安全社区贡献力量。
作为 CSA 会员,Maven 可参与 STAR 计划和 AI 安全研究项目,并获取有关新兴云安全与 AI 安全标准的最新指导。
认证与验证
已通过 ISO/IEC 42001:2023 认证
AI 管理体系,在 AI 全生命周期中建立治理、风险管理、人工监督、透明度与问责机制。
申请访问
了解更多
已通过 SOC 2 Type II 审计
独立审计,验证安全性、可用性和保密性控制措施在一段时期内的运行有效性。
申请访问
了解更多
已通过 ISO/IEC 27001:2022 认证
信息安全管理体系,将持续的风险管理和企业级安全控制贯穿整个组织。
申请访问
了解更多
已通过 ISO/IEC 27701:2019 认证
在 ISO 27001 基础上扩展的隐私信息管理体系,使隐私治理和数据保护问责制度化。
申请访问
了解更多
已通过 ISO/IEC 27017:2015 认证
云安全控制措施,加强云环境中的防护,并明确各方共担的安全责任。
申请访问
了解更多
已通过 ISO/IEC 27018:2019 认证
云隐私控制措施,保护在公有云环境中处理的个人身份信息(PII)。
申请访问
了解更多
PCI DSS v4.0 1 级服务提供商
已依据 PCI DSS v4.0 标准完成 ROC 和 AoC 评估并通过验证。
申请访问
了解更多
已通过 HIPAA / HITECH 独立评估
管理、技术和物理保障措施经过独立评估,可支持受 HIPAA 监管的医疗数据和工作负载。
申请访问
了解更多
已通过 GDPR 独立评估
控制措施经过独立评估,可支持欧盟在合法处理、跨境传输和数据主体权利方面的数据保护要求。
申请访问
了解更多
已通过 CCPA / CPRA 独立评估
隐私控制措施经过独立评估,可支持加州消费者权利。
申请访问
了解更多

继续探索 Maven 功能
功能


