
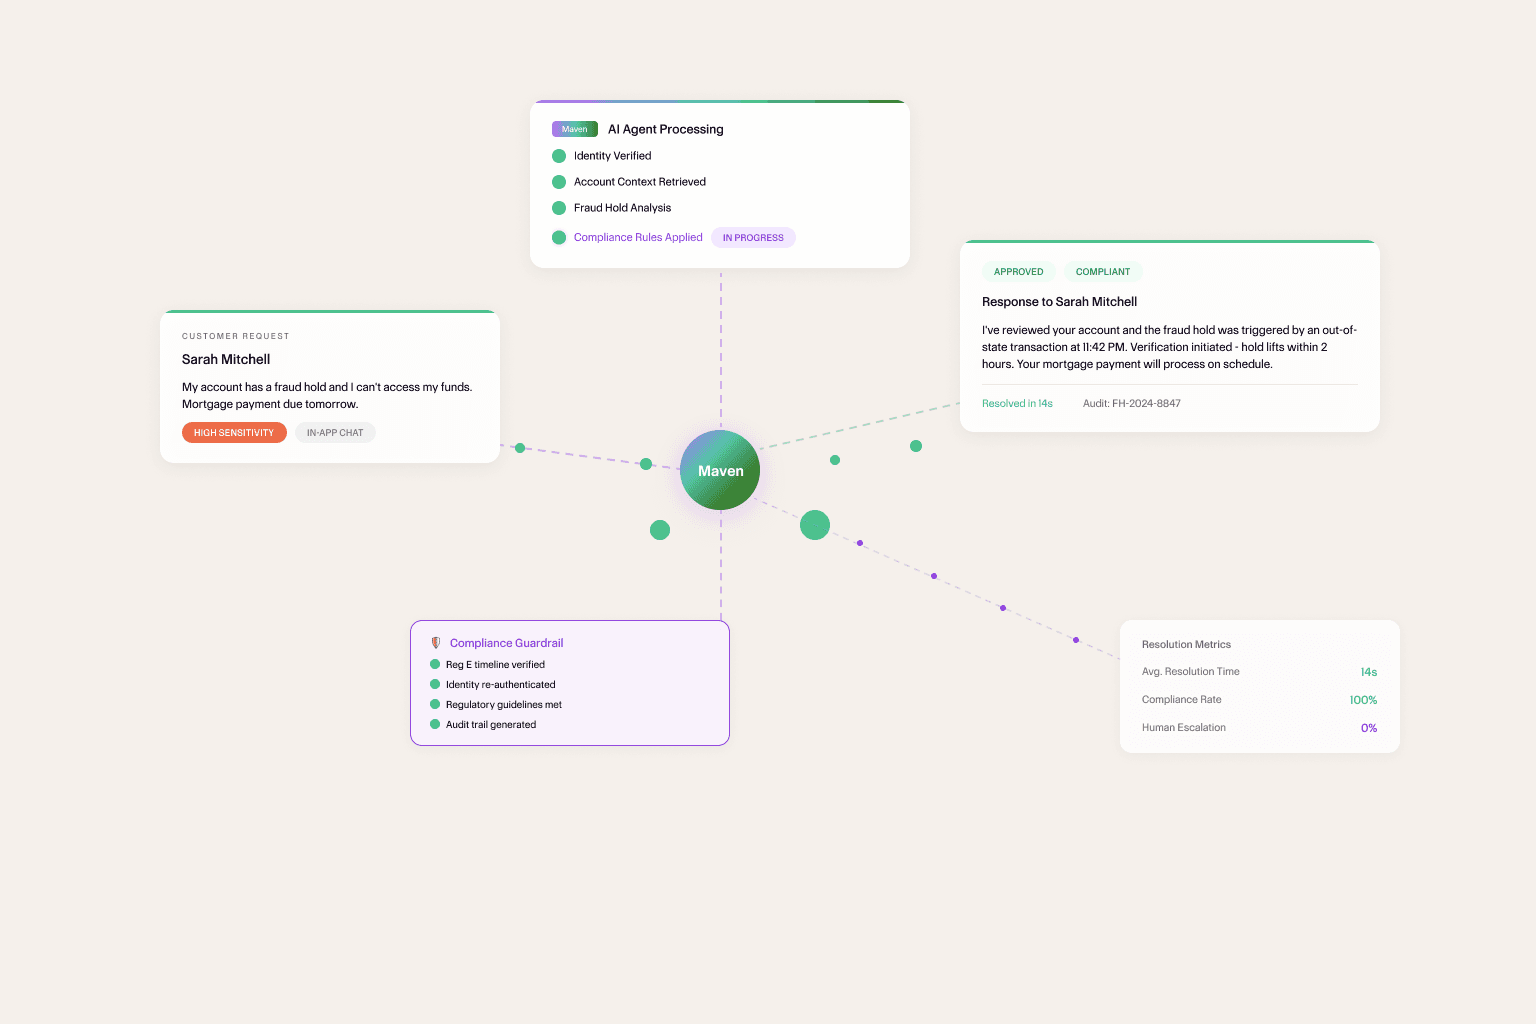
Dane finansowe należą do najbardziej wrażliwych informacji, jakie ludzie powierzają jakiejkolwiek platformie. Błędy niosą za sobą konsekwencje regulacyjne. Błędna odpowiedź dotycząca blokady z powodu podejrzenia oszustwa czy źle obsłużony spór dotyczący konta nie tylko frustruje klienta – generuje ryzyko prawne, osłabia pozycję w zakresie zgodności z przepisami i wywołuje rozgłos medialny, którego skutki odwraca się latami.
Przez większą część ostatniej dekady zespoły wsparcia w branży FinTech rozwiązywały zgłoszenia w ten sam sposób: proste sprawy obsługiwała automatyzacja, wszystkie wrażliwe trafiały do ludzi, a związana z tym struktura kosztów była akceptowana jako nieunikniona.
Ten model znajduje się pod presją. Nie dlatego, że stawka się zmieniła, ale dlatego, że agenci AI dojrzeli na tyle, że przekazanie sprawy człowiekowi nie jest już jedynym sposobem bezpiecznej obsługi złożonych interakcji o wysokim stopniu wrażliwości. Pytanie nie brzmi już, czy automatyzować, lecz jak zaprojektować automatyzację, by można było jej rzeczywiście zaufać.
Problem danych w FinTech ma charakter strukturalny
Każda branża ma wrażliwe dane. W FinTech problem jest jednak szczególnie dotkliwy ze względu na strukturę danych oraz liczbę stron, które mają do nich uzasadnione, ale odmienne prawa.
Weźmy platformę obsługującą zarówno firmowych posiadaczy kont, jak i ich pracowników. Właściciel firmy ma pełny wgląd. Pracownik posiadający kartę widzi wyłącznie aktywność na własnej karcie. Obaj są uwierzytelnionymi użytkownikami tej samej platformy. Obaj mogą zadawać podobne pytania – dlaczego ta transakcja została odrzucona? – ale dane, do których każdy z nich ma uprawnienia, oraz działania, które może podjąć, zasadniczo się różnią.
Do tego dochodzi trzecia warstwa: sama platforma, z wewnętrznymi zespołami operacyjnymi, działami compliance i analitykami ds. przeciwdziałania oszustwom, z których każdy potrzebuje dostępu do danych kont na zupełnie innych zasadach.
To nie jest hipotetyczny przypadek brzegowy. To standardowy model działania platform bankowości firmowej, platform pożyczkowych, narzędzi do zarządzania wydatkami i dostawców infrastruktury płatniczej. Środowisko danych jest wspólne. Zasady dostępu – nie.
Gdy agenci AI wchodzą w takie środowisko z szerokim dostępem i bez twardych reguł uprawnień na poziomie poszczególnych uczestników, ryzyko przenikania danych między nimi jest znaczące. Nie dlatego, że agent działa w złej wierze. Dlatego, że robi dokładnie to, do czego został zaprojektowany: znajduje najtrafniejsze informacje i wykorzystuje je do udzielenia odpowiedzi.
Problem w tym, że trafne nie oznacza dozwolone.
Co się dzieje, gdy AI w FinTech się myli
Scenariusze awarii w FinTech to wersje o wyższej stawce tych samych wzorców, które występują na każdej platformie wielostronnej.
Ryzyko regulacyjne. Dostęp do danych finansowych podlega regulacjom, które wymagają minimalizacji danych, ograniczenia celu, zgody i możliwości audytu. Agent, który udostępnia dane konta nieuprawnionemu użytkownikowi, to nie tylko incydent w obsłudze klienta – to potencjalne naruszenie zgodności z przepisami. Stwierdzenie, że model uznał dane za istotne, nie zadowoli żadnego regulatora.
Zaufanie posiadaczy kont. Usługi finansowe opierają się na zaufaniu w stopniu, w jakim nie dotyczy to większości branż. W chwili, gdy użytkownik zaczyna się zastanawiać, co jeszcze ta platforma o nim wie i kto jeszcze to widzi, powstaje problem, którego nie odzwierciedli żaden wskaźnik CSAT.
Naruszenia wewnętrznej kontroli dostępu. Analitycy ds. przeciwdziałania oszustwom działają według innych zasad dostępu niż dział obsługi klienta. Zespoły compliance mają inny zakres uprawnień niż opiekunowie klientów. Agent AI działający we wszystkich tych obszarach bez wyraźnych, opartych na rolach mechanizmów kontroli uprawnień staje się furtką do wewnętrznych naruszeń dostępu.
Błędy w decyzjach o wysokiej stawce. Interakcje, w których agenci AI są najbardziej przydatni – spory dotyczące oszustw, nieudane płatności, ograniczenia kont – to jednocześnie te, w których błąd ma najpoważniejsze konsekwencje. Klient, który podejmie działania na podstawie błędnych informacji o procesie rozpatrywania sporu dotyczącego oszustwa, generuje dalszą odpowiedzialność, za którą odpowiada platforma.
Zmiana podejścia, która już trwa
Platformy FinTech przewodzące tej zmianie architektonicznej nie rezygnują z automatyzacji. Rozdzielają dwie rzeczy, które dotąd były ze sobą powiązane: zdolność rozumowania agenta AI i jego dostęp do danych.
Wniosek jest prosty. Zdolność agenta AI do rozumienia kontekstu, uwzględniania niuansów i prowadzenia złożonych interakcji nie zależy od dostępu do wszystkiego. Zależy od dostępu do właściwych danych w kontekście, w którym działa.
Prowadzi to do zasady architektonicznej, która z perspektywy czasu wydaje się oczywista: określ, co jest dozwolone, zanim agent cokolwiek pobierze.
W praktyce każda interakcja zaczyna się od ustalenia kontekstu – jaki kanał, jaki uwierzytelniony użytkownik, jaka rola i jakie środowisko zasad są aktywne. Na tej podstawie platforma określa, jakie dane mieszczą się w zakresie i jakie działania są dozwolone. Agent działa następnie w tym zakresie z pełną zdolnością rozumowania.
Właściciel konta firmowego pytający o aktywność na karcie członka zespołu widzi to, do czego ma uprawnienia. Pracownik posiadający kartę, zadając to samo pytanie, widzi wyłącznie własne dane. Analityk compliance przeprowadzający przegląd działa według zasad dostępu właściwych dla compliance. Ten sam agent AI. Te same możliwości. Różne konteksty uprawnień egzekwowane na poziomie architektury, zanim agent zacznie cokolwiek analizować.
Takie podejście daje trzy konkretne korzyści, istotne w branży FinTech.
Możliwość audytu. Gdy każda interakcja jest ograniczona wyraźnymi regułami uprawnień, istnieje jasny zapis tego, jakie dane były dostępne dla agenta w danej interakcji. Na pytanie, do jakich danych agent miał dostęp, można odpowiedzieć precyzyjnie, a nie w przybliżeniu – a właśnie tego wymaga postępowanie regulacyjne.
Spójne egzekwowanie kontroli dostępu. Warstwa uprawnień nie zależy od tego, czy agent pamięta instrukcje lub poprawnie odczytuje kontekst. Jest egzekwowana strukturalnie, co oznacza, że działa spójnie w każdej interakcji, każdym przypadku brzegowym i przy każdych nietypowych danych wejściowych.
Skalowalna zgodność z przepisami. Gdy pojawiają się nowe regulacje – a w FinTech pojawiają się zawsze – aktualizacja reguł uprawnień w warstwie architektury natychmiast obejmuje wszystkie interakcje AI. Nie trzeba zmieniać promptów modeli ani ponownie trenować systemów. Reguły obowiązują wszędzie, automatycznie.
Rola ludzkiego osądu nie znika
Jedno się nie zmienia mimo nowego podejścia do architektury: są interakcje, w których właściwym wyborem jest ludzki osąd, a dobrze zaprojektowany system AI ułatwia przekazanie ich człowiekowi.
W FinTech takie sytuacje są przewidywalne. Klient kwestionujący decyzję w sprawie oszustwa, którą platforma już rozpatrzyła. Firmowy posiadacz konta podważający blokadę wynikającą z wymogów compliance. Klient o wysokiej wartości ze złożonym pytaniem dotyczącym wielu produktów, wymagającym oceny w zakresie zasad stosowania wyjątków.
W takich interakcjach Agent Maven przejmuje wyszukiwanie informacji i zbieranie kontekstu – szybko wprowadza konsultanta w sprawę, przedstawia istotną historię i wskazuje kluczowe pytania wymagające odpowiedzi, a ostateczna decyzja i komunikacja pozostają w rękach człowieka.
Ścieżka eskalacji nie jest awarią. To zaprojektowany element dojrzałej architektury wsparcia opartej na AI. Świadome jej zbudowanie – z jasnymi kryteriami uruchomienia, płynnym przekazaniem i pełnym kontekstem przekazywanym konsultantowi – odróżnia wdrożenia AI, które wytrzymują wnikliwą kontrolę, od tych, które powodują incydenty właśnie wtedy, gdy stawka jest najwyższa.
Od redukcji kosztów do infrastruktury zaufania
Na początku AI w obsłudze klienta w FinTech postrzegano niemal wyłącznie przez pryzmat kosztów – wskaźników samoobsługi, redukcji liczby zgłoszeń, oszczędności czasu pracy konsultantów. Te wskaźniki są realne i mają znaczenie, ale oddają tylko część tego, o co toczy się gra.
Platformy FinTech, które czerpią z AI najtrwalszą wartość, nie skupiają się przede wszystkim na obniżaniu kosztów. Budują coś trudniejszego do powielenia: infrastrukturę wsparcia, której każda grupa uczestników – klienci, posiadacze kont, klienci biznesowi, zespoły wewnętrzne – może zaufać, że właściwie obchodzi się z ich danymi i spójnie obsługuje ich interakcje.
To inny cel projektowy niż samoobsługa i wymaga innej architektury. Takiej, w której kontrola dostępu nie jest dodatkiem doczepionym do wydajnego modelu, lecz fundamentem, na którym opierają się jego możliwości.
Platformy, które inwestują w taką architekturę już teraz, nie tylko rozwiązują dzisiejszy problem nadzoru nad AI. Budują infrastrukturę, dzięki której każda przyszła funkcja AI będzie domyślnie godna zaufania, ponieważ warstwa uprawnień, która kontroluje dzisiejszego agenta wsparcia, będzie kontrolować również jego bardziej zaawansowanego następcę.
W FinTech zaufanie nie jest funkcją. Jest produktem.
Przekonaj się na własnych rozmowach.
Poproś o bezpłatne, spersonalizowane demo.


