
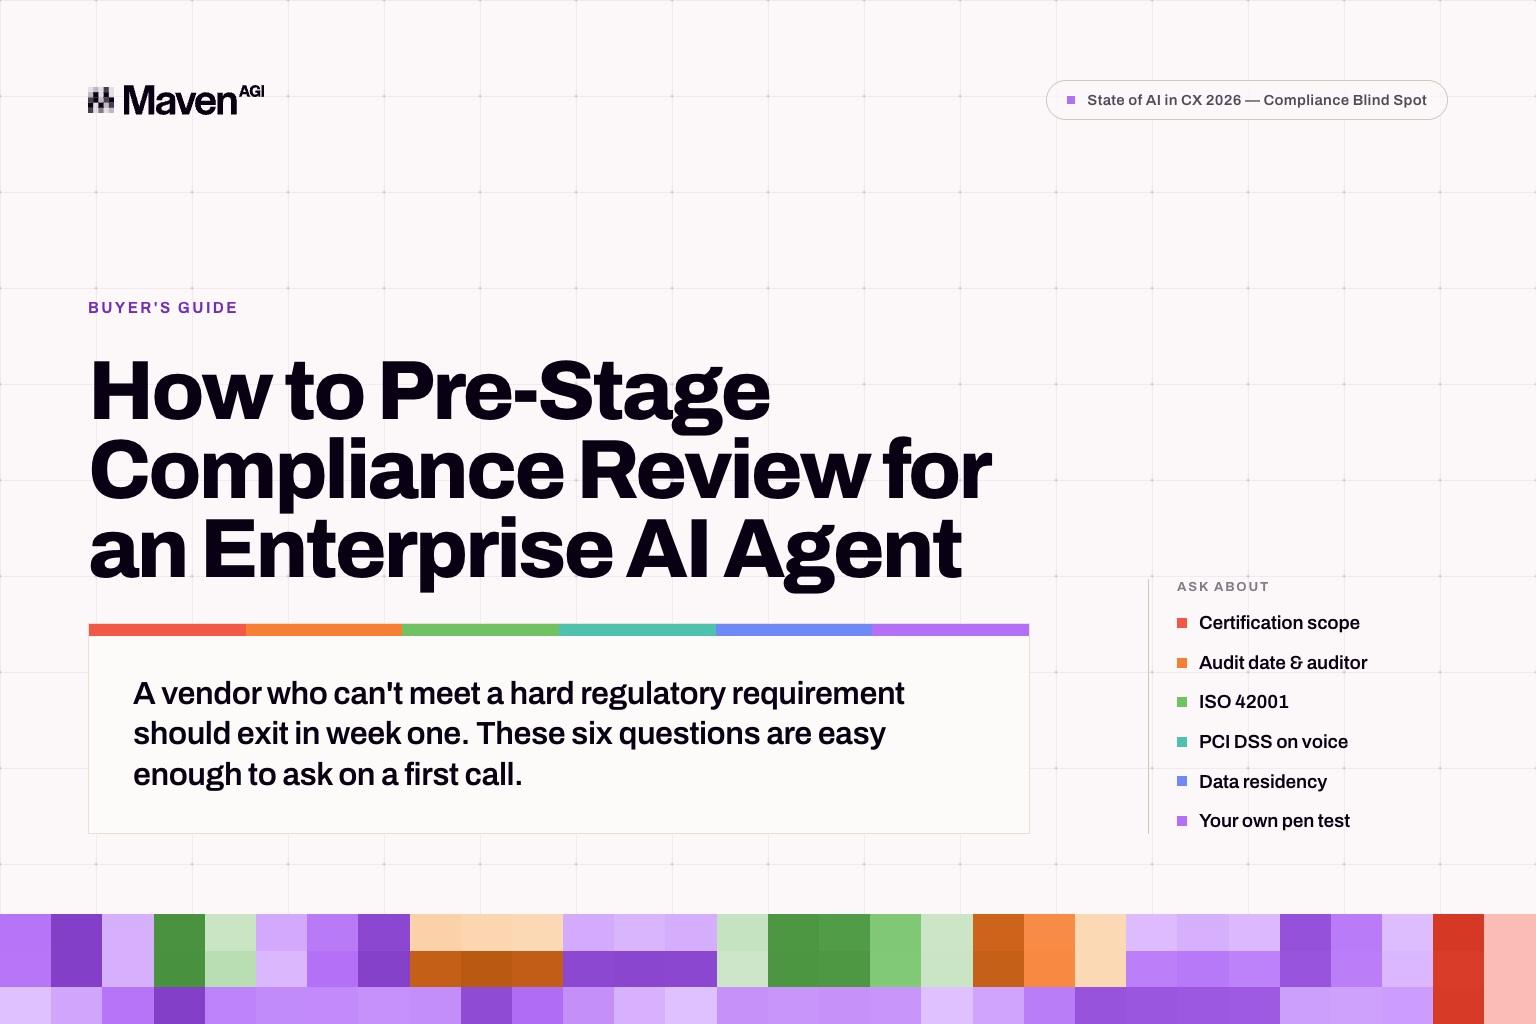
Oggi la compliance blocca le trattative enterprise almeno quanto l'adeguatezza tecnica, e chi acquista senza aver preparato in anticipo la revisione perde in genere 2-3 mesi a metà del processo. Gran parte di quel tempo è evitabile, ma il lavoro spetta a te tanto quanto al fornitore. Prepararsi in anticipo significa avere le risposte a 6 domande prima di definire la tua shortlist di fornitori. La revisione di sicurezza dovrebbe confermare ciò che già sai, non farti scoprire novità.
Chiedi l'ambito delle certificazioni, non solo i nomi
Il nome di una certificazione dice poco senza il suo ambito. Un SOC 2 che copre un sito di marketing non è un SOC 2 che copre il percorso di inferenza seguito dai dati dei tuoi clienti. Quindi la prima domanda è quali certificazioni ha il fornitore e cosa copre davvero ciascuna.
La sostituzione correlata a cui fare attenzione è l'ereditarietà. Un fornitore che opera su una grande piattaforma cloud eredita gran parte della sicurezza infrastrutturale, e alcuni la presentano come propria. Chiedi il report di audit con il nome dell'entità del fornitore. Se l'entità indicata sul certificato è il provider di hosting, hai scoperto presto qualcosa che vale la pena sapere.
Chiedi quando è stato fatto l'audit e chi l'ha condotto
Contano sia l'attualità sia l'indipendenza, e possono venire meno separatamente. Una certificazione recente rilasciata da una società senza reale indipendenza ti dice meno di una un po' più datata rilasciata da un auditor riconosciuto. Una certificazione vecchia rilasciata da un buon auditor ti dice che il fornitore era conforme in un momento che potrebbe precedere le funzionalità AI che stai acquistando.
Chiedi la data e l'auditor insieme. I fornitori che li forniscono rapidamente tendono a fornire rapidamente anche tutto il resto, e questo è già un segnale.
Chiedi espressamente della ISO 42001
È la domanda che la maggior parte degli acquirenti salta, soprattutto perché lo standard è così nuovo e poco diffuso che molti non sanno nemmeno di doverla fare. Ora lo sai!
Le certificazioni di sicurezza tradizionali riguardano l'organizzazione. Confermano che un'azienda ha delle policy, forma il personale e gestisce gli accessi. Nessuna di esse dice come viene governata l'AI: se il retrieval si basa sulla tua knowledge base, se il modello si comporta in modo prevedibile, se esiste un audit trail per le azioni che un agente compie sull'account di un cliente.
ISO 42001 è lo standard per i sistemi di gestione dell'AI che affronta proprio questo, e un fornitore può avere tutte le certificazioni tradizionali senza alcuna valutazione indipendente della propria governance dell'AI. Maven ha 15 certificazioni e valutazioni, tra cui ISO 42001, PCI-DSS 4.0 Level 1, SOC 2, HIPAA , e GDPR.
Chiedi come funziona il PCI DSS durante una chiamata vocale dal vivo
Questa domanda distingue i fornitori più rapidamente di qualsiasi altra, perché la voce rende concreto ciò che è astratto. Durante una chiamata, un cliente leggerà ad alta voce il numero della carta nel normale corso di una richiesta di assistenza. Nessun design dell'interfaccia può impedirlo.
PCI-DSS 4.0 Level 1 è il livello che si applica ai volumi di transazioni enterprise, e le domande di approfondimento utili riguardano tutte i meccanismi. L'oscuramento dei dati avviene in tempo reale durante la chiamata o in post-elaborazione? Sono finestre di esposizione diverse, e solo la prima tiene completamente il dato sensibile fuori dalla pipeline. Esiste un audit trail dell'oscuramento stesso? La gestione dei pagamenti è separata dal resto della conversazione?
Un fornitore che risponde nel dettaglio ha costruito la propria piattaforma proprio per questo.
Chiedi quali opzioni di residenza dei dati esistono davvero
Chiedi regione per regione e pretendi dettagli, perché qui la terminologia è vaga. La residenza dei dati regionale all'interno del cloud del fornitore, il deployment in private cloud e il deployment ospitato dal cliente sono 3 impegni diversi, spesso descritti con termini che si sovrappongono. Se il tuo requisito è che il sistema giri su un'infrastruttura che controlli tu, dillo chiaramente e fatti dare la risposta per iscritto.
Chiedi se puoi eseguire un tuo penetration test
Abbinala a una domanda sulla frequenza dei test interni, perché un fornitore che esegue test avversariali ogni trimestre ha una pratica di sicurezza diversa da uno che li fa solo quando un cliente insiste.
L'asticella è superabile, e superarla presto moltiplica i vantaggi
Un'azienda di gaming della Fortune 500 gestisce oltre 330.000 interazioni mensili con l'agente AI autonomo di Maven nel rispetto dei vincoli di un settore regolamentato: conformità PCI per gli acquisti in-game insieme alla gestione di AML e KYC. Quel deployment è cresciuto invece di bloccarsi, ed è ciò che accade quando la solidità della compliance è un requisito che la piattaforma è stata progettata per soddisfare, non un adeguamento a posteriori.
Clio ha affrontato la valutazione allo stesso modo. L'azienda di software legale ha valutato 32 fornitori, ha ristretto il campo e poi ha messo a confronto diretto oltre 10 soluzioni prima di scegliere Maven. La tecnologia legale comporta obblighi di riservatezza concreti, e quel processo è ciò che serve per rispettarli. Oggi Clio raggiunge l'80% di risoluzione autonoma e il supporto dal vivo risponde 4x più velocemente. Papaya Pay, soggetta agli obblighi normativi del settore dei pagamenti, ha raggiunto il 90% di risoluzione autonoma in 3 settimane.
In nessuno di questi casi la revisione di compliance ha trasformato il deployment in un progetto di più trimestri.
Fallo nella prima settimana
La maggior parte delle valutazioni lascia la compliance alla fine. È questo che causa la perdita di 2-3 mesi. Un fornitore che non soddisfa un requisito normativo vincolante dovrebbe uscire di scena nella prima settimana, e queste 6 domande costano così poco che puoi porle già alla prima call.
C'è un secondo motivo per farlo il prima possibile. Le risposte sulla compliance sono indicatori particolarmente affidabili della maturità ingegneristica, perché dove risiedono i dati e come funziona il sistema sono la stessa domanda vista da angolazioni diverse. Chi è vago sulla prima di solito è vago anche sulla seconda.
Le 6 domande in forma sintetica sono raccolte in The AI Compliance Buyer's Checklist, tratta dal capitolo Compliance Blind Spot del report State of AI in CX 2026 .
Mettilo alla prova sulle tue conversazioni.
Richiedi una demo personalizzata gratuita.


