
Ogni pochi mesi, il mondo dell'AI enterprise conia un nuovo termine che viene ripetuto finché non perde significato. Responsible AI. Human in the loop. Guardrail. Parole nate come concetti tecnici precisi e diventate slogan di marketing prima che qualcuno si mettesse d'accordo su cosa descrivessero davvero.
Il controllo deterministico rischia di fare la stessa fine.
E questo è un problema. A differenza di gran parte del linguaggio sulla governance dell'AI, descrive qualcosa di davvero specifico: un principio di progettazione con implicazioni architetturali concrete e una differenza misurabile nei risultati rispetto all'alternativa. Lasciare che diventi vago ha un costo.
Quindi, prima che succeda: ecco cosa significa davvero controllo deterministico, perché è importante per gli agenti AI in ambienti complessi e come si presenta nella pratica rispetto all'approccio che sostituisce.
Due modi di governare un agente AI
Oggi l'approccio dominante alla governance degli agenti AI è la governance probabilistica. L'agente ha ampio accesso a sistemi e dati. Ragiona su cosa sia pertinente e appropriato nel contesto. Filtri sull'output, guardrail e controlli successivi alla generazione intercettano i problemi dopo che si sono verificati. È il giudizio del modello il meccanismo principale che mantiene il comportamento entro limiti accettabili.
In ambienti relativamente uniformi funziona abbastanza bene. Quando le possibili interazioni sono prevedibili, le stesse regole valgono per tutti gli utenti e i contesti e la distanza tra pertinente e appropriato è minima, la governance probabilistica produce risultati accettabili nella maggior parte dei casi.
Il problema è proprio quel "nella maggior parte dei casi". In ambienti con più parti coinvolte, complessi o ad alto rischio, i casi limite non sono rari: sono strutturali. E quando si verificano, i sistemi probabilistici falliscono in modi difficili da prevedere, difficili da spiegare e difficili da intercettare prima che il danno sia fatto.
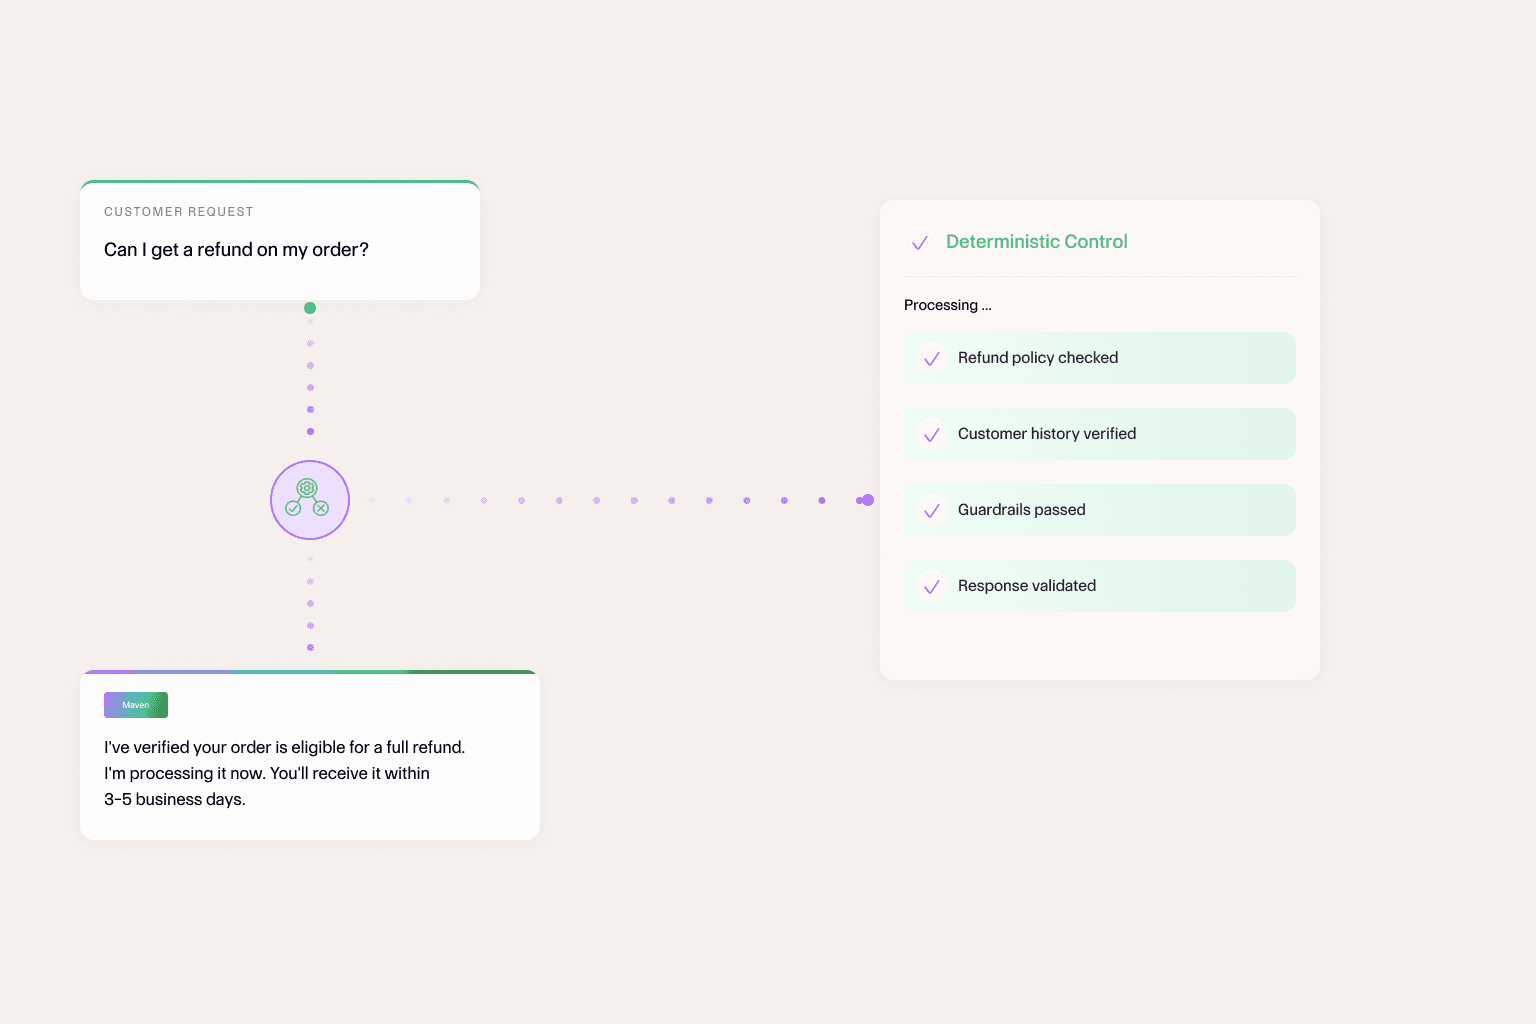
Il controllo deterministico adotta un approccio radicalmente diverso. Invece di lasciare che sia l'agente a stabilire cosa è possibile, affidandosi a controlli a valle per correggere gli errori, è la piattaforma a definire cosa l'agente può fare prima ancora che inizi. Accessi, azioni, soglie di escalation e autorizzazioni specifiche per ciascun partecipante vengono stabiliti in anticipo come vincoli rigidi, non come indicazioni che il modello soppesa insieme ad altri fattori.
L'agente opera poi con piena capacità di ragionamento, ma entro un perimetro definito prima che tocchi qualsiasi cosa.
Perché la sequenza conta più delle regole
L'aspetto più importante del controllo deterministico non sono le regole in sé, ma il momento in cui vengono applicate. La maggior parte dei framework di governance interviene a posteriori: dopo che l'agente ha recuperato informazioni, generato una risposta, eseguito un'azione. Il controllo deterministico sposta il punto di applicazione a monte, prima che avvengano recupero, ragionamento o qualsiasi generazione.
Questa distinzione è più rilevante di quanto sembri.
Quando la governance viene applicata dopo la generazione, l'agente ha già avuto accesso e ragionato su dati che forse non avrebbe potuto usare. Anche se l'output viene intercettato e filtrato, il processo interno che lo ha prodotto non era governato. Su larga scala, filtrare dopo la generazione significa giocare in difesa contro un problema creato già al primo passaggio.
Quando l'idoneità viene applicata prima del recupero, l'agente non accede mai a dati fuori perimetro. Il problema non viene filtrato a valle: non entra proprio nel sistema. L'agente non può ragionare su dati che non può vedere.
"Non dovrebbe usarli" e "non può accedervi" producono risultati molto diversi in produzione. Il primo dipende dal fatto che il modello segua le istruzioni in modo affidabile in ogni possibile contesto. Il secondo non dipende affatto dal modello.
Le 4 domande a cui rispondere prima che l'agente entri in azione
Nella pratica, controllo deterministico significa avere risposte chiare a 4 domande all'inizio di ogni interazione.
Da quale superficie arriva? L'interazione proviene da un'interfaccia cliente, da un portale merchant, da un'app per i driver, da uno strumento interno? La superficie determina il contesto di base per tutto ciò che segue. Non va dedotta da indizi nella conversazione: deve essere trasmessa come input rigido dal livello di autenticazione e routing della piattaforma.
Quali dati sono idonei? In base a superficie, identità autenticata e ruolo: quali sistemi e fonti di dati rientrano nel perimetro di questa interazione? L'idoneità non è un suggerimento per l'agente, è un filtro rigido su ciò che può essere recuperato. I dati non idonei non vengono nascosti all'agente: semplicemente non sono disponibili per il recupero. A livello di implementazione, la distinzione è sostanziale.
Quali azioni sono consentite? Cosa può fare concretamente l'agente in questo contesto? Emettere un rimborso? Segnalare una contestazione? Aggiornare un campo dell'account? Avviare un'escalation? Le azioni consentite sono definite esplicitamente in base a superficie, ruolo e policy, non dedotte dall'intento espresso nella conversazione. Se un cliente chiede all'agente di modificare le impostazioni di un merchant, quell'azione non rientra automaticamente nel perimetro. Le azioni consentite le stabilisce la piattaforma, non il contenuto della richiesta.
Dov'è la soglia di escalation? Per ogni contesto deve esistere una soglia definita oltre la quale l'agente si ferma e passa la mano a una persona. Non è un ripiego per quando le cose vanno storte, ma una caratteristica progettuale del modello di interazione. Sulle piattaforme in cui una singola decisione può interessare più gruppi di partecipanti, il giudizio umano non è un segno di fallimento dell'AI. Spesso è la scelta giusta, e l'architettura deve renderlo facile da raggiungere.
A queste 4 domande non risponde l'agente. Risponde la piattaforma, che le codifica come vincoli e le applica prima che l'agente entri in azione.
Cosa non è
Ecco alcune cose con cui il controllo deterministico viene spesso confuso, e perché la differenza conta.
Non è uno script rigido. Gli agenti basati su script seguono flussi fissi e non sanno gestire le variazioni. Gli agenti AI con controllo deterministico possono ragionare liberamente, gestire input nuovi e generare risposte flessibili, semplicemente all'interno di un contesto delimitato. Il vincolo riguarda accessi e azioni, non il ragionamento.
Non serve a limitare le capacità. Un'obiezione comune ai framework di governance è che rendono gli agenti meno utili. Il controllo deterministico non riduce ciò che l'agente può fare: definisce la superficie su cui lo fa. Un agente che opera nel perimetro idoneo per il cliente è pienamente capace entro quel perimetro. Il confine non sminuisce il ragionamento, governa l'ambiente in cui il ragionamento avviene.
Non si risolve con prompt migliori. La governance basata sui prompt dice all'agente come comportarsi. Il controllo deterministico dice alla piattaforma cosa l'agente può fare. I prompt possono essere aggirati, fraintesi o sopraffatti dal contesto. I vincoli di idoneità applicati a livello architetturale non si possono mettere in discussione.
Non riguarda solo le piattaforme multi-sided. Il controllo deterministico è rilevante ovunque le conseguenze degli errori dell'AI siano asimmetriche: dove un errore in un'interazione colpisce parti che non ne facevano parte, dove la sensibilità dei dati varia molto a seconda del contesto o dove i requisiti normativi rendono insufficiente la governance probabilistica. Le piattaforme multi-sided sono il caso più evidente, ma non l'unico.
Il controllo deterministico nel mondo reale
Come si presenta concretamente in un sistema in produzione?
Prima che inizi qualsiasi interazione, la piattaforma stabilisce il contesto: superficie, utente autenticato, ruolo, policy attive. Quel contesto viene trasmesso come input strutturato, non come linguaggio naturale in un prompt, ma come parametri rigidi che regolano ciò a cui l'agente può accedere.
Il recupero della conoscenza di Agent Maven è limitato alle fonti idonee per quel contesto. Le sue azioni sono limitate alle operazioni consentite. Le sue soglie di escalation sono definite. Niente di tutto questo è visibile nella conversazione: avviene prima che la conversazione inizi.
A quel punto Agent Maven fa ciò che gli agenti AI sanno fare bene: comprendere la richiesta, recuperare le informazioni pertinenti nel perimetro idoneo, ragionare sulla risposta migliore e agire di conseguenza. Operando su una superficie progettata dalla piattaforma, anziché su una scoperta per conto proprio.
Il risultato è un agente che si comporta in modo coerente, non perché gli è stato detto di farlo, ma perché l'architettura rende l'incoerenza strutturalmente difficile.
Ecco cosa significa davvero controllo deterministico. Negli ambienti in cui l'incoerenza ha un costo elevato, è la differenza tra un'AI che fa crescere la fiducia e un'AI che la mina in silenzio.
Mettilo alla prova sulle tue conversazioni.
Richiedi una demo personalizzata gratuita.


